

Si vous ne pouvez pas vérifier nos affirmations vous-même, ce n’est que du marketing.
Ces pages vous donnent donc les moyens de les vérifier. Voyez quels enregistrements répondent à chaque règle, essayez de modifier un enregistrement scellé, lisez ce que HONESTAS refuse de faire, et découvrez où résident vos données et quelles clés exécutent l’IA.
Cinq endroits pour nous tester. Aucun ne nécessite de compte.
Chaque page répond à une question qu’un comité des risques, une autorité de contrôle ou une équipe achats se pose avant que l’IA ne touche à un sinistre ou à un tarif.


Vos obligations réglementaires
Le règlement européen sur l’IA, DORA, Solvabilité II, la DDA, le RGPD, la Central Bank of Ireland, la FCA et le Lloyd's, chacun rattaché aux enregistrements qui y répondent.
Voir chaque règle
Vérifier un dossier
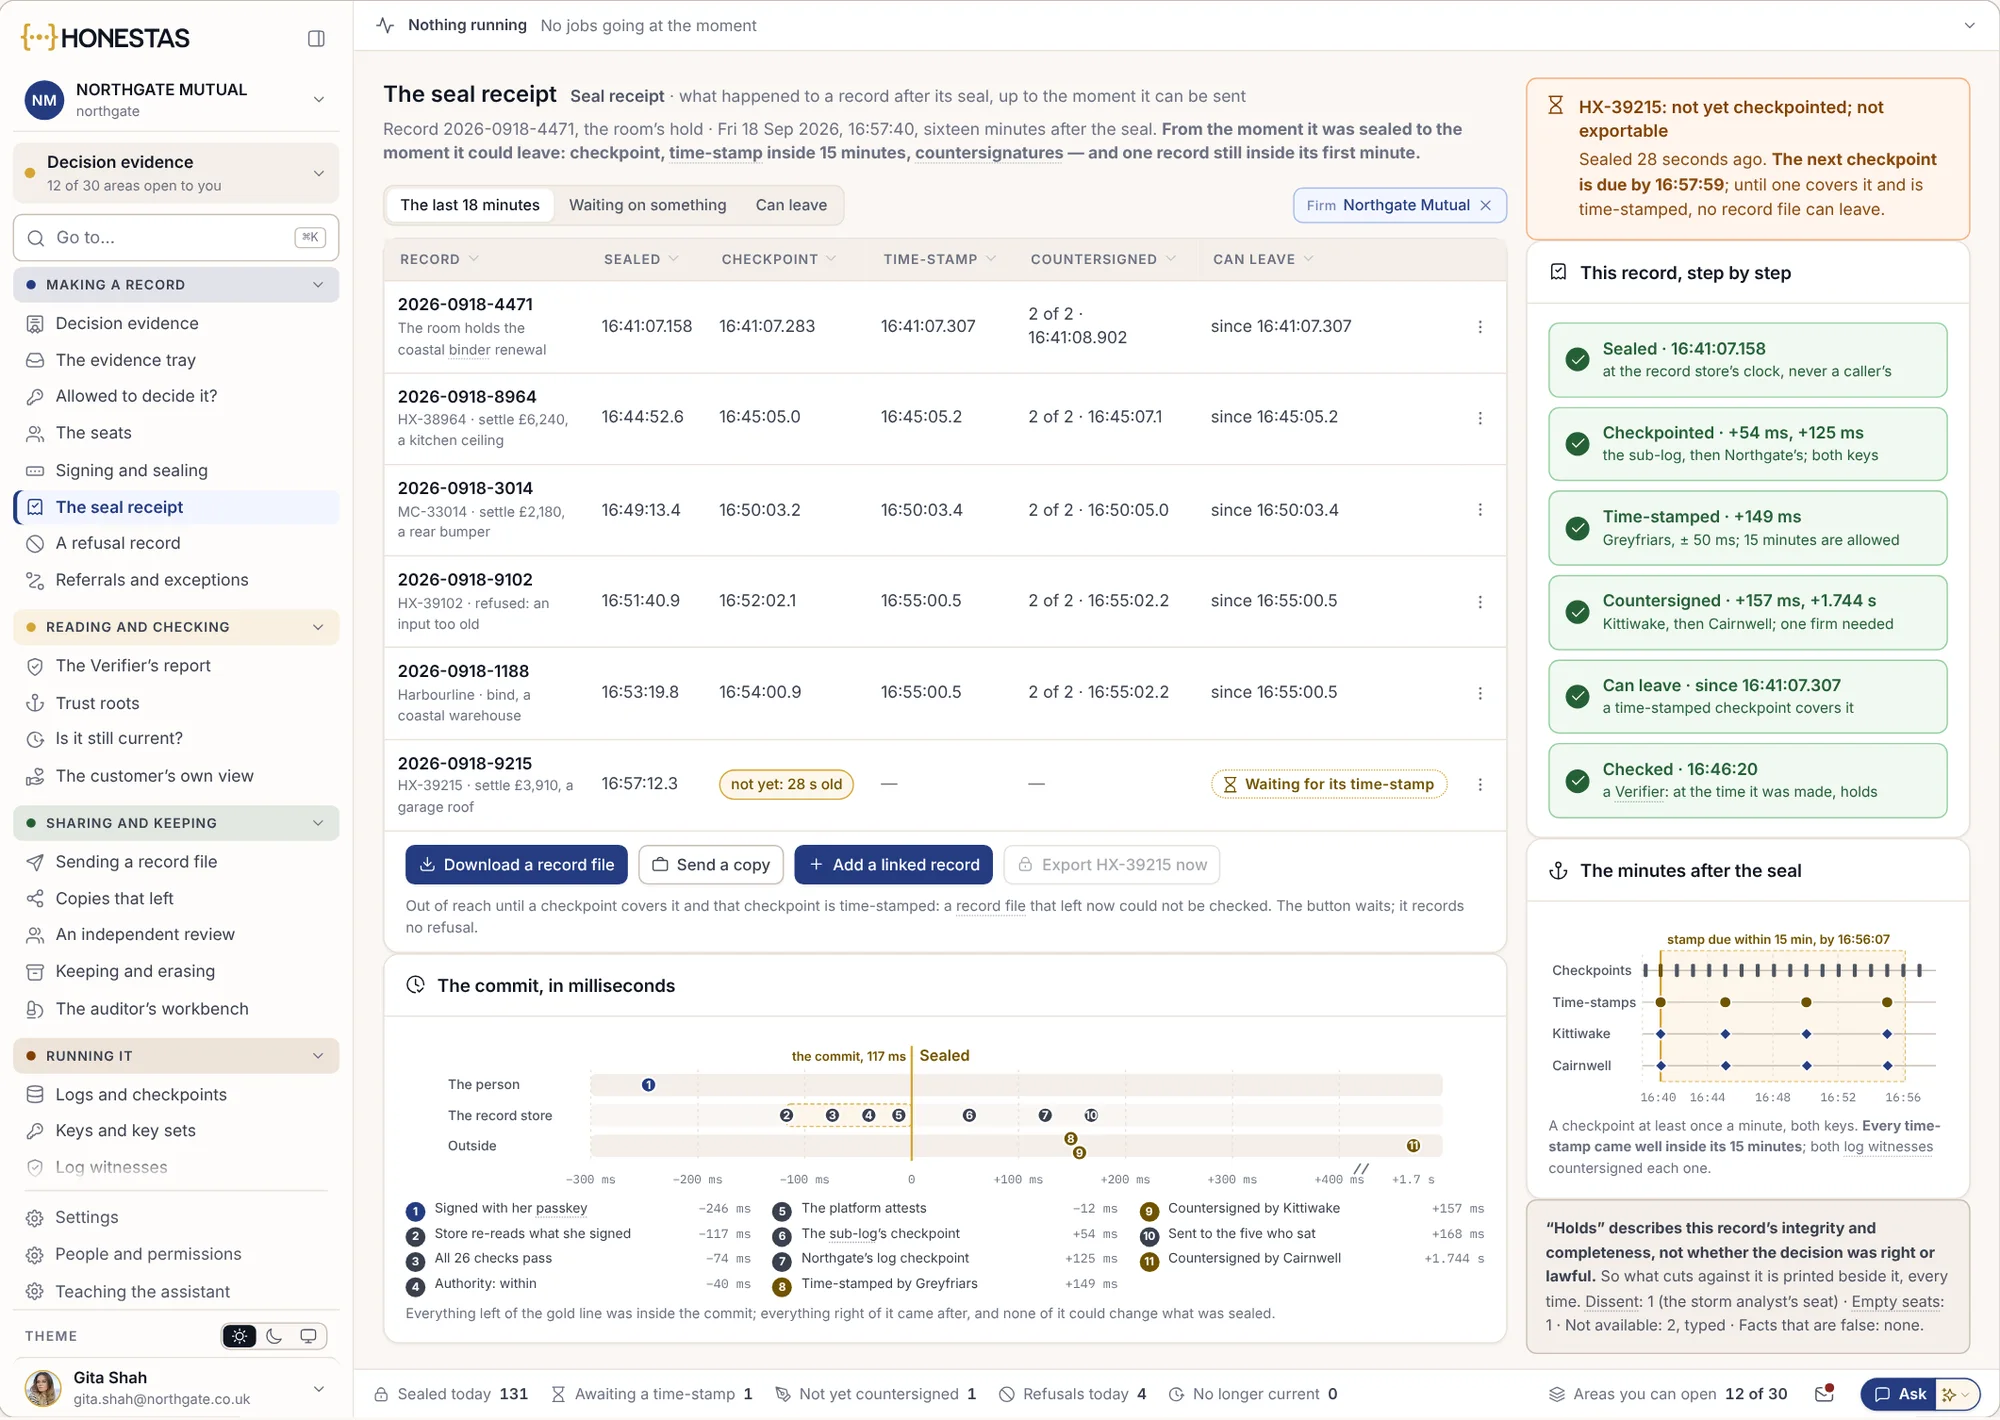
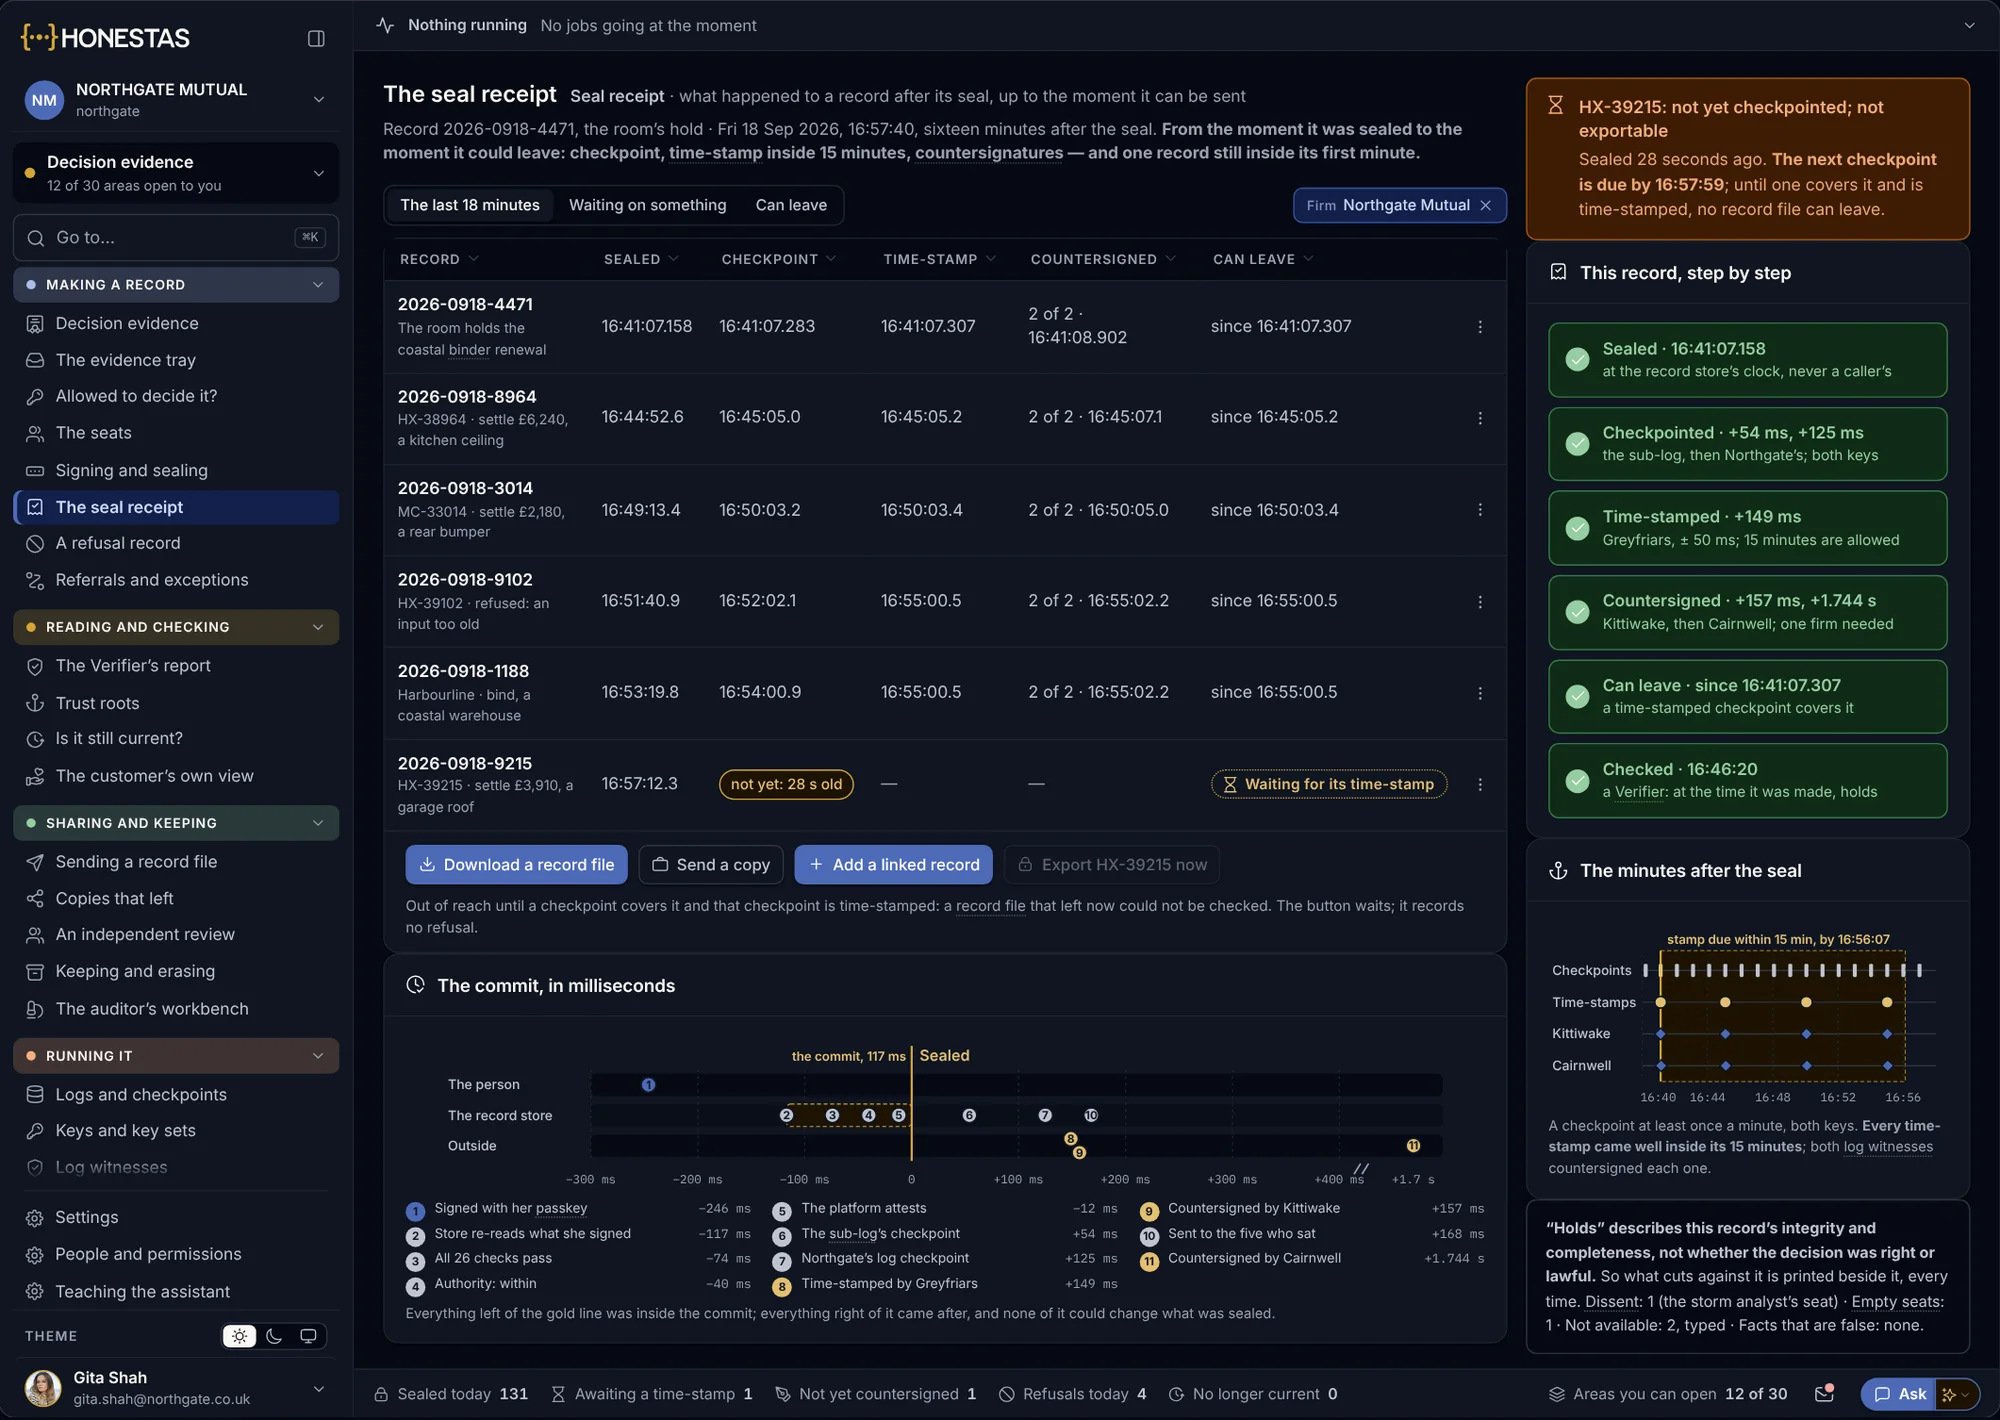
Modifiez une décision de sinistre scellée et observez l’échec du contrôle. Découvrez ce que contient un Passeport de Décision et comment un vérificateur le lit.
Tester le contrôle de scellement
Ce que le système refuse
Six actions que HONESTAS bloque, chacune avec son propre code et la suite des opérations, et trois choses qu’il ne fera jamais.
Lire les cas de refus

Sécurité
Hébergement, chiffrement, clés, accès, journalisation et tests, ainsi que la procédure pour nous signaler une faille.
Comment nous les protégeons
Confidentialité
Ce que ce site collecte, comment sont traitées les données personnelles dans vos dossiers et comment les récupérer.
Lire la politique de confidentialitéVos données restent là où vos règles l’exigent. L’IA fonctionne avec les clés que vous choisissez.
Vous décidez où chaque type de données est conservé et quels fournisseurs de modèles peuvent les lire. HONESTAS enregistre quelle clé, quel modèle et quelle version sont intervenus dans chaque décision.
- Localisation des données
Dans notre cloud européen en Irlande, vos données sont stockées et traitées au sein de l’Union européenne. Vous pouvez aussi exécuter HONESTAS dans votre propre centre de données, avec le même produit.
- Clés d’IA
Les fournisseurs de modèles sont appelés avec vos propres comptes et clés, dans le cadre de vos propres contrats. Chaque appel à l’IA est enregistré avec la clé, le modèle et la version utilisés.
- Dossiers scellés
Les enregistrements sont conservés dans un registre externe à votre installation, avec un horodatage externe. Personne ne peut en réécrire un, pas même nous.
- Réversibilité
Exportez chaque enregistrement, passeport et élément de preuve dans un format ouvert, et vérifiez-les après votre départ avec n’importe quel outil de vérification.
| Type de données | Conservé dans | Clé détenue par |
|---|---|---|
| Dossiers de sinistres | Irlande | Northgate |
| Enregistrements d’appels | Irlande | Northgate |
| Dossiers scellés | Irlande | Registre des enregistrements |
| Journaux des modèles | Irlande | Northgate |
- Modèle de rédaction
- Compte propre de Northgate · UE uniquement
- Second contrôle
- Un autre fournisseur · UE uniquement
- Images
- Désactivé pour les dossiers de sinistres
Tout fournisseur situé hors de l’UE est refusé pour ces types de données.
Trois lignes de séparation entre vos données et celles des autres. Chaque requête mentionne les trois.
Chaque requête dans HONESTAS indique à quelle entreprise elle appartient, de qui proviennent les données et quelle entité fait la demande. Si elle ne peut pas fournir ces trois éléments, elle est refusée et ce refus est conservé dans un enregistrement.
Entre entités
Chaque assureur, courtier, MGA ou TPA dispose de son propre espace et de ses propres clés. Dans un espace de placement partagé, chaque porteur de risque ne voit que sa propre ligne et le total, jamais la part d'une autre entité.
Entre propriétaires
Un TPA gère des sinistres pour plusieurs assureurs et un courtier détient des dossiers pour plusieurs clients. Chaque enregistrement indique son propriétaire : les sinistres d'un assureur ne sont donc jamais lus pour le compte d'un autre.
Entre unités
Les branches auto, dommages aux biens et l'unité de lutte contre la fraude peuvent coexister au sein d'une même entité tout en restant cloisonnées les unes des autres, ce cloisonnement étant vérifié avant chaque envoi de message.
La certification reste entre vous et votre auditeur.
HONESTAS ne vous certifie pas. Il conserve les preuves exigées par votre auditeur et votre autorité de contrôle, et leur donne un accès en lecture sur ces éléments précis.
Ce que votre équipe peut demander
Notre accord de sous-traitance des données (DPA), la liste des sous-traitants ultérieurs, les réponses à votre questionnaire de sécurité, les éléments pour votre registre d'informations DORA et nos notes d'architecture. Nous les communiquons à nos clients et prospects sous accord de confidentialité.
Demander les documentsVous avez repéré une faille ? Dites-le-nous.
Écrivez à security@honestas.ai. Nous accusons réception rapidement et vous tenons informés. Merci de ne jamais effectuer de tests sur les données d'une autre entité.
Signaler un problèmeVenez avec votre équipe sécurité.
Nous leur présenterons l'hébergement des données, la gestion des clés, les trois niveaux de cloisonnement ainsi que les enregistrements justifiant chaque décision, et nous répondrons à leur questionnaire.