

Exploitez le dossier. Vérifiez-le depuis vos propres systèmes.
Tout ce que vos équipes font dans HONESTAS, vos systèmes peuvent l’exécuter via l’API, avec les mêmes habilitations, cloisonnements et traces. Lisez et vérifiez les dossiers scellés, recevez les événements au fil de l’eau, connectez les agents de vos partenaires et intégrez un parcours de tarification sur votre propre site.
POST ‹le point de terminaison de vérification›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Un dossier unique, dans un format ouvert et lisible.
Chaque décision scellée constitue un document JSON, et un Passeport de Décision en regroupe plusieurs dans un même fichier. Le format étant publié, vos systèmes, votre auditeur et vos partenaires lisent exactement la même chose que nous.
- Qui a pris la décision, en vertu de quelle délégation de pouvoirs et de quelle version
- Chaque élément de preuve accompagné de son empreinte numérique
- Les tables et clausiers auxquels la décision a été rattachée
- Le scellé, l’horodatage externe et les contresignatures
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
Un dossier de sinistre scellé, en version abrégée
Contrôlez un dossier sans passer par nous.
Envoyez le fichier au point de terminaison de vérification, ou exécutez la bibliothèque de vérification publiée sur vos propres serveurs sans aucun appel à HONESTAS. Les deux méthodes renvoient les trois mêmes verdicts. L’accès au bac à sable inclut les adresses exactes et la bibliothèque adaptée à votre langage.
- holds
Chaque empreinte correspond à son scellé, l’horodatage est valide et les contresignatures sont présentes.
- changed
Un élément du fichier diffère de ce qui a été scellé. La réponse indique le dossier et la partie concernée, avec le code
HASH_MISMATCH. - valide, version plus récente
Le dossier est intact, et un barème ou un texte de police auquel il était rattaché a été remplacé depuis.
// la bibliothèque de vérification publiée, installée sur votre propre machine
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// rien n'est envoyé nulle part
console.log(result.verdict);   // "holds"
La bibliothèque de vérification, hors ligne
Tout ce qui se passe, dans l'ordre, là où vous vous êtes arrêté.
Lisez les événements dans l'ordre depuis votre dernière position, filtrés par type. Chaque événement indique le dossier auquel il appartient, afin que vos systèmes puissent récupérer le dossier complet lorsqu'ils en ont besoin.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹le point de terminaison d'événements›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Vos systèmes sont informés dès l'instant où un dossier est scellé.
Choisissez les événements pour chaque point de terminaison. Chaque envoi est signé, afin que vos systèmes puissent s'y fier, et tout échec d'envoi fait l'objet d'une nouvelle tentative et d'une explication sur la page dédiée au point de terminaison.
- Signé avec un secret que seul votre point de terminaison détient
- Nouvelle tentative, dans l'ordre, jusqu'à ce que votre point de terminaison réponde
- Chaque envoi montre ce qui a été transmis et ce qui a été renvoyé
const sig = req.headers[SIGNATURE_HEADER];   // nommé sur la page du point de terminaison
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // votre propre système
}
Vérifiez d'abord la signature
Les agents de vos partenaires échangent avec les vôtres, dans le cadre d'un accord écrit.
Courtiers, coverholders et réassureurs connectent leurs agents d'IA aux vôtres via le protocole ouvert Agent2Agent. Chaque liaison mentionne l'accord qui la régit et ce que chaque partie est autorisée à demander.
- Chaque requête est signée par l'agent qui l'a envoyée
- Uniquement les compétences autorisées par l'accord, rien d'autre
- Toute requête hors accord est refusée et enregistrée
- Chaque échange est conservé dans les registres des deux entreprises
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "signed request, one key per partner"
}
Une fiche d'agent, publiée par partenaire
Un parcours de tarification sur votre site, avec les informations précontractuelles intégrées.
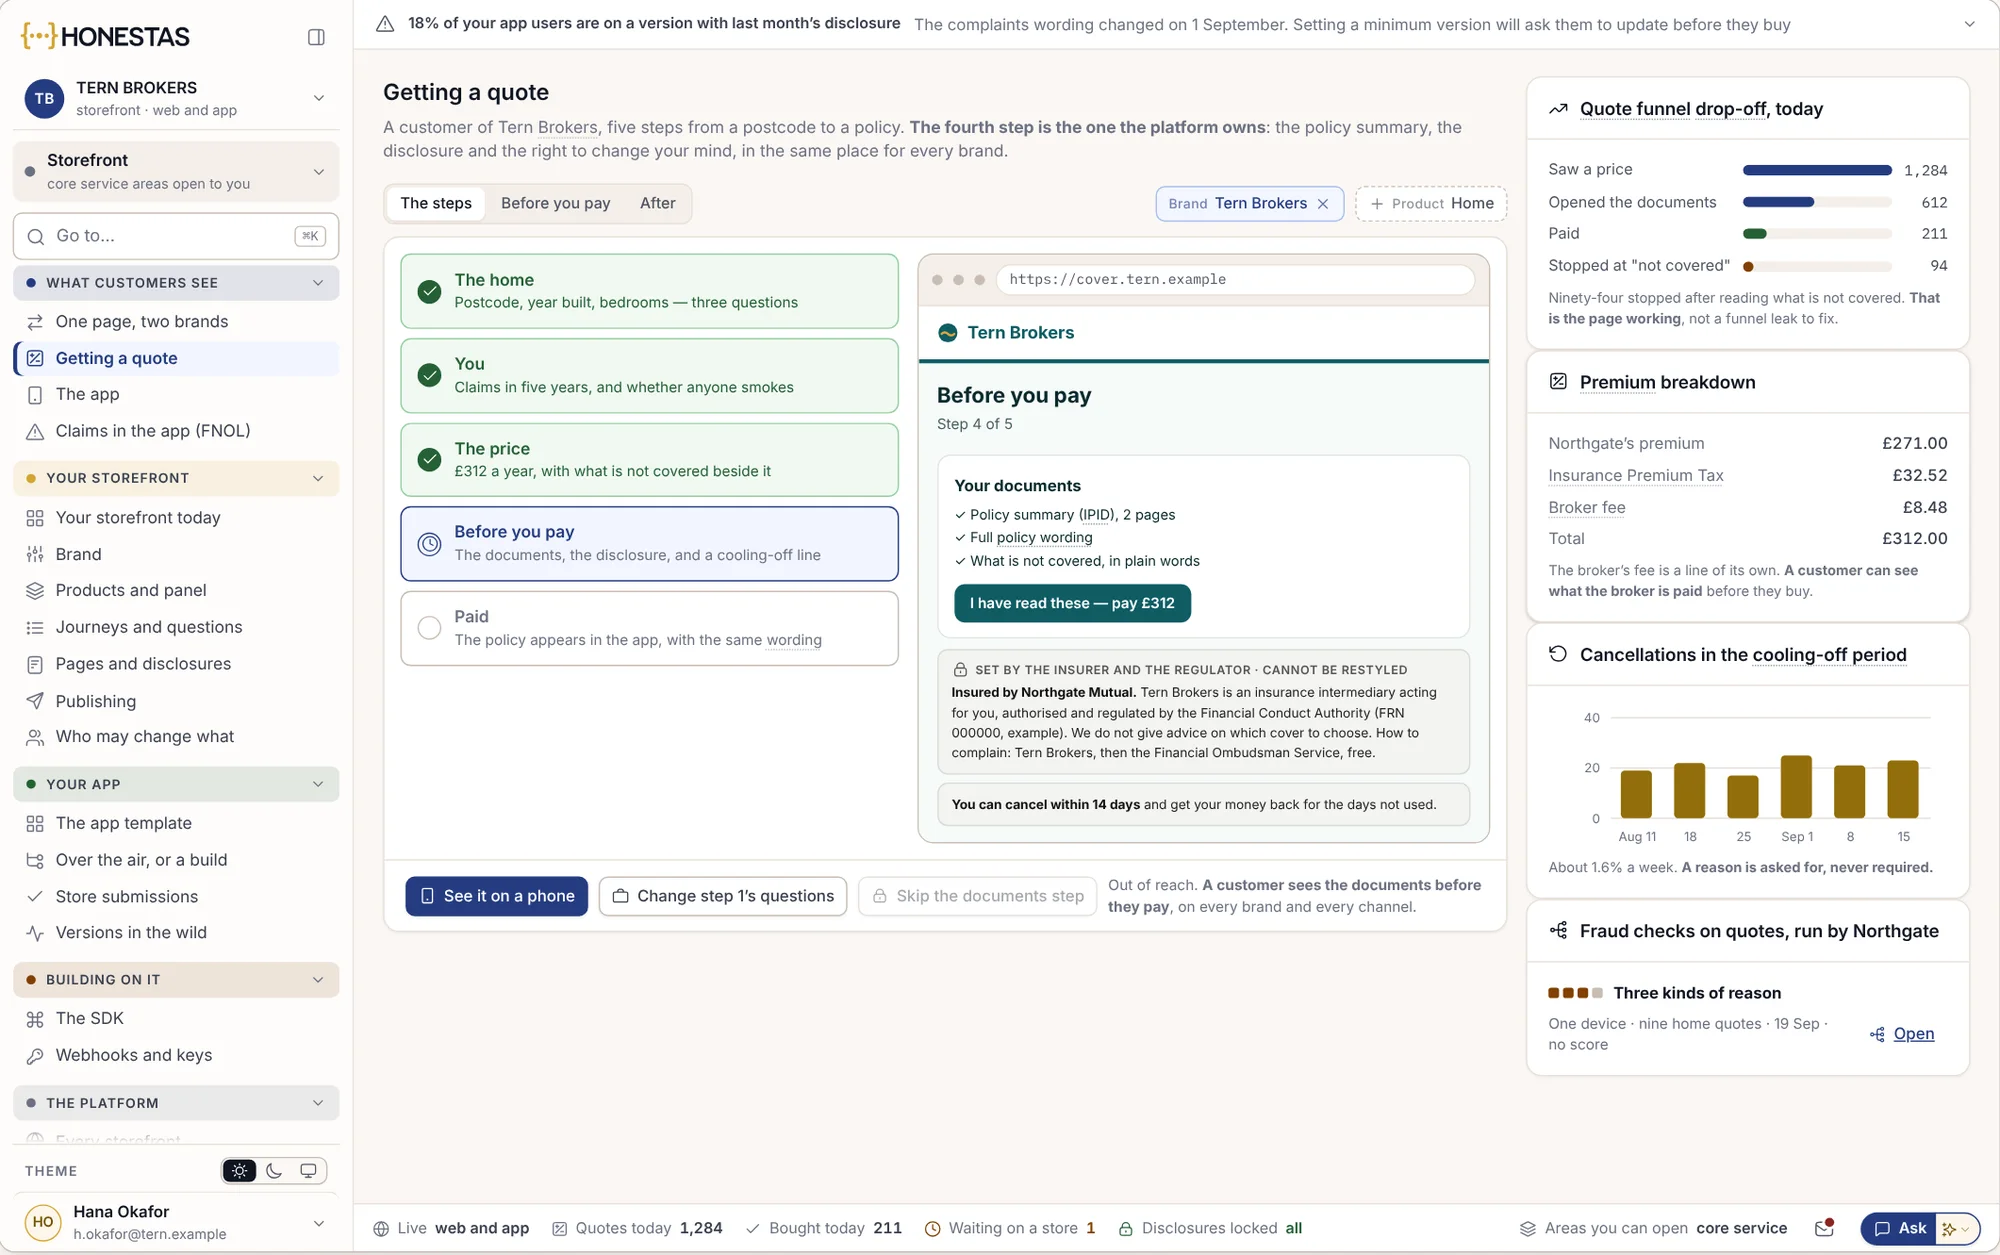
Le SDK vitrine intègre les parcours de tarification, de souscription et de déclaration de sinistre de HONESTAS sur le site web d'un courtier ou d'un assureur ainsi que dans leurs applications iOS et Android. La marque reste la vôtre. Les documents qu'un client doit consulter avant de payer ne peuvent pas être contournés.
// le SDK vitrine pour le web, chargé sur votre page
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Bought online");
});
Un parcours de tarification à votre marque, en quelques lignes
L'accès au bac à sable commence par une démonstration.
Nous mettons à la disposition de chaque équipe une entreprise bac à sable complète avec des exemples de sinistres, de polices et de dossiers, afin que vous puissiez interroger chaque point de terminaison avant de connecter un système réel.
Réserver une démo
Indiquez-nous ce que vous souhaitez connecter : un système de gestion des sinistres, un partenaire, une vitrine ou les outils de votre auditeur.
Obtenir un bac à sable
Un assureur fictif avec ses propres sinistres, espaces, refus et dossiers scellés, ainsi que des clés dédiées à une seule tâche chacune.
Développer sur cette base
Les mêmes API, événements et webhooks qu'en production, avec des données d'exemple que vous pouvez altérer sans risque.
Passer à votre entreprise
De nouvelles clés pour votre propre entreprise, sur notre cloud UE ou dans votre centre de données. Votre code ne change pas.
Pour les développeurs.
Existe-t-il une seule API pour tout ?
Oui. Chaque écran dans HONESTAS repose sur la même API que celle utilisée par vos systèmes, avec les mêmes droits d'accès, cloisonnements et dossiers. HONESTAS fonctionne sur Adverant Nexus, notre plateforme d'orchestration d'IA, ce qui explique pourquoi l'API est identique sur notre cloud UE et dans votre propre centre de données.
Comment fonctionnent les clés ?
Chaque clé appartient à un seul script ou système, ne peut exécuter que les tâches que vous lui confiez, n'accède qu'aux entités que vous choisissez et expire à la date que vous fixez. Chaque appel qu'elle effectue est enregistré, et elle peut être renouvelée sans interruption de service.
L'API peut-elle écrire dans notre système de gestion des sinistres ?
HONESTAS lit vos systèmes de gestion des polices, des sinistres et de modélisation sans jamais les remplacer. Lorsqu'une décision doit y être répercutée, elle passe par une étape contrôlée et enregistrée, jamais par une mise à jour directe.
À quoi ressemblent les refus via l'API ?
Aux mêmes codes que ceux affichés aux utilisateurs, tels que AUTHORITY_EXCEEDED ou SCOPE_REFUSED, accompagnés d'un motif clair et de l'étape suivante. Voir ce qu'il refuse.
Quels sont les langages pris en charge ?
L'API utilise simplement HTTP et JSON, tout langage fonctionne donc. Le SDK vitrine est disponible pour le web, iOS et Android, et la bibliothèque de vérification pour les langages serveur les plus courants.
Aller plus loin
Connectez votre premier système.
Venez avec le système qui doit être informé lorsqu'un sinistre est scellé. Nous configurerons votre bac à sable et câblerons le premier webhook avec vous.