

ต่อยอดจากระเบียนบันทึก ตรวจสอบได้จากระบบของคุณเอง
ทุกสิ่งที่ผู้ใช้งานทำใน HONESTAS ระบบของคุณก็สามารถทำผ่าน API ได้เช่นกัน ด้วยสิทธิ์การเข้าถึง การแบ่งกั้นข้อมูล และระเบียนบันทึกเดียวกัน สามารถอ่านและตรวจสอบระเบียนที่ประทับตรารับรองแล้ว รับข้อมูลเหตุการณ์ทันทีที่เกิดขึ้น เชื่อมต่อเอเจนต์ของพันธมิตร และนำขั้นตอนการเสนอราคาไปวางบนเว็บไซต์ของคุณเอง
POST ‹the verify endpoint›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}หนึ่งระเบียนบันทึก ในรูปแบบเปิดที่คุณอ่านได้
ทุกการตัดสินใจที่ประทับตรารับรองแล้วคือเอกสาร JSON หนึ่งฉบับ และ Decision Passport ก็คือไฟล์ที่รวบรวมเอกสารเหล่านั้นไว้ รูปแบบโครงสร้างนี้มีการเผยแพร่ไว้เป็นการทั่วไป ดังนั้นระบบของคุณ ผู้ตรวจสอบบัญชี และพันธมิตรของคุณจึงอ่านข้อมูลชุดเดียวกันกับที่เราอ่าน
- ใครเป็นผู้ตัดสินใจ ภายใต้อำนาจอนุมัติและเวอร์ชันใด
- พยานหลักฐานทุกชิ้นพร้อมลายนิ้วมือดิจิทัลเฉพาะตัว
- ตารางและถ้อยคำกรมธรรม์ที่ตรึงอ้างอิงไว้
- ตราประทับรับรอง การประทับเวลาจากภายนอก และการลงนามร่วม
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
ระเบียนบันทึกสินไหมที่ประทับตรารับรองแล้ว (แบบย่อ)
ตรวจสอบระเบียนบันทึก โดยไม่ต้องถามเรา
ส่งไฟล์ไปยัง Endpoint สำหรับตรวจสอบ หรือรันไลบรารีตรวจสอบที่เผยแพร่ไว้บนเครื่องของคุณเองโดยไม่ต้องเรียกใช้งานมาที่ HONESTAS เลย ทั้งสองวิธีให้ผลการตรวจสอบ 3 รูปแบบเหมือนกัน การเข้าใช้งาน Sandbox จะมาพร้อมกับที่อยู่ Endpoint ที่ชัดเจนและไลบรารีสำหรับภาษาโปรแกรมของคุณ
- holds
ลายนิ้วมือดิจิทัลทุกจุดตรงกับตราประทับ การประทับเวลาตรวจสอบผ่าน และมีการลงนามร่วมครบถ้วน
- changed
มีบางอย่างในไฟล์แตกต่างไปจากสิ่งที่ประทับตรารับรองไว้ ผลลัพธ์จะระบุชื่อระเบียนและส่วนที่เปลี่ยนไป พร้อมรหัส
HASH_MISMATCH. - สมบูรณ์ มีเวอร์ชันใหม่กว่า
บันทึกยังคงสมบูรณ์ไม่ถูกแก้ไข แต่ตารางหรือถ้อยคำกรมธรรม์ที่ผูกไว้ได้ถูกเปลี่ยนเป็นเวอร์ชันใหม่แล้วในภายหลัง
// ไลบรารีตรวจสอบที่เผยแพร่ ติดตั้งบนเครื่องของคุณเอง
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// ไม่มีการส่งข้อมูลออกไปที่ใด
console.log(result.verdict);   // "holds"
ไลบรารีตรวจสอบ แบบออฟไลน์
ทุกสิ่งที่เกิดขึ้น เรียงตามลำดับ ต่อจากจุดที่คุณค้างไว้
อ่านเหตุการณ์ตามลำดับต่อจากตำแหน่งล่าสุดของคุณ กรองตามประเภทได้ แต่ละเหตุการณ์จะอ้างอิงถึงบันทึกที่เกี่ยวข้อง เพื่อให้ระบบของคุณดึงบันทึกฉบับเต็มมาใช้ได้เมื่อต้องการ
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹พอยต์ของเหตุการณ์ (events endpoint)›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}ระบบของคุณจะรับรู้ ทันทีที่บันทึกถูกประทับตรารับรอง
เลือกเหตุการณ์สำหรับแต่ละ Endpoint การส่งข้อมูลทุกครั้งมีการลงนามกำกับเพื่อให้ระบบของคุณเชื่อถือได้ และหากส่งไม่สำเร็จ ระบบจะลองใหม่พร้อมแสดงคำอธิบายไว้ในหน้าของ Endpoint นั้นๆ
- ลงนามด้วยรหัสลับที่มีเพียง Endpoint ของคุณเท่านั้นที่ถือครอง
- ลองส่งใหม่ตามลำดับ จนกว่า Endpoint ของคุณจะตอบกลับ
- การส่งแต่ละครั้งจะแสดงข้อมูลที่ส่งไปและสิ่งที่ได้รับกลับมา
const sig = req.headers[SIGNATURE_HEADER];   // ระบุไว้ในหน้าของ Endpoint
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // ระบบของคุณเอง
}
ตรวจสอบลายเซ็นดิจิทัลก่อนเป็นอันดับแรก
เอเจนต์ของพันธมิตรคุยกับเอเจนต์ของคุณ ภายใต้ข้อตกลงที่เป็นลายลักษณ์อักษร
โบรกเกอร์ Coverholder และบริษัทรับประกันภัยต่อ เชื่อมต่อเอเจนต์ AI ของตนเข้ากับของคุณผ่านโปรโตคอลเปิด Agent2Agent โดยแต่ละลิงก์จะระบุข้อตกลงที่ใช้บังคับและสิ่งที่แต่ละฝ่ายสามารถร้องขอได้
- ทุกคำขอมีการลงนามโดยเอเจนต์ที่เป็นผู้ส่ง
- เฉพาะทักษะที่ข้อตกลงอนุญาตเท่านั้น ไม่รวมสิ่งอื่น
- คำขอที่อยู่นอกเหนือข้อตกลงจะถูกปฏิเสธและบันทึกไว้
- ทุกการแลกเปลี่ยนข้อมูลจะถูกเก็บไว้ในบันทึกของทั้งสองบริษัท
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "คำขอที่ลงนามแล้ว หนึ่งคีย์ต่อหนึ่งพันธมิตร"
}
การ์ดข้อมูลเอเจนต์ เผยแพร่แยกตามพันธมิตร
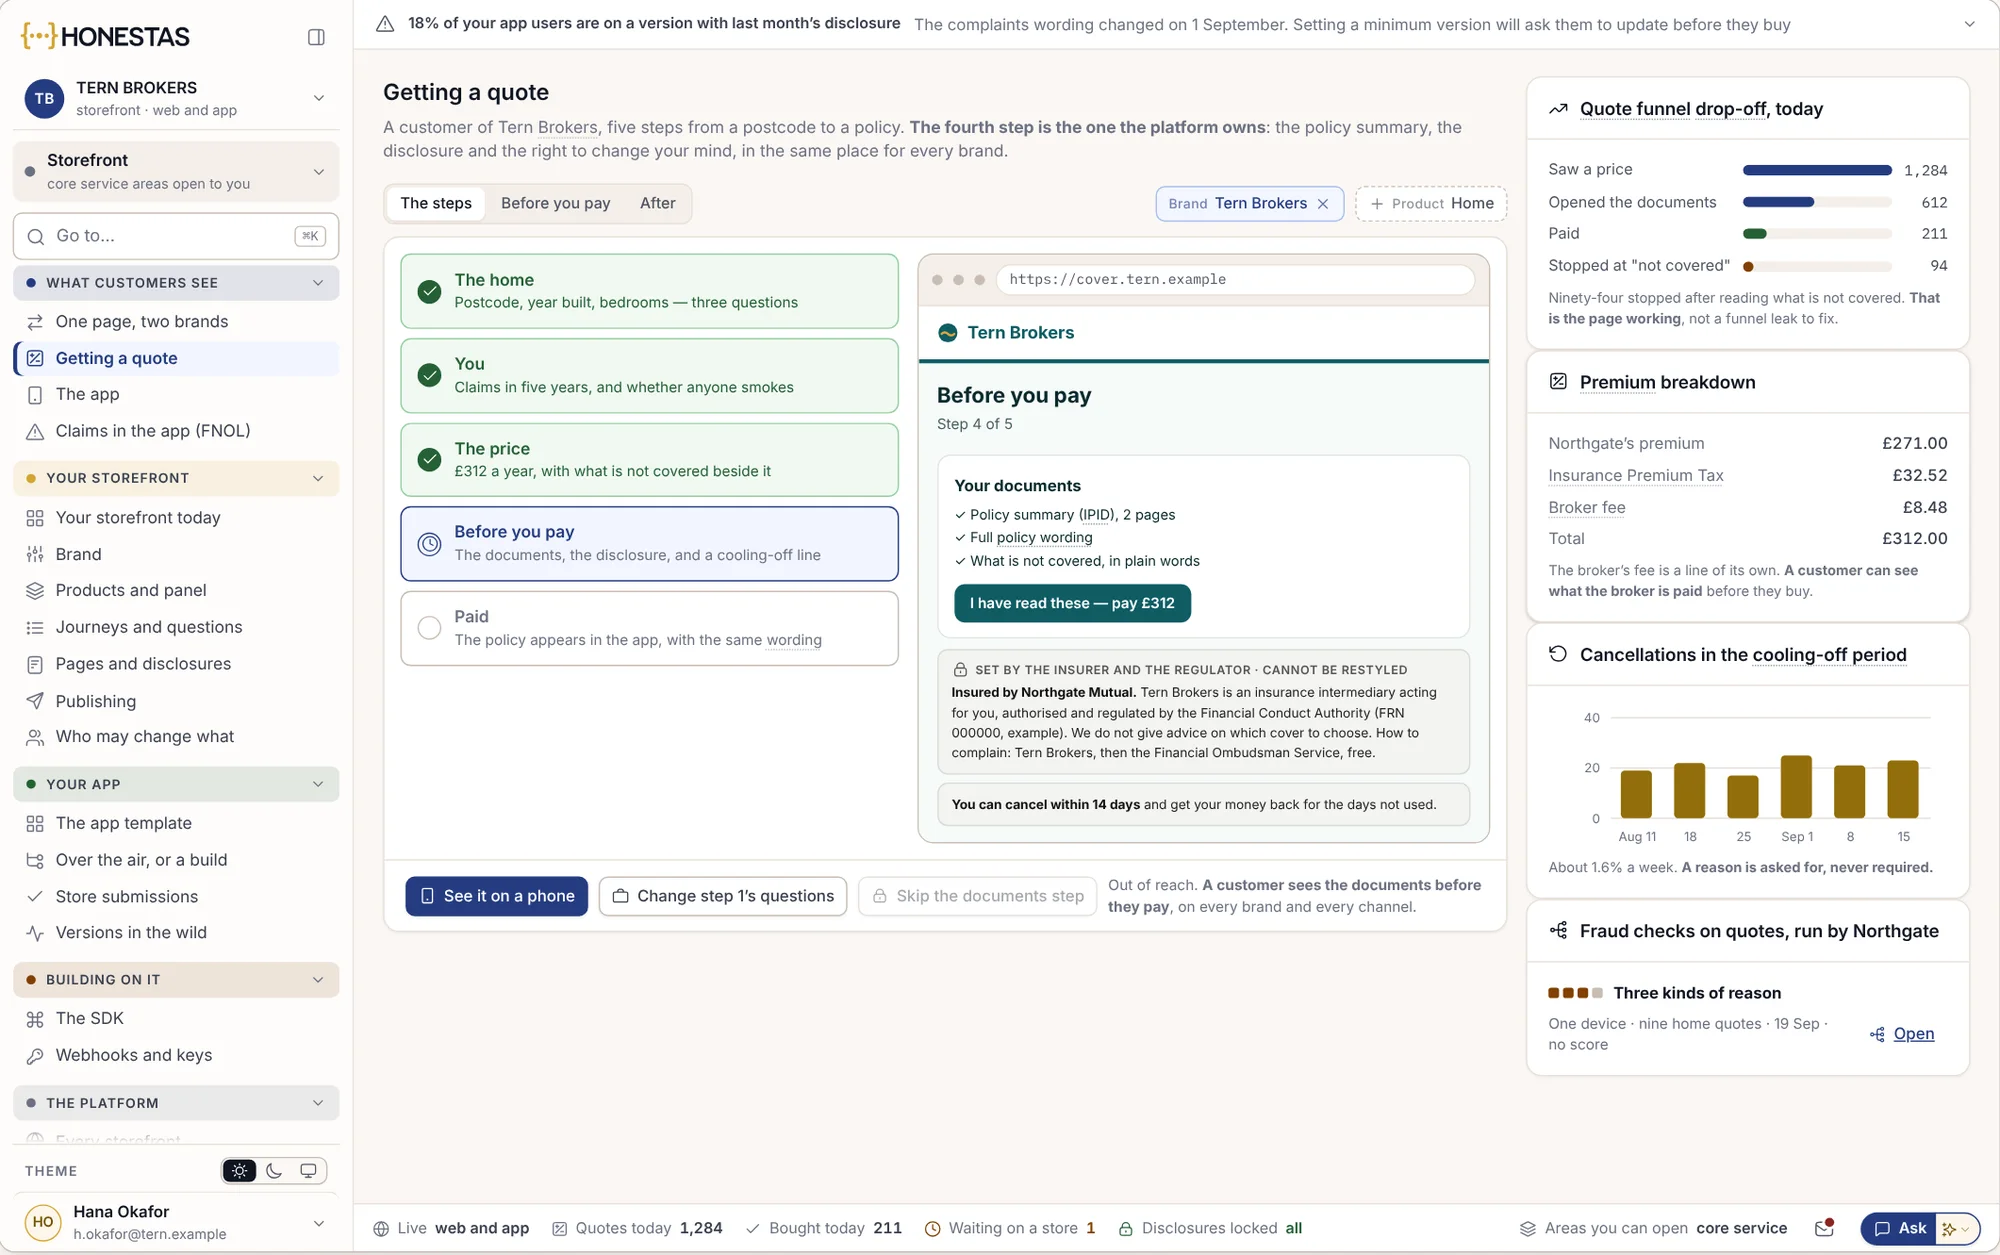
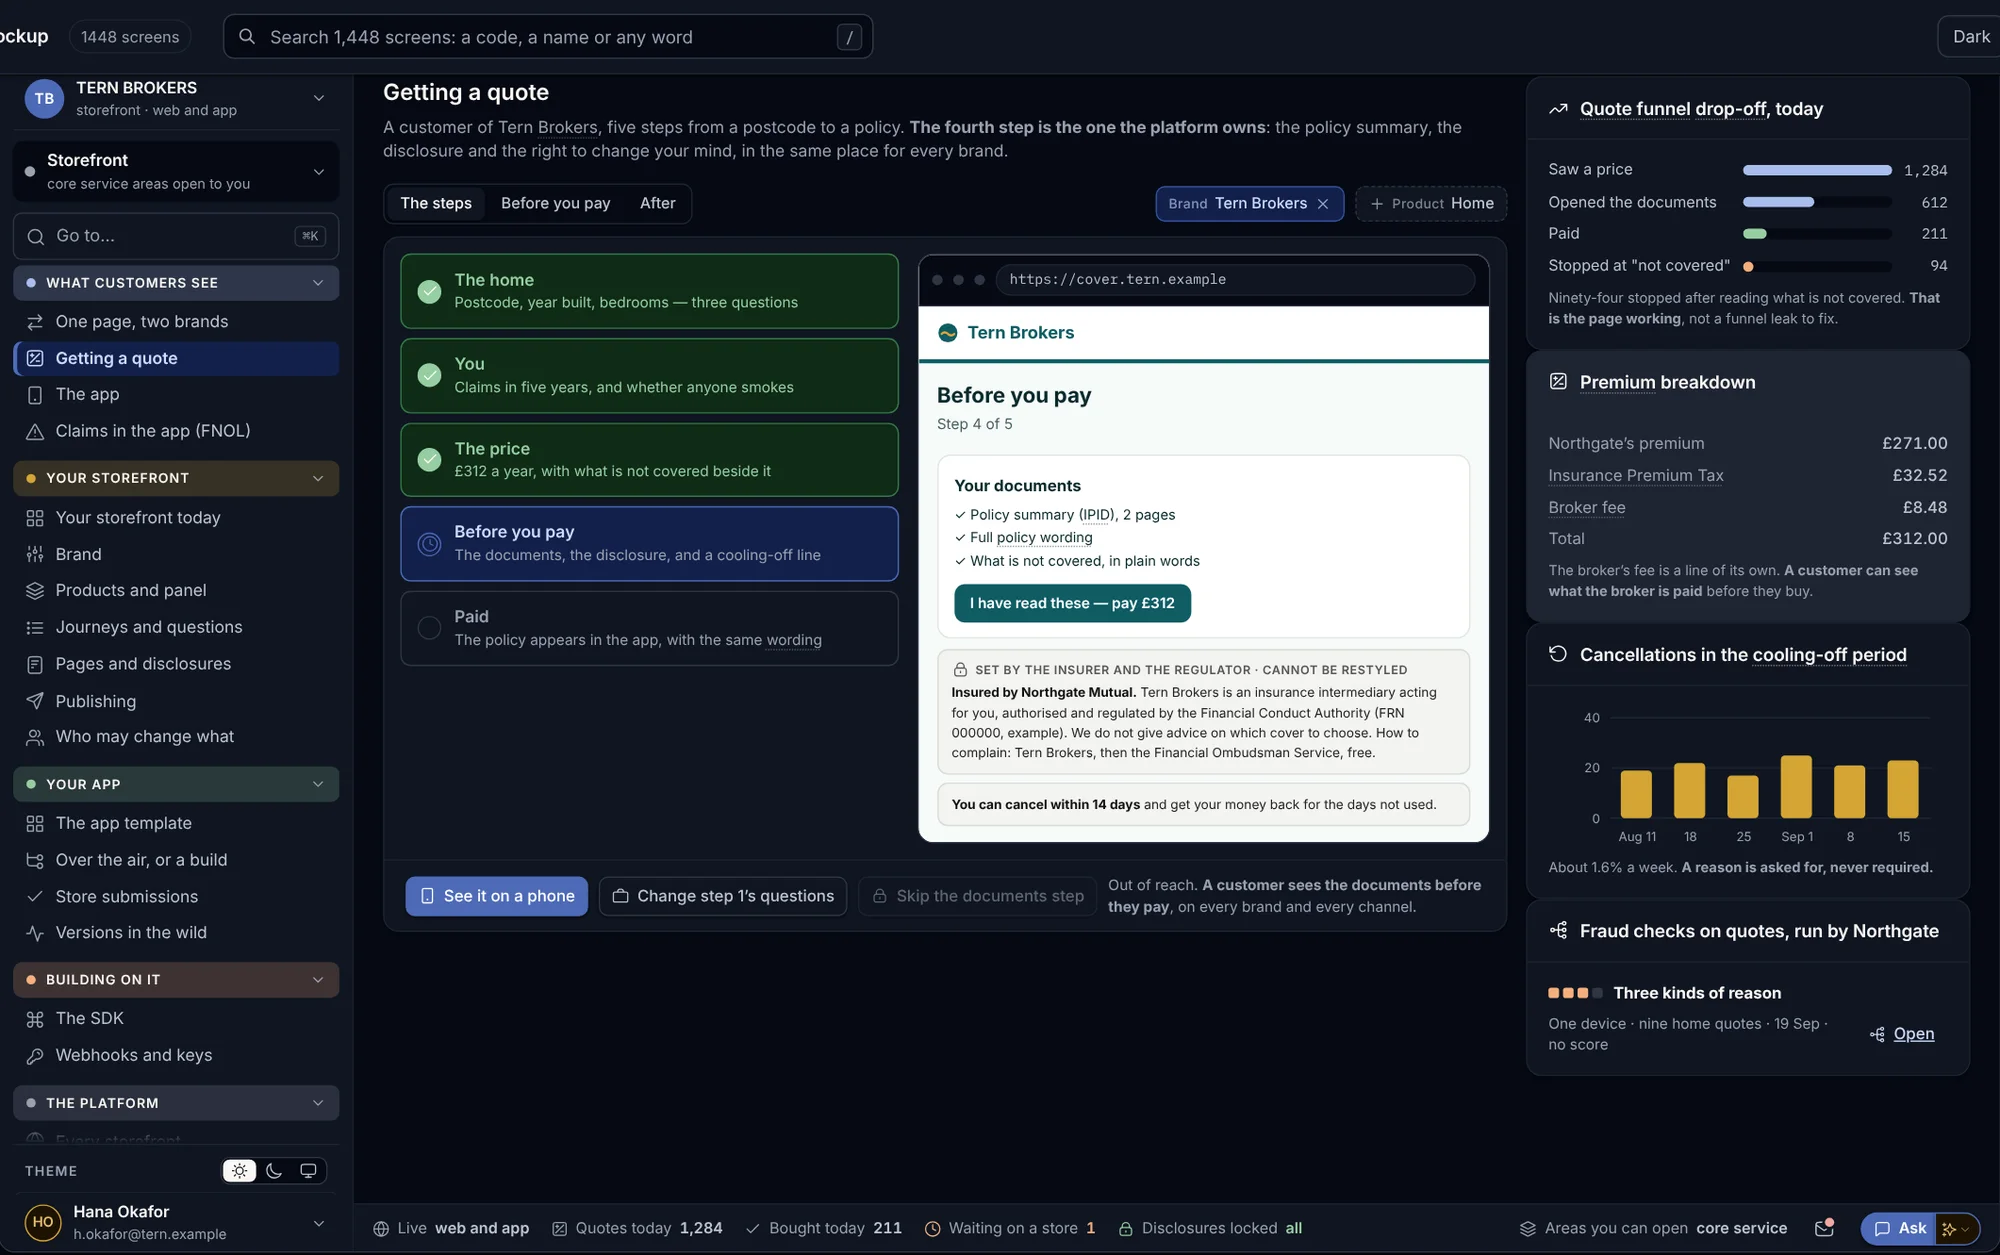
ขั้นตอนการเสนอราคาบนเว็บไซต์ของคุณ พร้อมล็อกการเปิดเผยข้อมูลสำคัญไว้ในตัว
Storefront SDK นำขั้นตอนการเสนอราคา การซื้อ และการเคลมของ HONESTAS ไปไว้บนเว็บไซต์ของโบรกเกอร์หรือบริษัทประกันภัย รวมถึงในแอป iOS และ Android ของตนเอง ภายใต้แบรนด์ของคุณเอง โดยลูกค้าจะไม่สามารถข้ามเอกสารสำคัญที่ต้องอ่านก่อนชำระเงินได้
// Storefront SDK สำหรับเว็บ โหลดบนหน้าเพจของคุณ
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "ซื้อผ่านช่องทางออนไลน์");
});
ขั้นตอนการเสนอราคาภายใต้แบรนด์ของคุณ ด้วยโค้ดเพียงไม่กี่บรรทัด
การเข้าใช้งาน Sandbox เริ่มต้นด้วยการสาธิตการใช้งาน (Demo)
เรามอบบริษัทจำลองใน Sandbox ที่มีทั้งข้อมูลตัวอย่างของเคลม กรมธรรม์ และบันทึกต่างๆ ให้แต่ละทีม เพื่อให้คุณทดสอบเรียกใช้งานทุก Endpoint ได้ก่อนเชื่อมต่อกับระบบจริง
นัดชมการสาธิต
บอกเราว่าคุณต้องการเชื่อมต่ออะไร: ระบบเคลม พันธมิตร หน้าเว็บขายประกัน (Storefront) หรือเครื่องมือของผู้ตรวจสอบของคุณ
รับ Sandbox
บริษัทประกันภัยตัวอย่างที่มีข้อมูลเคลม ห้องทำงาน การปฏิเสธ และบันทึกที่ประทับตรารับรองเป็นของตนเอง พร้อมคีย์ที่แยกทำหน้าที่เฉพาะอย่าง
พัฒนาและทดสอบระบบ
API, เหตุการณ์ และ Webhook เหมือนกับระบบใช้งานจริงทุกประการ พร้อมข้อมูลตัวอย่างที่คุณทดสอบได้อย่างเต็มที่
ย้ายไปใช้กับบริษัทของคุณ
รับคีย์ใหม่สำหรับบริษัทของคุณเอง ไม่ว่าจะอยู่บนคลาวด์ในสหภาพยุโรปของเราหรือศูนย์ข้อมูลของคุณ โดยไม่ต้องแก้ไขโค้ดใดๆ
สำหรับนักพัฒนา
ใช้ API เดียวสำหรับทุกอย่างเลยหรือไม่?
ใช่ ทุกหน้าจอใน HONESTAS สร้างขึ้นบน API เดียวกับที่ระบบของคุณใช้งาน โดยมีสิทธิ์การเข้าถึง การแบ่งกั้นข้อมูล และบันทึกแบบเดียวกัน HONESTAS ทำงานอยู่บน Adverant Nexus ซึ่งเป็นแพลตฟอร์ม AI Orchestration ของเรา จึงทำให้ API เหมือนกันทั้งหมดไม่ว่าจะอยู่บนคลาวด์ในสหภาพยุโรปของเราหรือในศูนย์ข้อมูลของคุณเอง
คีย์ทำงานอย่างไร?
แต่ละคีย์จะผูกกับสคริปต์หรือระบบเดียว ทำได้เฉพาะงานที่คุณกำหนด เข้าถึงได้เฉพาะหน่วยงานที่คุณเลือก และหมดอายุตามวันที่คุณตั้งไว้ ทุกการเรียกใช้งานจะถูกบันทึกไว้ และสามารถหมุนเวียนเปลี่ยนคีย์ (Rotate) ได้โดยที่ระบบไม่หยุดชะงัก
API สามารถเขียนข้อมูลกลับไปยังระบบเคลมของเราได้หรือไม่?
HONESTAS จะอ่านข้อมูลจากระบบกรมธรรม์ ระบบเคลม และระบบโมเดลของคุณโดยไม่เข้าไปแทนที่ระบบเหล่านั้น เมื่อต้องมีการเขียนผลการตัดสินใจกลับไป ข้อมูลจะผ่านขั้นตอนที่ได้รับการตรวจสอบและบันทึกไว้เสมอ โดยจะไม่มีการอัปเดตข้อมูลโดยตรง
การปฏิเสธผ่าน API จะมีลักษณะอย่างไร?
เป็นรหัสเดียวกับที่ผู้ใช้งานเห็น เช่น AUTHORITY_EXCEEDED หรือ SCOPE_REFUSED พร้อมเหตุผลที่เข้าใจง่ายและขั้นตอนถัดไป ดูว่า ระบบปฏิเสธอะไรบ้าง.
รองรับภาษาโปรแกรมใดบ้าง?
API เป็น HTTP และ JSON มาตรฐาน จึงใช้งานได้กับทุกภาษา ส่วน Storefront SDK มีให้สำหรับเว็บ, iOS และ Android และมีไลบรารีตรวจสอบสำหรับภาษาฝั่งเซิร์ฟเวอร์ที่นิยมใช้กันทั่วไป
ดูรายละเอียดเชิงลึก
เชื่อมต่อระบบแรกของคุณ
นำระบบที่ต้องการรับรู้เมื่อเคลมถูกประทับตราล็อกมาเชื่อมต่อ เราจะตั้งค่าสภาพแวดล้อมทดสอบ (sandbox) และเชื่อมต่อ webhook แรกไปพร้อมกับคุณ