

Se non potete verificare voi stessi ciò che affermiamo, è solo marketing.
Queste pagine vi danno quindi gli strumenti per verificare. Guardate quali registrazioni rispondono a ciascuna norma, provate a modificare una registrazione sigillata, leggete cosa HONESTAS si rifiuta di fare e scoprite dove risiedono i vostri dati e di chi sono le chiavi che fanno girare l'IA.
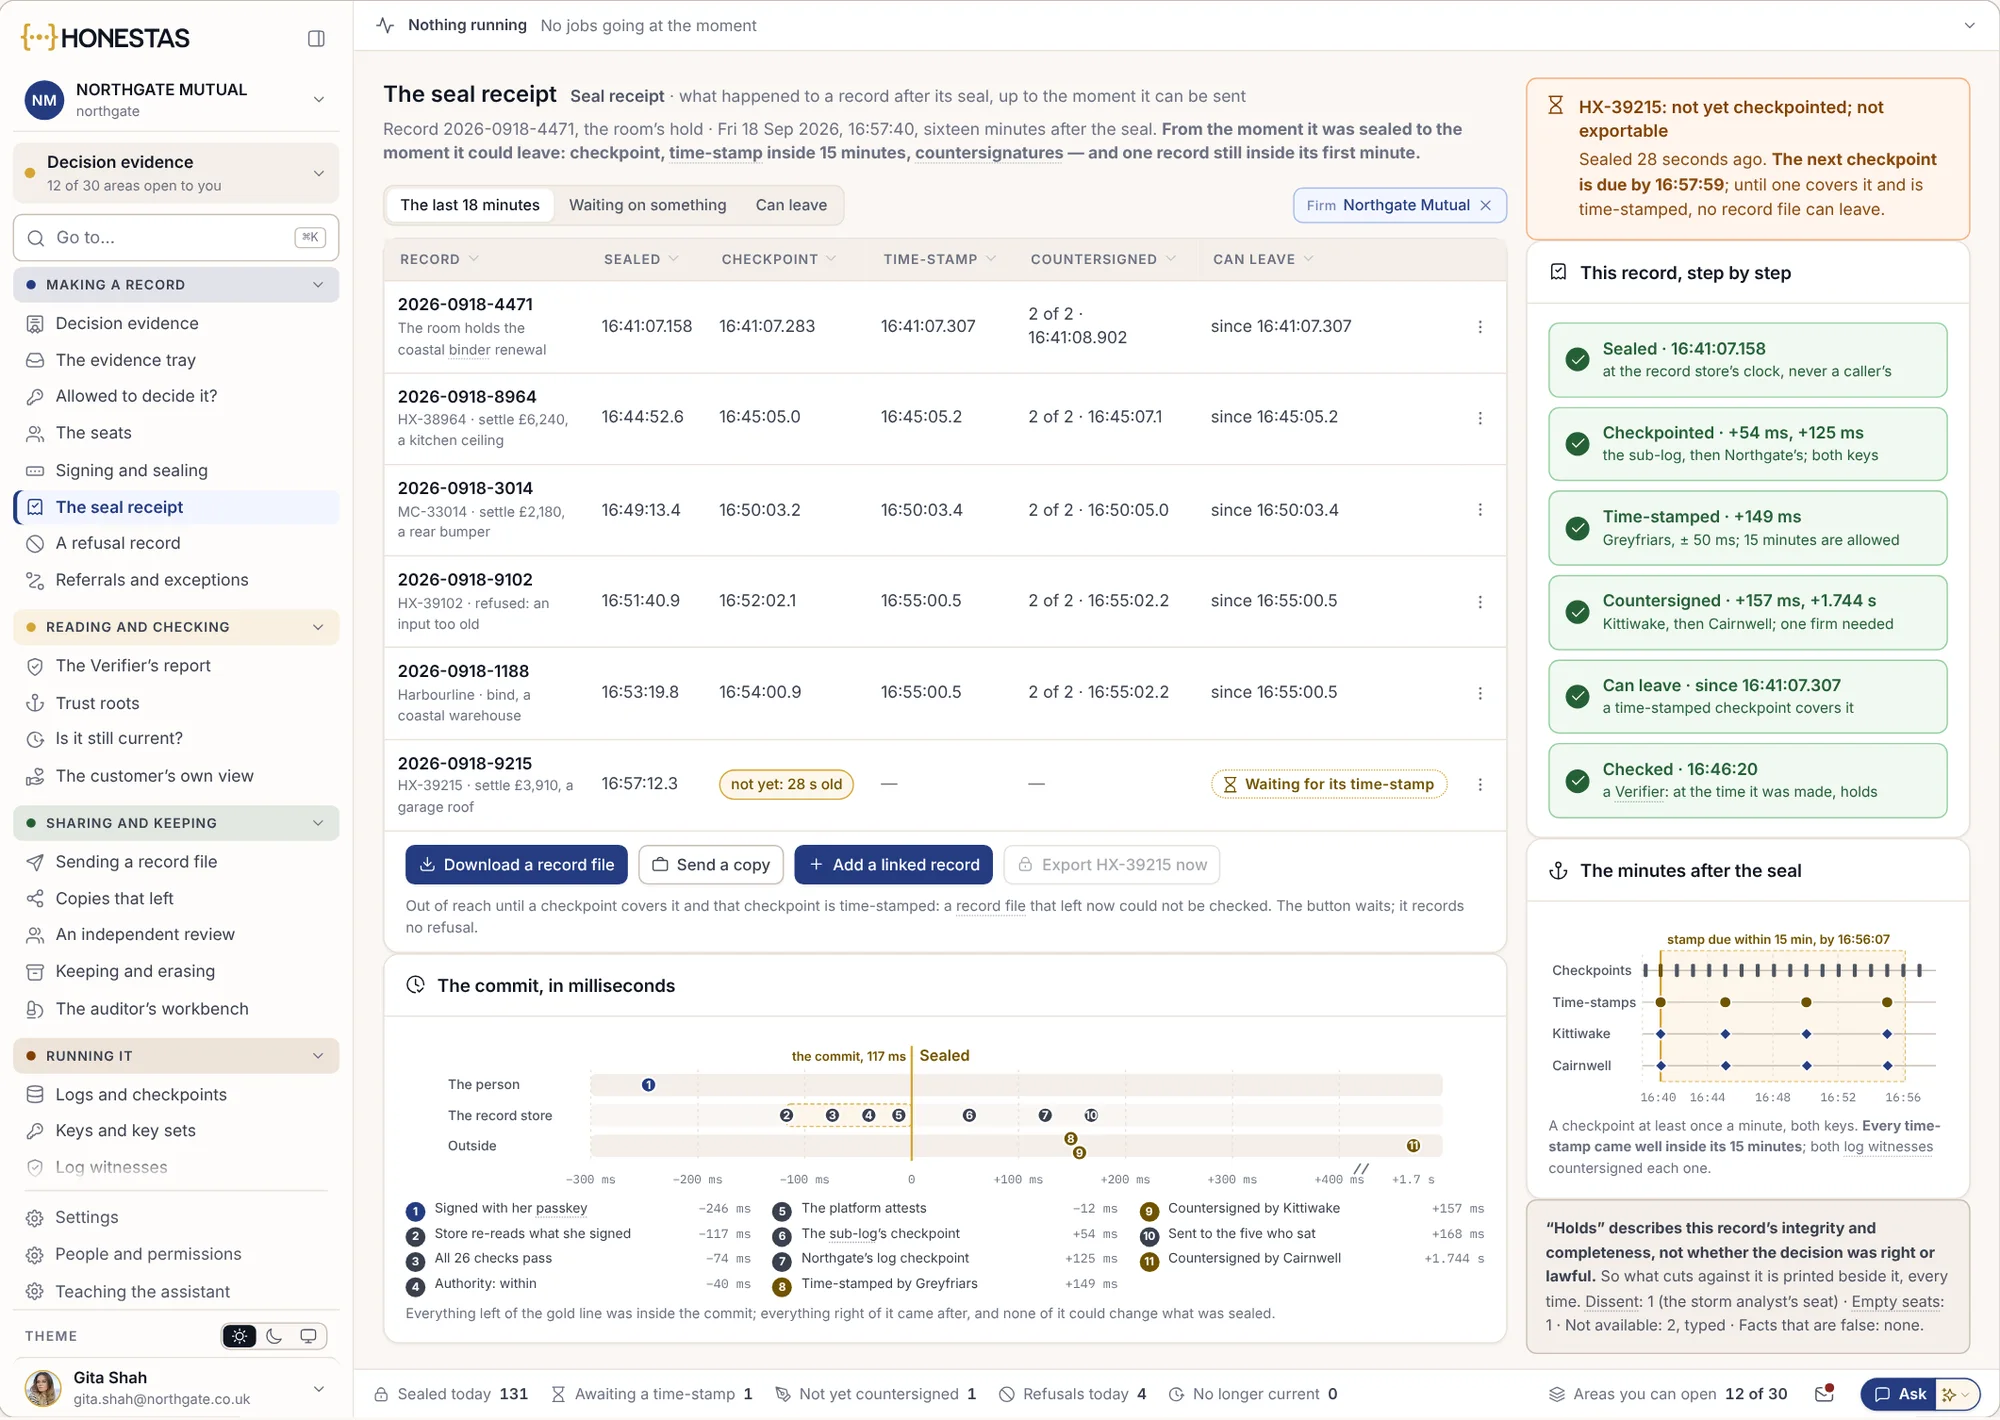
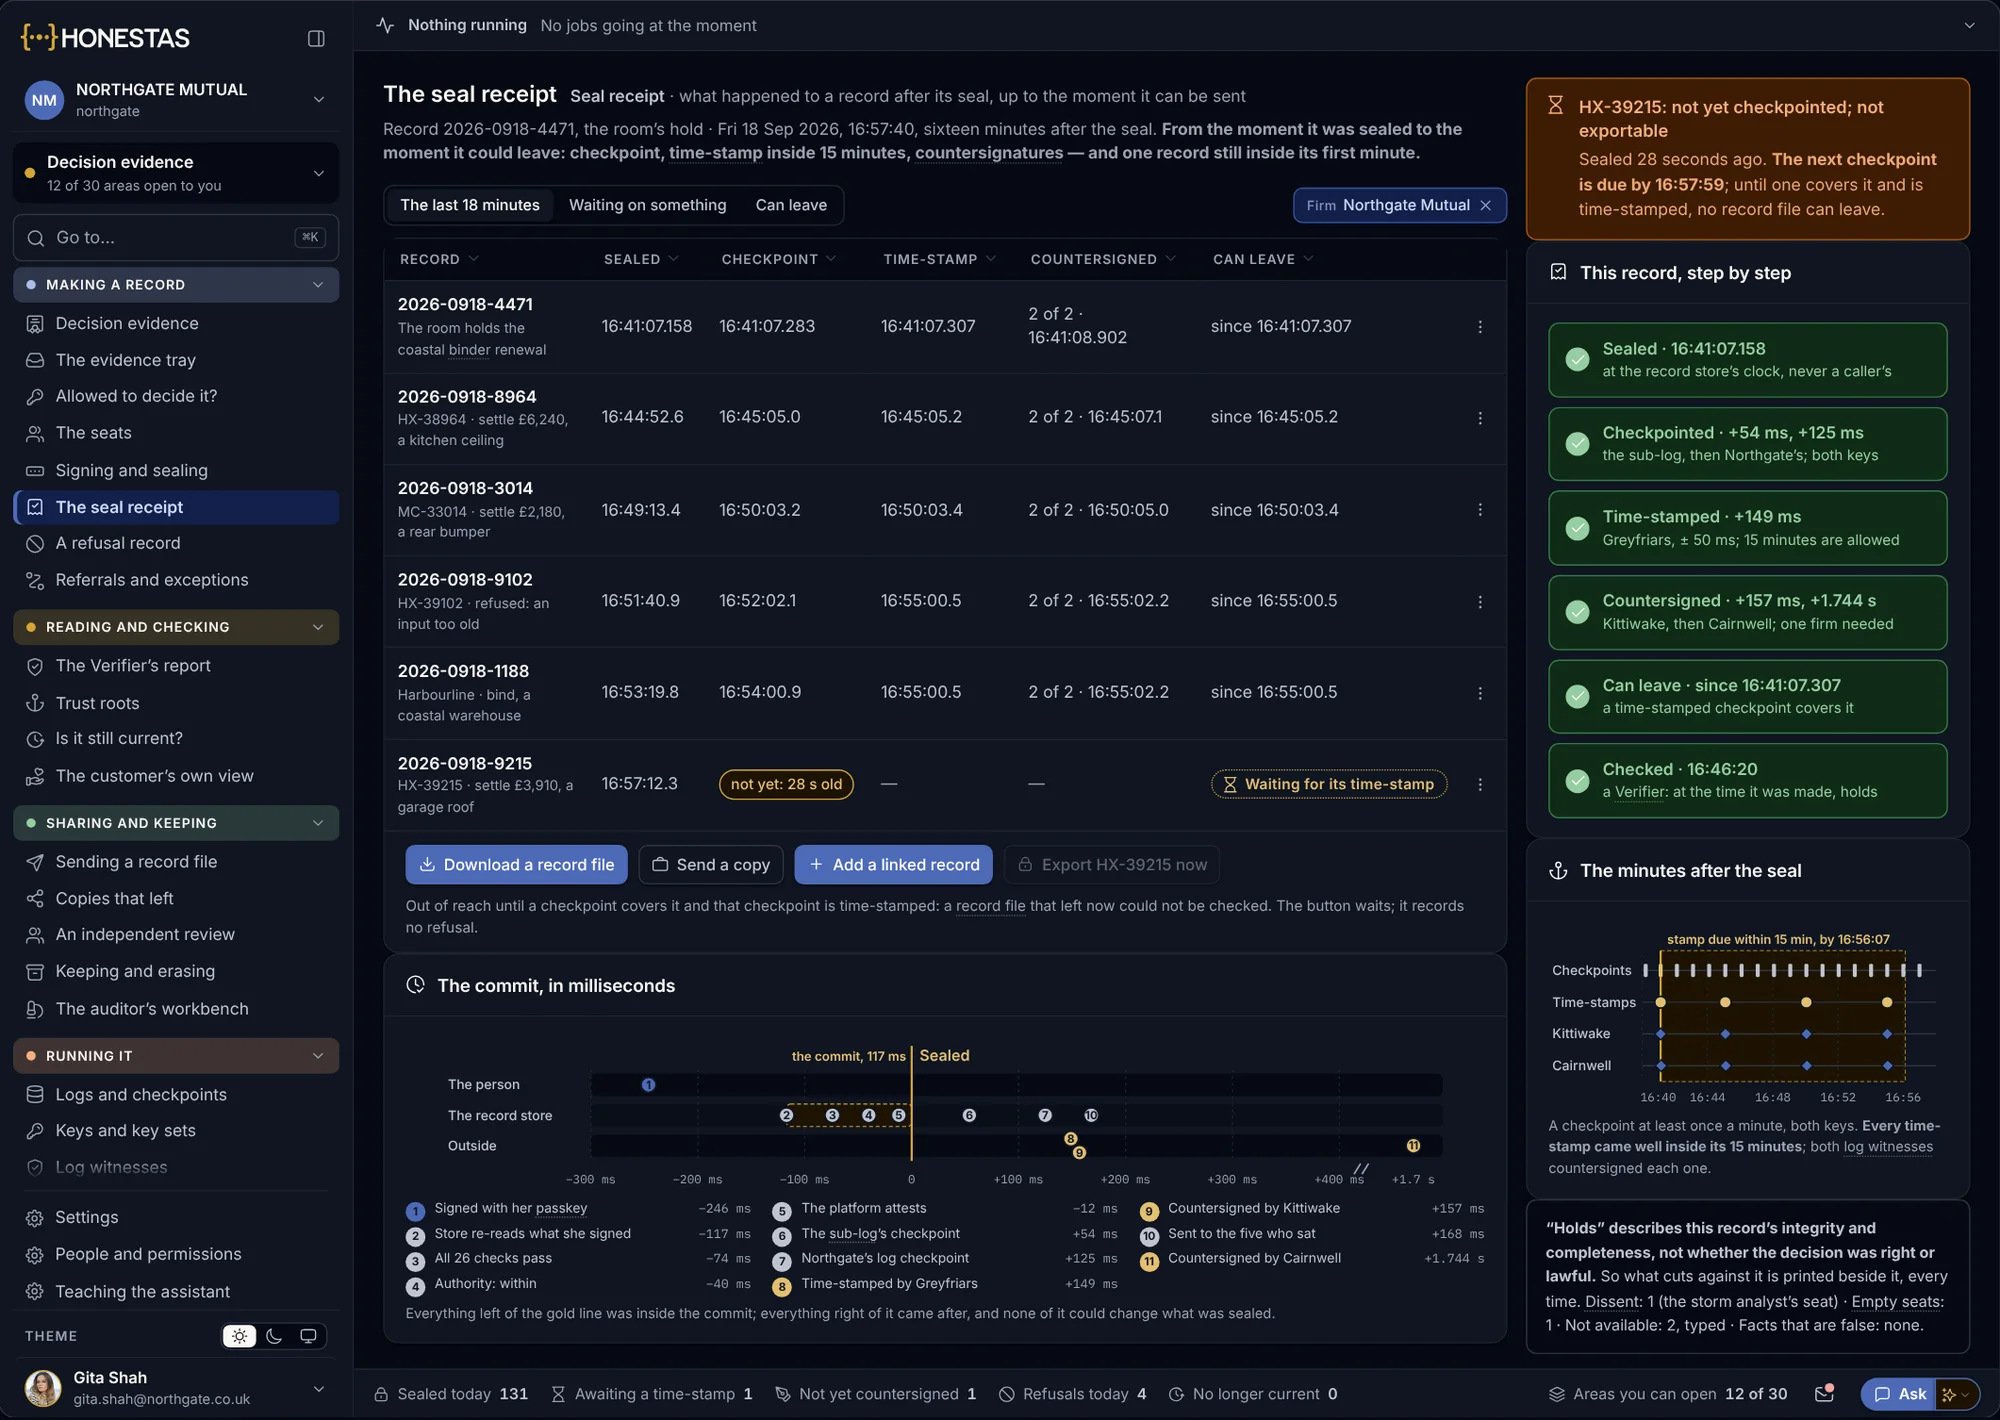
Cinque punti in cui metterci alla prova. Nessuno richiede un account.
Ogni pagina risponde a una domanda che un comitato rischi, un'autorità di vigilanza o un ufficio acquisti si pone prima che l'IA tocchi un sinistro o una tariffa.


Le normative a cui rispondi
AI Act UE, DORA, Solvency II, IDD, GDPR, Central Bank of Ireland, FCA e Lloyd's, ciascuno associato alle registrazioni che vi rispondono.
Vedi tutte le norme
Verifica un tracciato
Modificate una decisione di sinistro sigillata e osservate il controllo fallire. Scoprite cosa contiene un Decision Passport e come lo legge un verificatore.
Prova la verifica del sigillo
Cosa viene rifiutato
Sei operazioni che HONESTAS blocca, ciascuna con il proprio codice e ciò che accade dopo, e tre cose che non farà mai.
Leggi i rifiuti

Sicurezza
Hosting, crittografia, chiavi, accessi, log e test, e come segnalarci una vulnerabilità.
Come li proteggiamo
Privacy
Cosa raccoglie questo sito, come vengono trattati i dati personali nelle vostre registrazioni e come recuperarli.
Leggi l'informativa sulla privacyI vostri dati restano dove stabiliscono le vostre regole. L'IA funziona con le chiavi che scegliete voi.
Decidete voi dove viene conservata ogni tipologia di dati e quali fornitori di modelli possono leggerli. HONESTAS registra quale chiave, quale modello e quale versione ha toccato ogni decisione.
- Residenza dei dati
Nel nostro cloud UE in Irlanda, i vostri dati sono archiviati ed elaborati nell'Unione europea. Oppure eseguite HONESTAS nel vostro data center, con lo stesso prodotto.
- Chiavi IA
I fornitori di modelli vengono interrogati tramite i vostri account e le vostre chiavi, in base ai vostri contratti. Ogni chiamata all'IA viene registrata con la chiave, il modello e la versione utilizzati.
- Tracciati sigillati
Le registrazioni sono conservate in un archivio esterno alla vostra installazione, con una marca temporale esterna. Nessuno può riscriverne una, nemmeno noi.
- Uscita
Esportate ogni registrazione, passaporto ed elemento di prova in un formato aperto e verificateli anche dopo averci lasciato con qualsiasi strumento di verifica.
| Tipologia di dati | Conservati in | Chiave detenuta da |
|---|---|---|
| Fascicoli di sinistro | Irlanda | Northgate |
| Registrazioni delle chiamate | Irlanda | Northgate |
| Tracciati sigillati | Irlanda | Archivio delle registrazioni |
| Log dei modelli | Irlanda | Northgate |
- Modello di scrittura
- Account di Northgate · solo UE
- Seconda verifica
- Altro fornitore · solo UE
- Immagini
- Disattivato per i fascicoli di sinistro
Per queste tipologie di dati un fornitore al di fuori dell'UE viene rifiutato.
Tre confini tra i vostri dati e quelli di chiunque altro. Ogni richiesta li indica tutti e tre.
Ogni richiesta in HONESTAS indica a quale impresa appartiene, di chi sono i dati e quale unità li sta chiedendo. Se non può indicare tutti e tre gli elementi, viene rifiutata e il rifiuto viene conservato come registrazione.
Tra società
Ogni compagnia, broker, MGA o TPA dispone di un proprio spazio e di proprie chiavi. In una stanza di collocamento condivisa, ciascun mercato vede solo la propria quota e il totale, mai la quota di un'altra società.
Tra titolari
Un TPA gestisce sinistri per molte compagnie e un broker detiene fascicoli per molti clienti. Ogni registrazione indica il rispettivo titolare, così i sinistri di una compagnia non vengono mai letti per conto di un'altra.
Tra unità
I rami Auto, Property e l'unità antifrode possono far parte della stessa società restando comunque separati da barriere verificate prima dell'invio di ogni messaggio.
La certificazione resta tra voi e il vostro revisore.
HONESTAS non rilascia certificazioni. Conserva le evidenze richieste dal revisore e dall'Autorità di vigilanza, offrendo loro una postazione in sola lettura esattamente su tali dati.
Cosa può richiedere il vostro team
Il nostro accordo sul trattamento dei dati (DPA), l'elenco dei sub-responsabili, le risposte al vostro questionario sulla sicurezza, i dettagli per il registro delle informazioni DORA e le note sull'architettura. Li condividiamo con clienti e prospect previa sottoscrizione di un accordo di riservatezza (NDA).
Richiedi i documentiAvete riscontrato un'anomalia? Segnalatecelo.
Scrivete a security@honestas.ai. Confermiamo tempestivamente la ricezione delle segnalazioni e vi teniamo aggiornati. Vi preghiamo di non effettuare mai test sui dati di un'altra società.
Come segnalare un problemaCoinvolgete il vostro team di sicurezza.
Illustreremo loro la residenza dei dati, la gestione delle chiavi, i tre livelli di isolamento e le registrazioni alla base di ogni decisione, rispondendo al loro questionario.