

L'autorità di vigilanza chiede conto di una singola decisione. Voi rispondete con gli atti.
HONESTAS registra ogni passaggio di una decisione assistita dall'IA una sola volta, nel momento stesso in cui avviene, in un unico flusso di eventi. Tale flusso viene poi strutturato secondo i requisiti di ciascun quadro normativo a cui siete soggetti. Quando un'autorità di vigilanza chiede conto di una specifica decisione, potete inviare il relativo fascicolo sigillato in pochi minuti, anziché doverlo ricostruire da sistemi che non sono mai stati progettati per dialogare tra loro.
Gli obblighi sono già in vigore. Altri ne arriveranno nel 2027.
Ogni quadro normativo chiede la stessa cosa con parole proprie: dimostrare come è stata presa una determinata decisione, chi l'ha supervisionata e su quali elementi si è basata. Una risposta ricostruita a partire da log, email e fogli di calcolo è lenta e raramente coerente in ogni sua parte.
Fonti: Regolamento (UE) 2024/1689, come modificato dal Regolamento (UE) 2026/1744 · Regolamento (UE) 2022/2554 · Central Bank of Ireland.
Un unico flusso, strutturato per ogni normativa a cui rispondete.
Ogni disposizione è collegata alle decisioni sigillate che vi rispondono, così l'autorità di vigilanza può risalire dall'articolo fino all'evidenza.
- Registrazione AI ActRegolamento (UE) 2024/1689, articolo 12Log automatici lungo l'intero ciclo di vita del sistema. Ogni evento viene registrato una sola volta, nel momento in cui si verifica, e conservato all'esterno della vostra infrastruttura.
- Sorveglianza umana AI ActRegolamento (UE) 2024/1689, articoli 14 e 26Sorveglianza affidata a persone con la competenza e l'autorità per intervenire. La registrazione indica chi ha supervisionato ogni decisione e come ha agito.
- DORARegolamento (UE) 2022/2554Rischio TIC, incidenti e registro delle informazioni sui fornitori TIC, estratti dallo stesso flusso.
- Solvency IIDirettiva 2009/138/CE, articolo 41Un sistema di governance efficace, con decisioni documentate e verificabili.
- Central Bank of IrelandConsumer Protection Code, in vigore dal 24 marzo 2026Trattamento equo dei consumatori, con registrazioni che mostrano come si è giunti a ogni decisione che li riguarda.
- Lloyd'sPrinciples for doing business at Lloyd'sAssunzione, gestione dei sinistri, riservazione ed esiti per la clientela, comprovati decisione per decisione.
Date dell'AI Act come modificate dal Regolamento (UE) 2026/1744, il Digital Omnibus, pubblicato nella Gazzetta ufficiale il 24 luglio 2026. Principio dei Lloyd's sulla gestione dei sinistri. Non costituisce consulenza legale. La certificazione resta tra voi e il vostro revisore.
Scritto una sola volta. Pronto per ogni quadro normativo.
Nulla viene ricopiato per l'autorità di vigilanza. La registrazione creata dal liquidatore è la stessa che legge l'ispettore.
Scritto una sola volta
Ogni dato di input, postazione IA, verifica e firma viene scritto in un unico flusso di eventi nel momento stesso in cui avviene. Nulla viene copiato in seguito.
Strutturato per normativa
Ogni quadro normativo ha la propria vista sullo stesso flusso, con ciascun articolo collegato alle registrazioni che vi rispondono.


Sigillato all'esterno
Ogni registrazione è sigillata con una marca temporale esterna e conservata fuori dalla vostra infrastruttura. Basta modificare un solo carattere e la verifica fallisce.


Risposte in pochi minuti
Trovate la decisione per sinistro, polizza o data e inviate un Decision Passport tramite un link a scadenza. L'autorità di vigilanza lo verifica senza bisogno di un account.
La registrazione, il sigillo e chi ha verificato cosa.
Queste sono schermate di HONESTAS, mostrate con dati esemplificativi di Northgate Mutual, un'organizzazione fittizia.
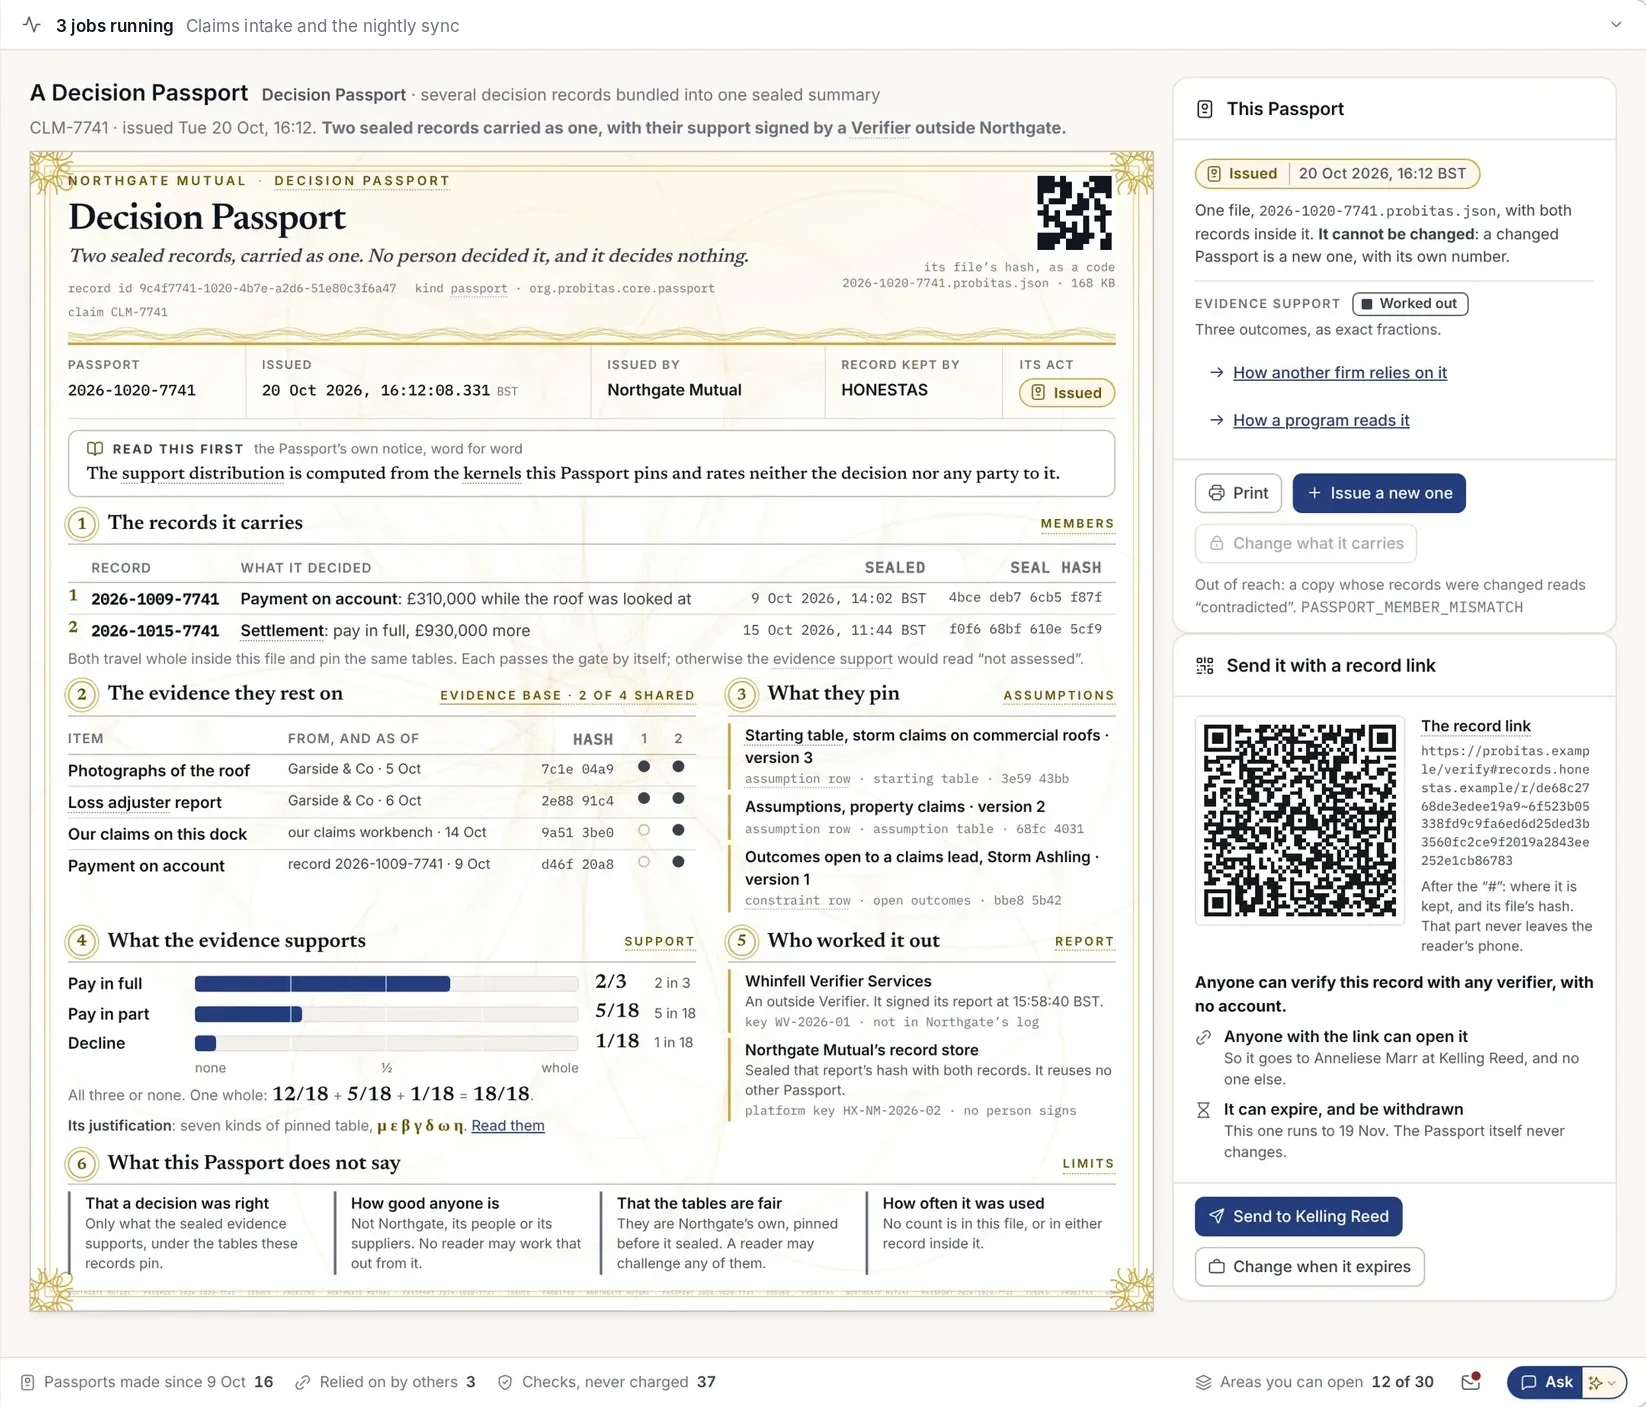
Un unico file verificabile dall'autorità di vigilanza
Due decisioni sigillate su un sinistro racchiuse in un unico file, con le evidenze e le tabelle su cui si fondano, chi ha svolto l'analisi e ciò che il file non dice.
- Verificabile da qualsiasi soggetto, senza bisogno di un account
- Inviato tramite link a scadenza
- Una copia alterata risulta in contraddizione
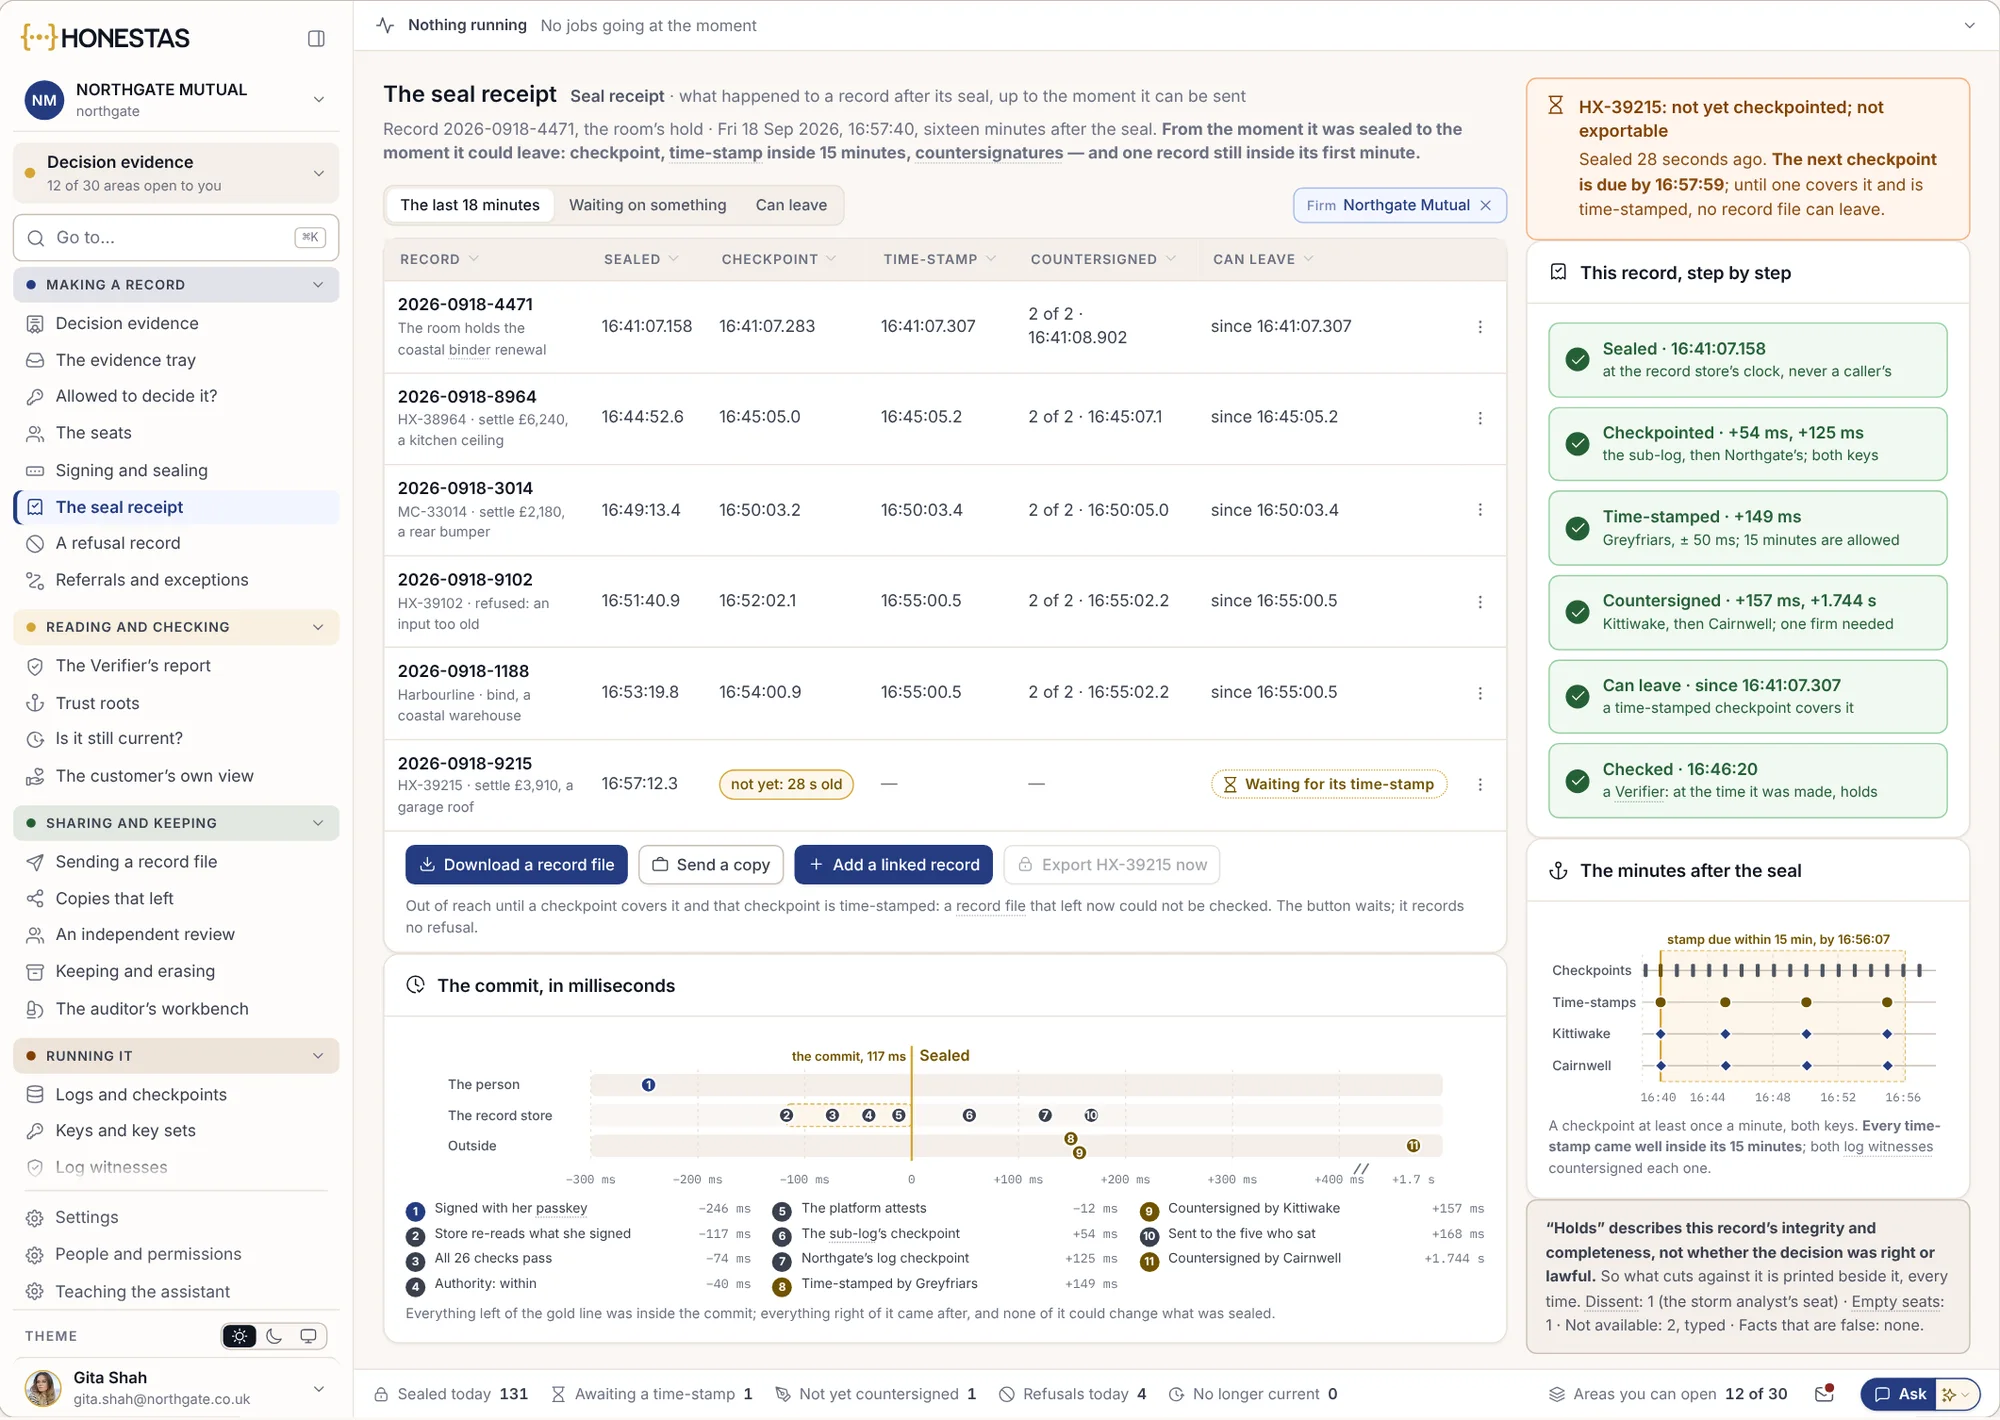
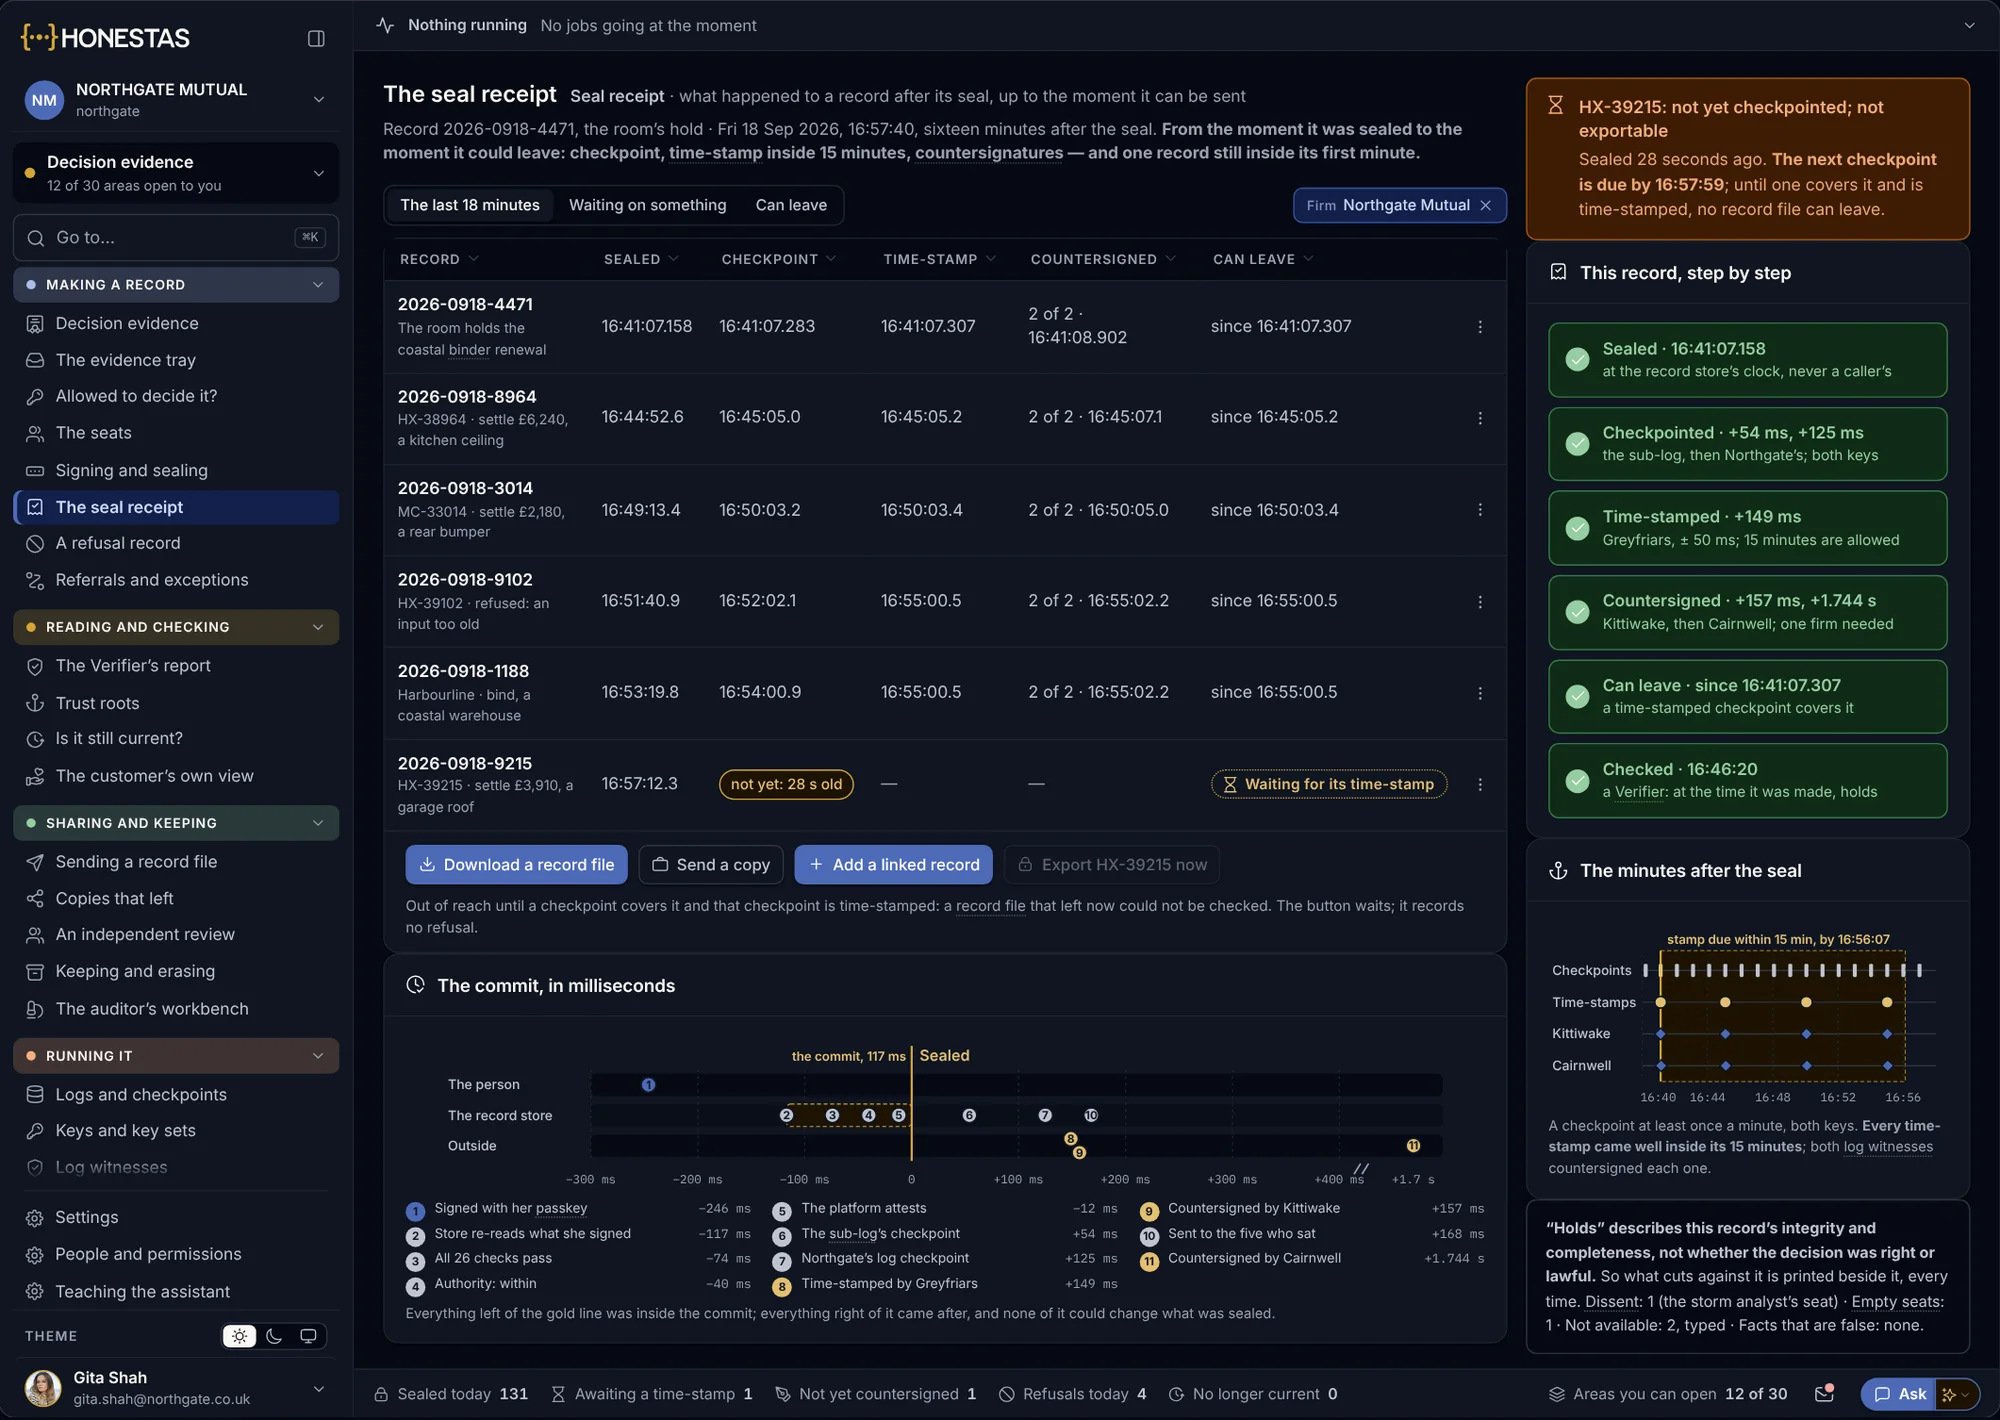
Dal sigillo al momento in cui può uscire
Ogni registrazione è sottoposta a checkpoint, marcata temporalmente all'esterno e controfirmata prima di poter essere esportata come file. Quella ancora nel suo primo minuto resta in attesa.
- Marca temporale esterna all'azienda
- Controfirmato da due testimoni esterni
- Nulla esce prima del proprio checkpoint
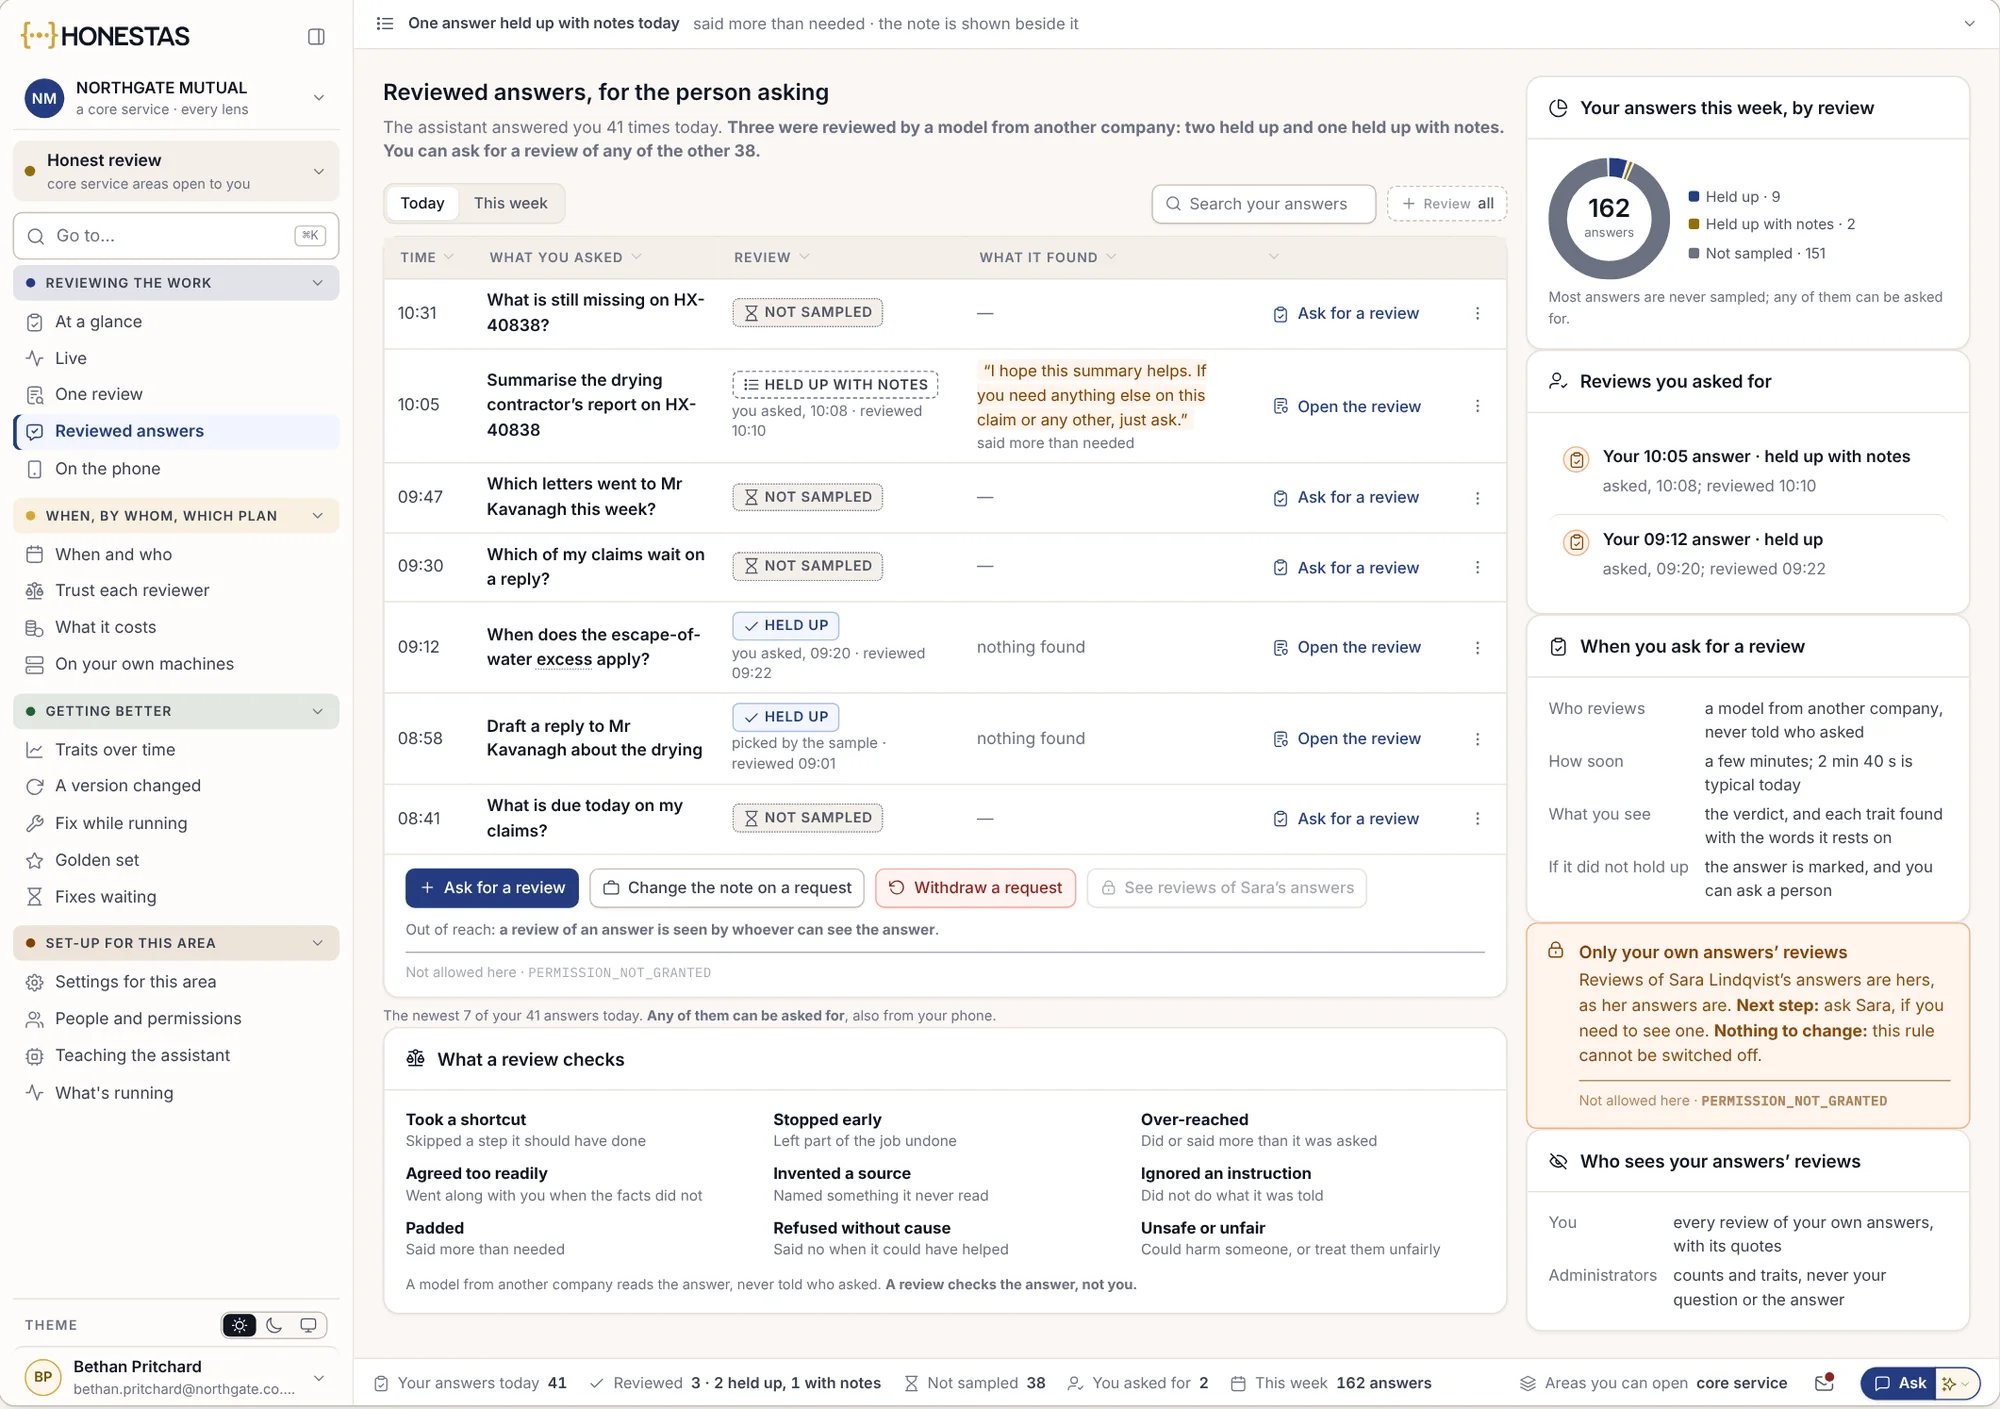
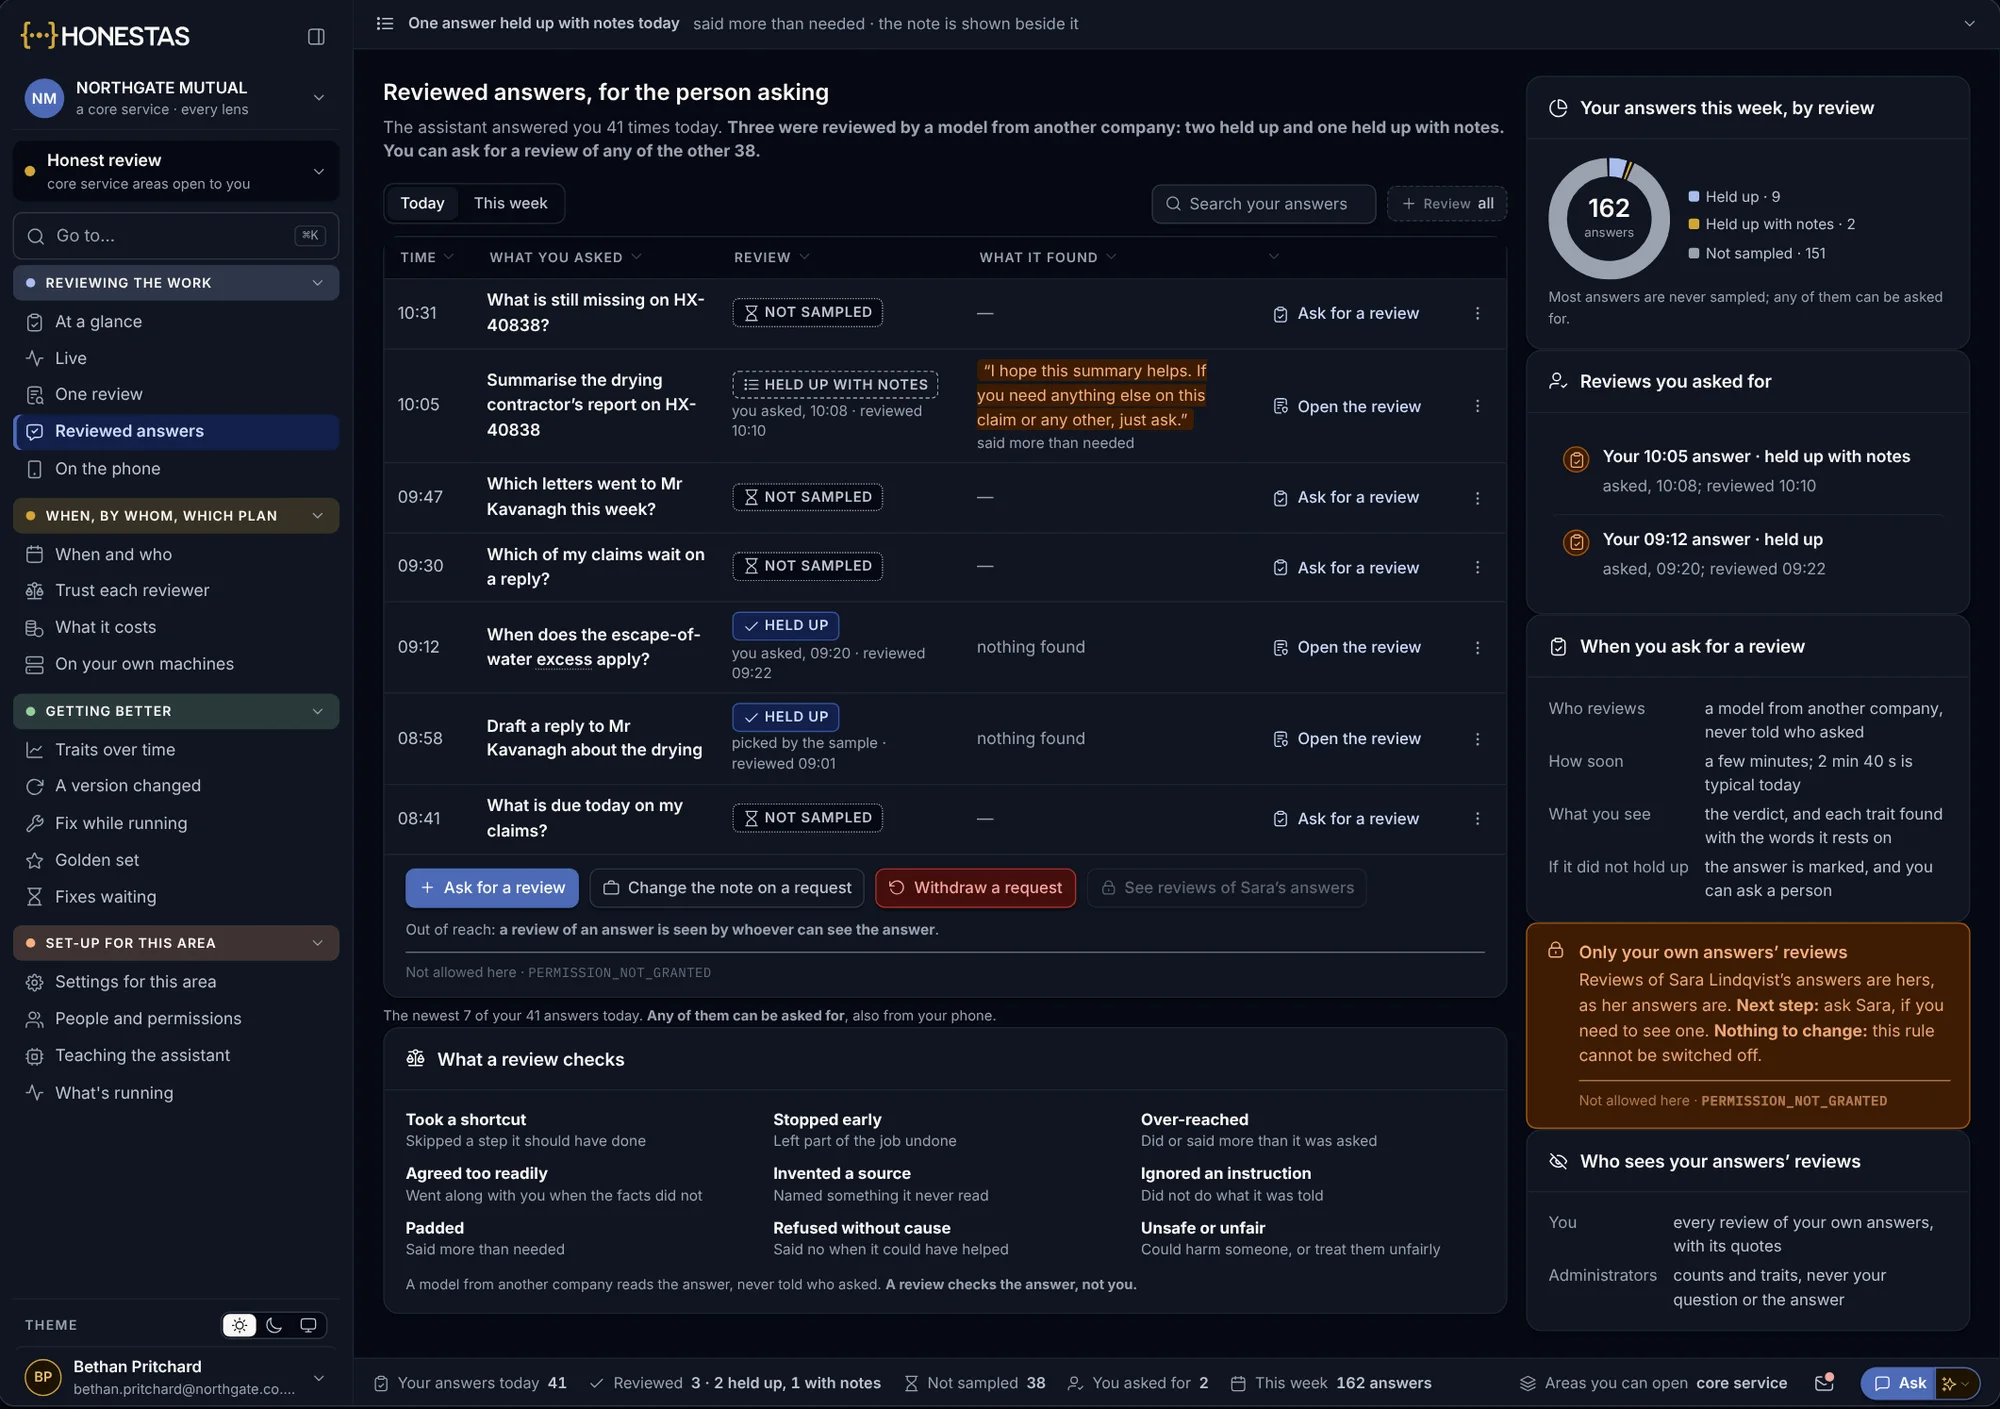
Quali risposte sono state verificate
Un modello di un'altra società riesamina un campione delle risposte dell'assistente, e chiunque può richiedere una verifica sulle proprie. L'esito viene conservato insieme alla risposta.
- Confermata, confermata con note o non campionata
- Qualsiasi risposta può essere inviata a verifica
- Verifiche visibili solo a chi è autorizzato a vedere la risposta
Misurate la rapidità con cui potete dimostrare il vostro operato.
Queste sono le metriche monitorate da un Chief Risk Officer o da un responsabile della compliance, lette direttamente dal flusso di eventi e dalle registrazioni sigillate.
- Tempo di risposta
- Dal quesito dell'autorità di vigilanza su una singola decisione all'invio della relativa registrazione sigillata.
- Registrazioni complete
- La quota di decisioni toccate dall'IA la cui registrazione conserva input, postazioni, verifiche e firma.
- Sorveglianza nominativa
- La quota di decisioni associate a una persona fisica identificata con facoltà di rettificarle o bloccarle.
- Conservazione
- Log e registrazioni conservati per il periodo richiesto da ciascuna normativa, con tracciamento delle cancellazioni.
- Richieste di sollecito
- Quesiti dell'autorità di vigilanza che hanno richiesto un secondo invio prima di trovare risposta.
- Riesecuzione
- Registrazioni sigillate riaperte e rieseguite con il medesimo risultato.
- Registro TIC
- Fornitori TIC nel vostro registro DORA collegati alle decisioni in cui intervengono.
Evidenze di compliance, nella pratica.
HONESTAS ci rende conformi?
Nessun prodotto può farlo. HONESTAS conserva le evidenze richieste da ciascuna norma e le collega alla disposizione stessa. Certificazioni e pareri legali restano tra voi, il vostro revisore e i vostri consulenti.
Quali quadri normativi può strutturare?
AI Act, DORA, Solvency II, IDD, GDPR, i codici della Central Bank of Ireland, le norme della FCA e i principi dei Lloyd's, oltre alle normative di ciascun mercato in cui operate.
L'autorità di vigilanza può verificare una registrazione senza accedere ai nostri sistemi?
Sì. Un Decision Passport è un file unico, controllabile da qualsiasi strumento di verifica senza bisogno di un account. Siete voi a scegliere chi riceve il link e quando scade.
Per quanto tempo vengono conservate le registrazioni?
Per tutto il tempo previsto dalla vostra policy di conservazione, impostata per normativa e per tipologia di registrazione. Anche la cancellazione viene registrata, così nessuna lacuna passa sotto silenzio.
Approfondimenti
Portateci la domanda che l'autorità di vigilanza vi ha rivolto l'anno scorso.
Vi mostreremo come avrebbe risposto HONESTAS, dall'articolo di legge fino alla registrazione sigillata.