

Sviluppi sul registro. Lo verifichi dai suoi sistemi.
Tutto ciò che le persone fanno in HONESTAS, i vostri sistemi possono farlo tramite API, con gli stessi permessi, barriere e registri. Legga e verifichi i registri sigillati, riceva gli eventi in tempo reale, colleghi gli agenti dei vostri partner e integri un percorso di quotazione sul vostro sito.
POST ‹l'endpoint di verifica›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Un unico registro, in un formato aperto e leggibile.
Ogni decisione sigillata è un documento JSON, e un Decision Passport è un file che li raccoglie. Il formato è pubblico, così i vostri sistemi, i vostri revisori e i vostri partner leggono esattamente ciò che leggiamo noi.
- Chi ha deciso, con quale delega e versione
- Ogni elemento di prova con la propria impronta digitale
- Le tabelle e i testi di polizza a cui è stato associato
- Il sigillo, la marca temporale esterna e le controfirme
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
Un registro di sinistro sigillato, abbreviato
Controlli un registro senza interpellarci.
Invii il file all'endpoint di verifica, oppure esegua la libreria di verifica pubblica sulle vostre macchine senza alcuna chiamata a HONESTAS. Entrambi i metodi restituiscono gli stessi tre esiti. L'accesso alla sandbox include gli indirizzi esatti e la libreria per il vostro linguaggio di programmazione.
- holds
Ogni impronta digitale corrisponde al proprio sigillo, la marca temporale è valida e le controfirme sono presenti.
- changed
Qualcosa nel file differisce da quanto è stato sigillato. La risposta indica il registro e la parte interessata, con il codice
HASH_MISMATCH. - valido, versione più recente
Il record è integro e una tabella o un testo di polizza a cui era associato è stato sostituito nel frattempo.
// la libreria di verifica pubblicata, installata sulla vostra macchina
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// nulla viene inviato all'esterno
console.log(result.verdict);   // "holds"
La libreria di verifica, offline
Tutto ciò che accade, in ordine, da dove eravate rimasti.
Leggete gli eventi in ordine dall'ultima posizione, filtrati per tipo. Ogni evento indica il record a cui appartiene, così i vostri sistemi possono recuperare il record completo quando serve.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹l'endpoint degli eventi›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}I vostri sistemi lo ricevono nel momento stesso in cui un record viene sigillato.
Scegliete gli eventi per ciascun endpoint. Ogni invio è firmato, così i vostri sistemi possono fidarsi, e un invio non riuscito viene ritentato e spiegato nella pagina dedicata all'endpoint.
- Firmato con un segreto custodito solo dal vostro endpoint
- Ritentato, in ordine, finché il vostro endpoint non risponde
- Ogni invio mostra cosa è stato trasmesso e cosa è stato ricevuto in risposta
const sig = req.headers[SIGNATURE_HEADER];   // indicato nella pagina dell'endpoint
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // il vostro sistema
}
Prima si verifica la firma
Gli agenti dei vostri partner dialogano con i vostri, sulla base di un accordo scritto.
Broker, coverholder e riassicuratori collegano i propri agenti IA ai vostri tramite il protocollo aperto Agent2Agent. Ogni collegamento indica l'accordo in base al quale opera e ciò che ciascuna parte può richiedere.
- Ogni richiesta è firmata dall'agente che l'ha inviata
- Solo le funzioni consentite dall'accordo, nient'altro
- Una richiesta al di fuori dell'accordo viene rifiutata e registrata
- Ogni scambio è conservato nei registri di entrambe le società
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "richiesta firmata, una chiave per partner"
}
Una scheda agente, pubblicata per ciascun partner
Un percorso di preventivazione sul vostro sito, con l'informativa precontrattuale integrata e obbligatoria.
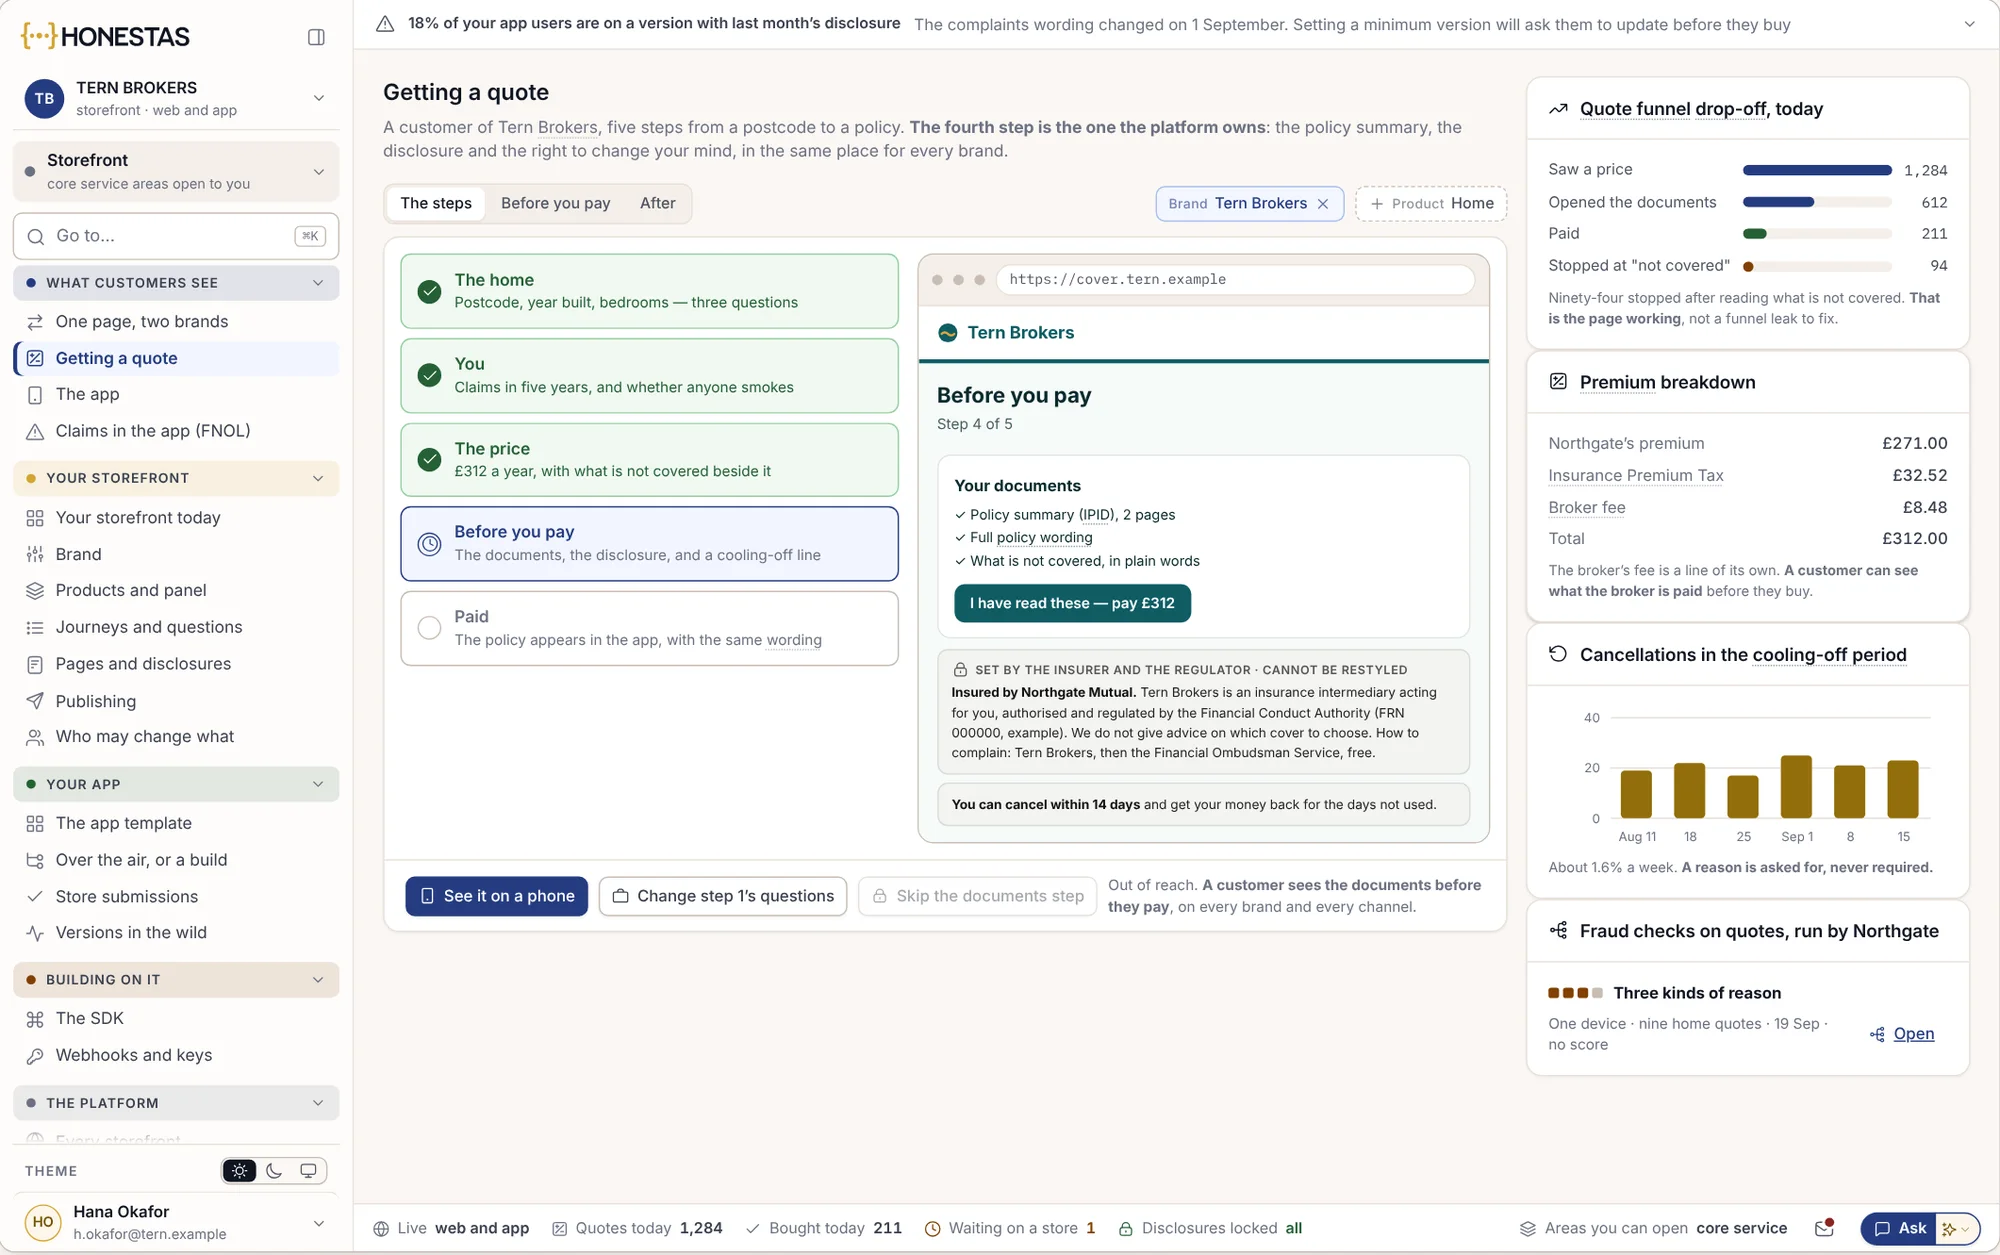
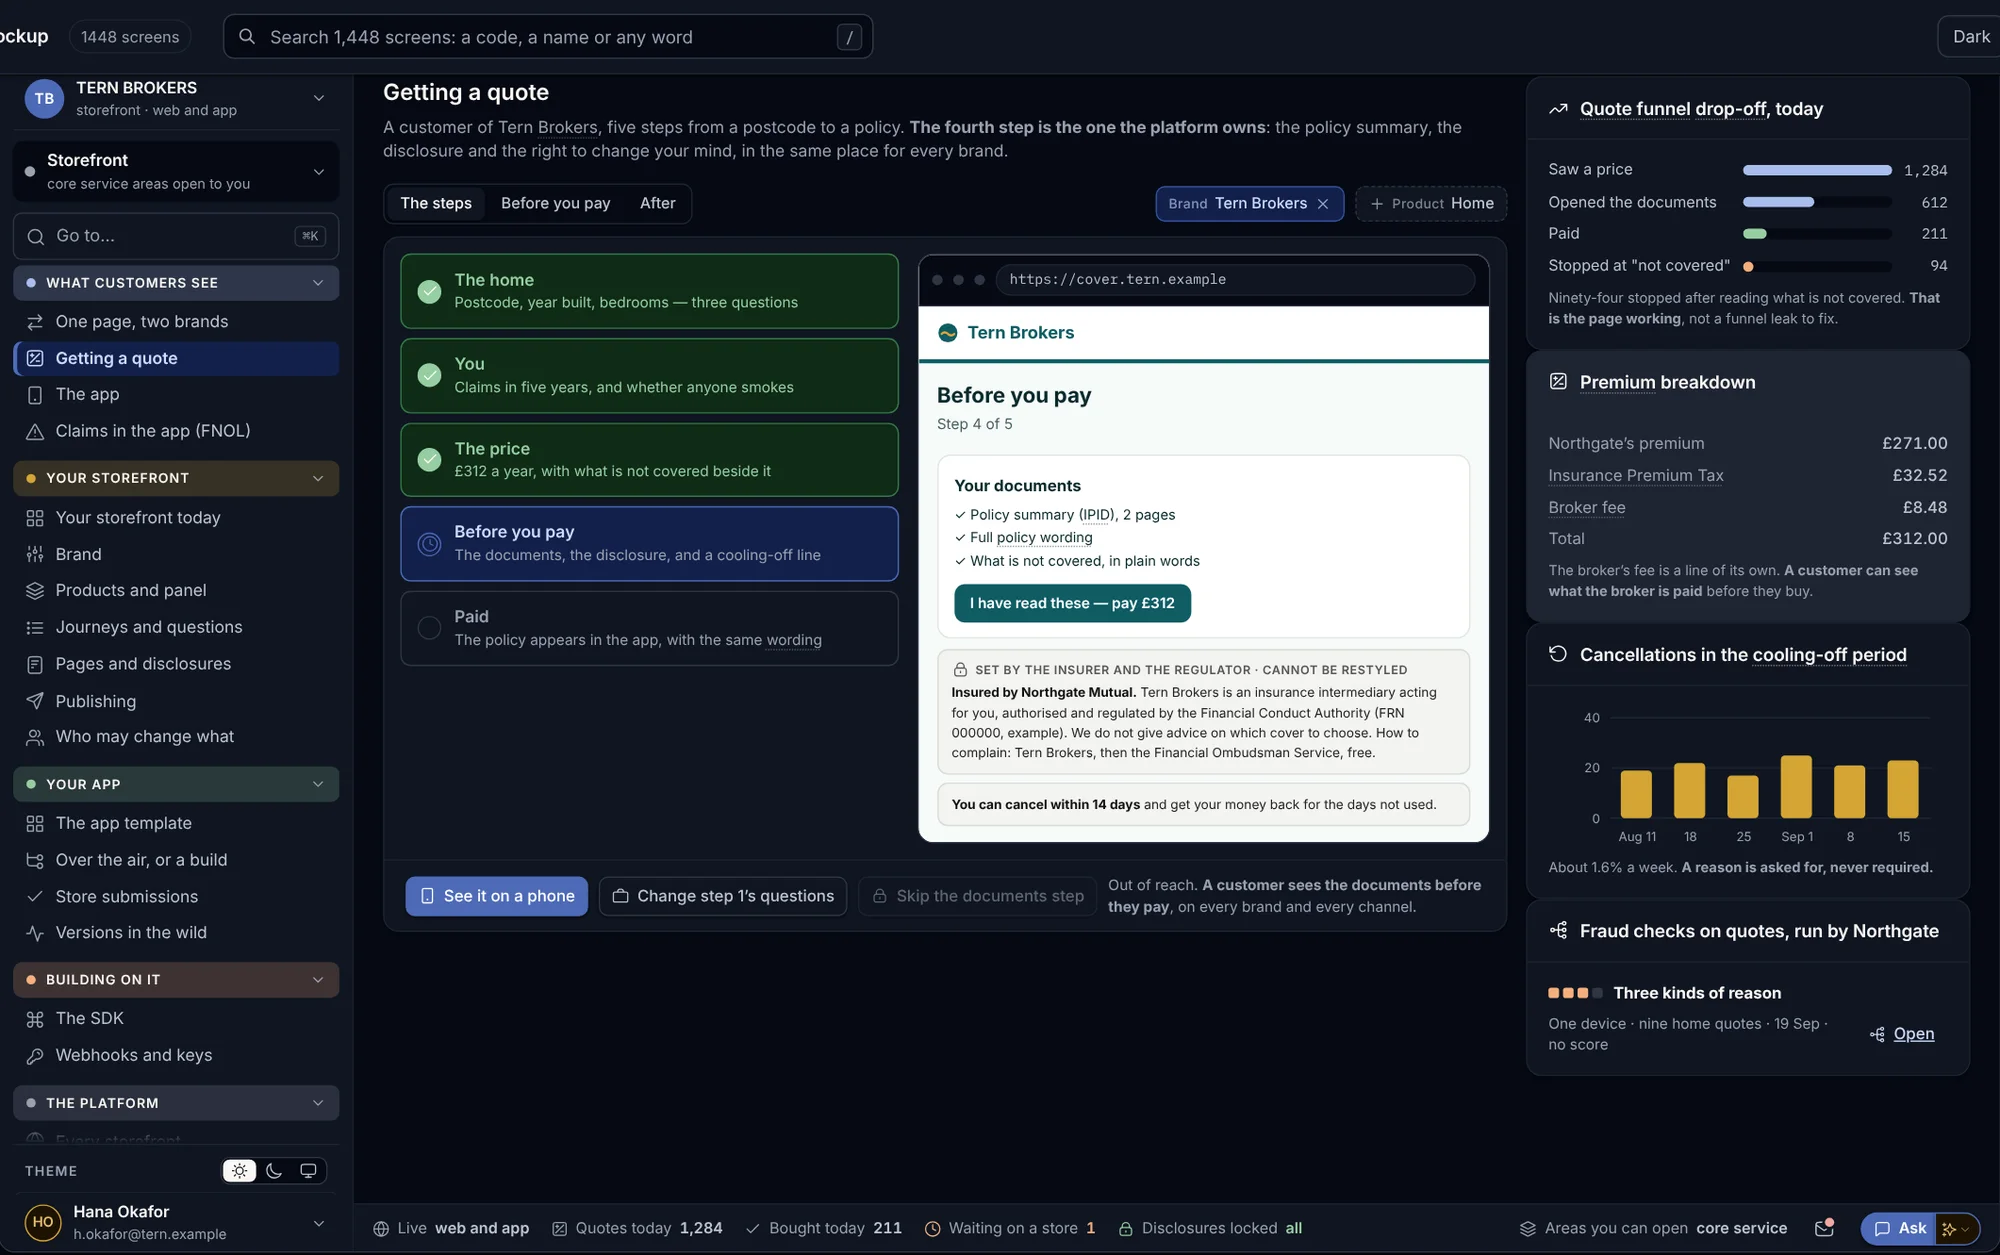
L'SDK storefront porta i percorsi di preventivazione, acquisto e denuncia sinistri di HONESTAS sul sito web di un broker o di una compagnia e nelle rispettive app iOS e Android. Il marchio è il vostro. I documenti che il cliente deve visionare prima di pagare non possono essere saltati.
// l'SDK storefront per il web, caricato sulla vostra pagina
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Acquistata online");
});
Un percorso di preventivazione con il vostro marchio, in poche righe
L'accesso alla sandbox inizia con una demo.
Mettiamo a disposizione di ogni team un'impresa sandbox completa di sinistri, polizze e record di esempio, così potete interrogare ogni endpoint prima di collegare un sistema reale.
Prenota una demo
Diteci cosa volete collegare: un sistema sinistri, un partner, uno storefront o gli strumenti dei vostri revisori.
Attivate una sandbox
Una compagnia di esempio con i propri sinistri, stanze di lavoro, rifiuti e record sigillati, e chiavi dedicate a una sola funzione ciascuna.
Sviluppate sulla sandbox
Le stesse API, gli stessi eventi e gli stessi webhook dell'ambiente di produzione, con dati di prova su cui fare qualsiasi test.
Passate alla vostra impresa
Nuove chiavi per la vostra compagnia, nel nostro cloud UE o nel vostro data center. Il vostro codice non cambia.
Per gli sviluppatori.
C'è un'unica API per tutto?
Sì. Ogni schermata di HONESTAS è costruita sulla stessa API utilizzata dai vostri sistemi, con gli stessi permessi, le stesse barriere di separazione e gli stessi record. HONESTAS gira su Adverant Nexus, la nostra piattaforma di orchestrazione IA, motivo per cui l'API è identica sia nel nostro cloud UE sia nel vostro data center.
Come funzionano le chiavi?
Ogni chiave appartiene a un singolo script o sistema, può eseguire solo le operazioni che le assegnate, accede solo alle unità che selezionate e scade alla data da voi impostata. Ogni chiamata effettuata viene registrata e la chiave può essere ruotata senza interruzioni di servizio.
L'API può scrivere sul nostro sistema sinistri?
HONESTAS legge i vostri sistemi di gestione polizze, sinistri e modelli senza mai sostituirli. Quando una decisione deve essere riportata a sistema, passa attraverso un passaggio verificato e registrato, mai tramite un aggiornamento diretto.
Come appaiono i rifiuti tramite l'API?
Gli stessi codici che vedono gli utenti, come AUTHORITY_EXCEEDED o SCOPE_REFUSED, con una motivazione chiara e il passaggio successivo. Vedere cosa viene rifiutato.
Quali linguaggi sono supportati?
L'API utilizza normali chiamate HTTP e JSON, quindi funziona con qualsiasi linguaggio. L'SDK storefront è disponibile per web, iOS e Android, mentre la libreria di verifica è disponibile per i più diffusi linguaggi server.
Approfondimenti
Collega il tuo primo sistema.
Porta il sistema che deve sapere quando un sinistro viene sigillato. Configureremo la tua sandbox e collegheremo il primo webhook insieme a te.