

Construa sobre o registo. Verifique-o a partir dos seus próprios sistemas.
Tudo o que as pessoas fazem no HONESTAS, os seus sistemas podem fazer através da API, com as mesmas permissões, barreiras e registos. Leia e verifique registos selados, receba eventos em tempo real, ligue os agentes dos seus parceiros e integre um percurso de cotação no seu próprio site.
POST ‹endpoint de verificação›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Um registo, num formato aberto que pode ler.
Cada decisão selada é um documento JSON e um Passaporte de Decisão é um ficheiro que os agrupa. O formato é público, pelo que os seus sistemas, o seu auditor e os seus parceiros leem exatamente o mesmo que nós.
- Quem decidiu, ao abrigo de que autonomia e versão
- Cada elemento de prova com a sua própria impressão digital
- As tabelas e os clausulados a que foi associado
- O selo, o selo temporal externo e as contra-assinaturas
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
Um registo de sinistro selado, abreviado
Verifique um registo sem nos pedir.
Envie o ficheiro para o endpoint de verificação ou execute a biblioteca de verificação pública nas suas próprias máquinas, sem qualquer chamada ao HONESTAS. Ambos devolvem os mesmos três vereditos. O acesso à sandbox inclui os endereços exatos e a biblioteca para a sua linguagem.
- holds
Cada impressão digital corresponde ao respetivo selo, o selo temporal é válido e as contra-assinaturas estão presentes.
- changed
Algo no ficheiro difere do que foi selado. A resposta indica o registo e a parte afetada, com o código
HASH_MISMATCH. - válido, versão mais recente
O registo está intacto e uma tabela ou clausulado a que estava associado foi substituído entretanto.
// a biblioteca de verificação publicada, instalada na sua própria máquina
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// nada é enviado para lado nenhum
console.log(result.verdict);   // "holds"
A biblioteca de verificação, offline
Tudo o que acontece, por ordem, a partir de onde ficou.
Leia os eventos por ordem a partir da sua última posição, filtrados por tipo. Cada evento inclui o registo a que pertence, para que os seus sistemas possam obter o registo completo quando necessitarem.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹o endpoint de eventos›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Os seus sistemas são notificados no momento em que um registo é selado.
Escolha os eventos para cada endpoint. Cada entrega é assinada, para que os seus sistemas possam confiar nela, e uma falha na entrega é repetida e explicada na própria página do endpoint.
- Assinada com um segredo que apenas o seu endpoint detém
- Repetida, por ordem, até que o seu endpoint responda
- Cada entrega mostra o que foi enviado e o que foi recebido
const sig = req.headers[SIGNATURE_HEADER];   // indicado na página do endpoint
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // o seu próprio sistema
}
Verifique primeiro a assinatura
Os agentes dos seus parceiros comunicam com os seus, ao abrigo de um acordo escrito.
Corretores, coverholders e resseguradores ligam os respetivos agentes de IA aos seus através do protocolo aberto Agent2Agent. Cada ligação identifica o acordo ao abrigo do qual opera e o que cada parte pode solicitar.
- Cada pedido é assinado pelo agente que o enviou
- Apenas as competências permitidas pelo acordo, nada mais
- Um pedido fora do âmbito do acordo é recusado e registado
- Cada troca é mantida nos registos de ambas as empresas
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "pedido assinado, uma chave por parceiro"
}
Um cartão de agente, publicado por parceiro
Um percurso de cotação no seu site, com os deveres de informação garantidos.
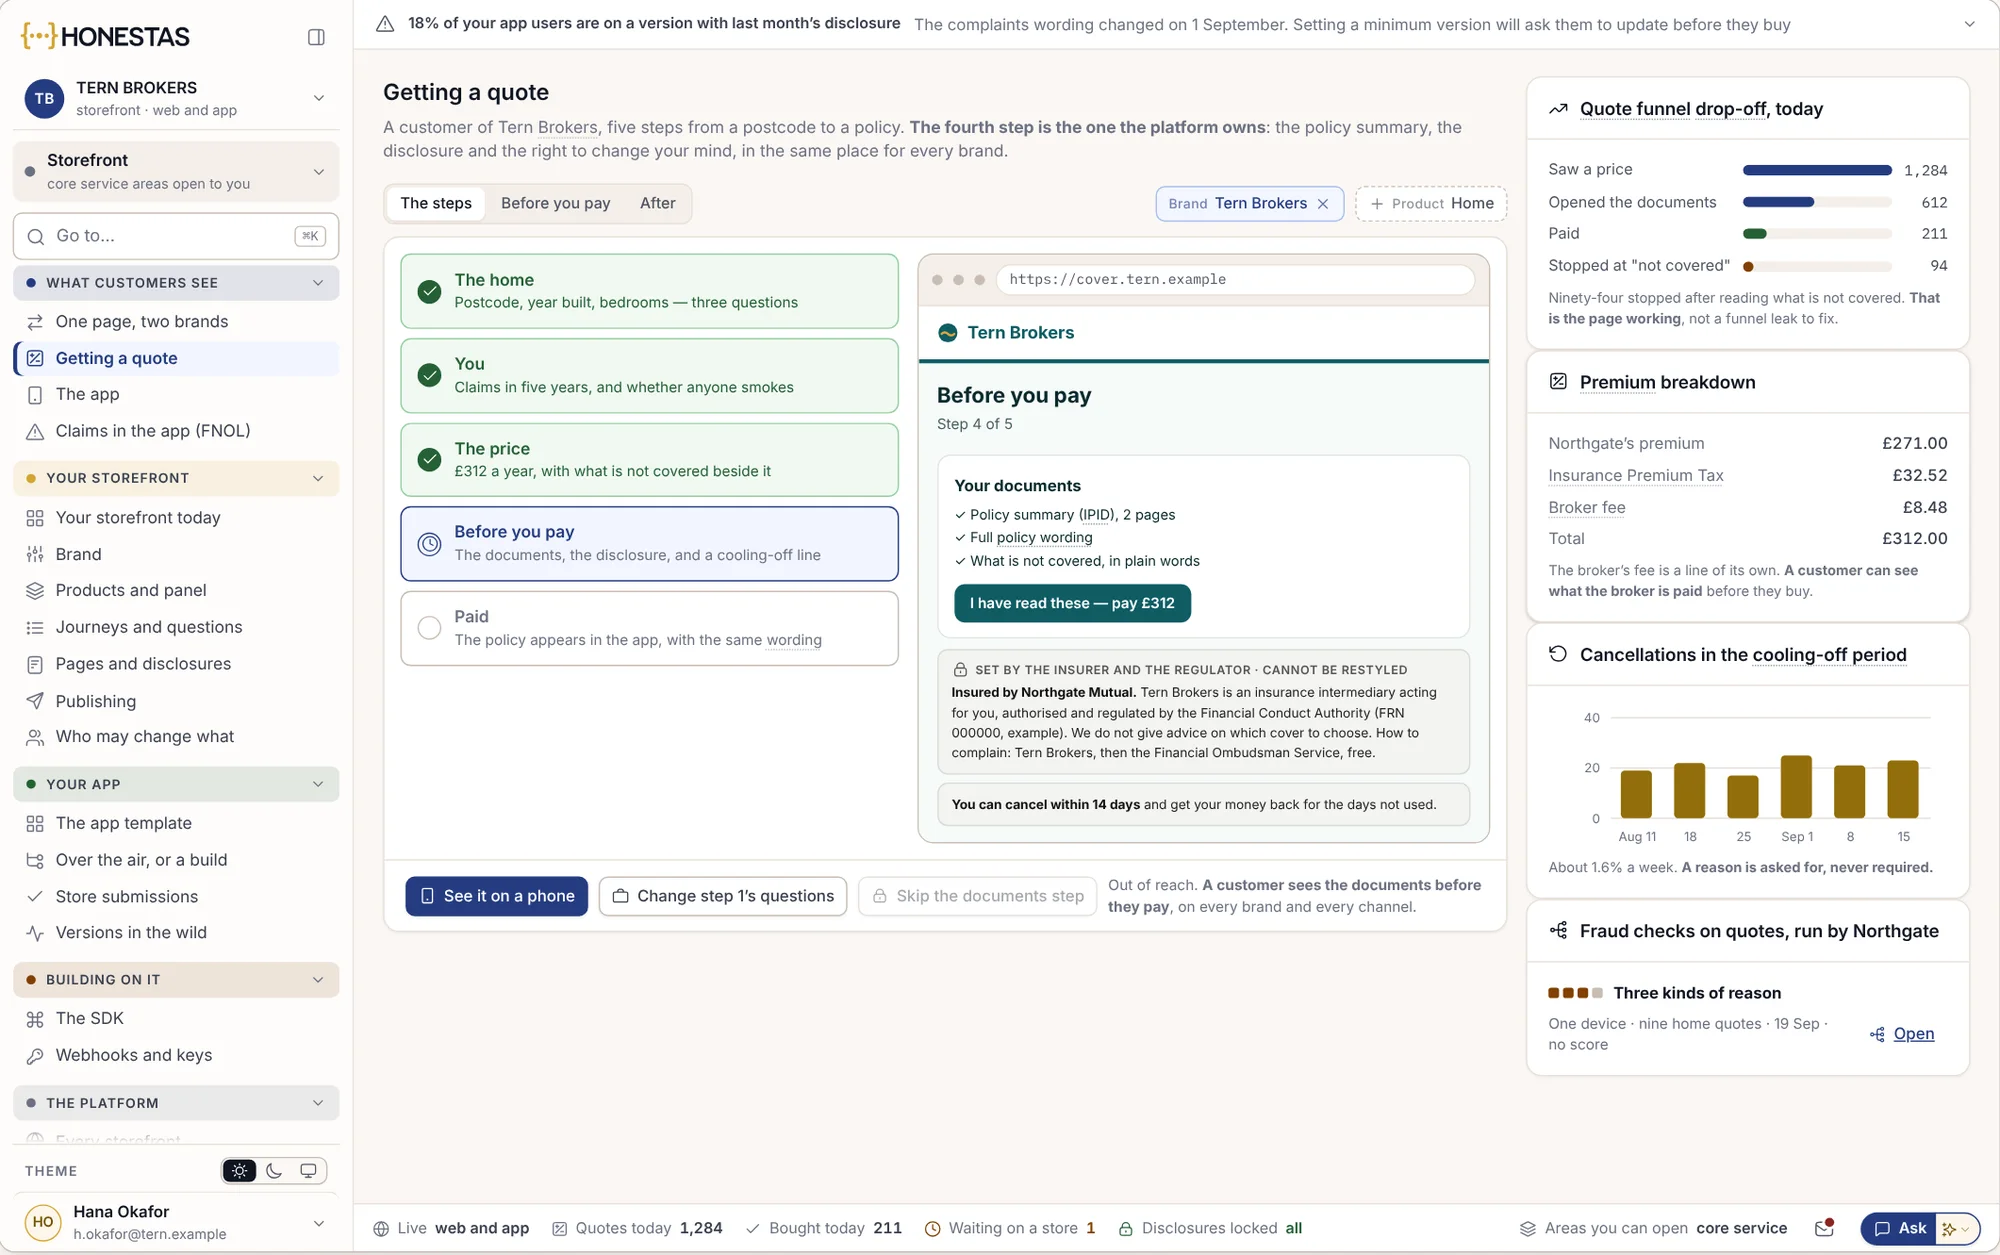
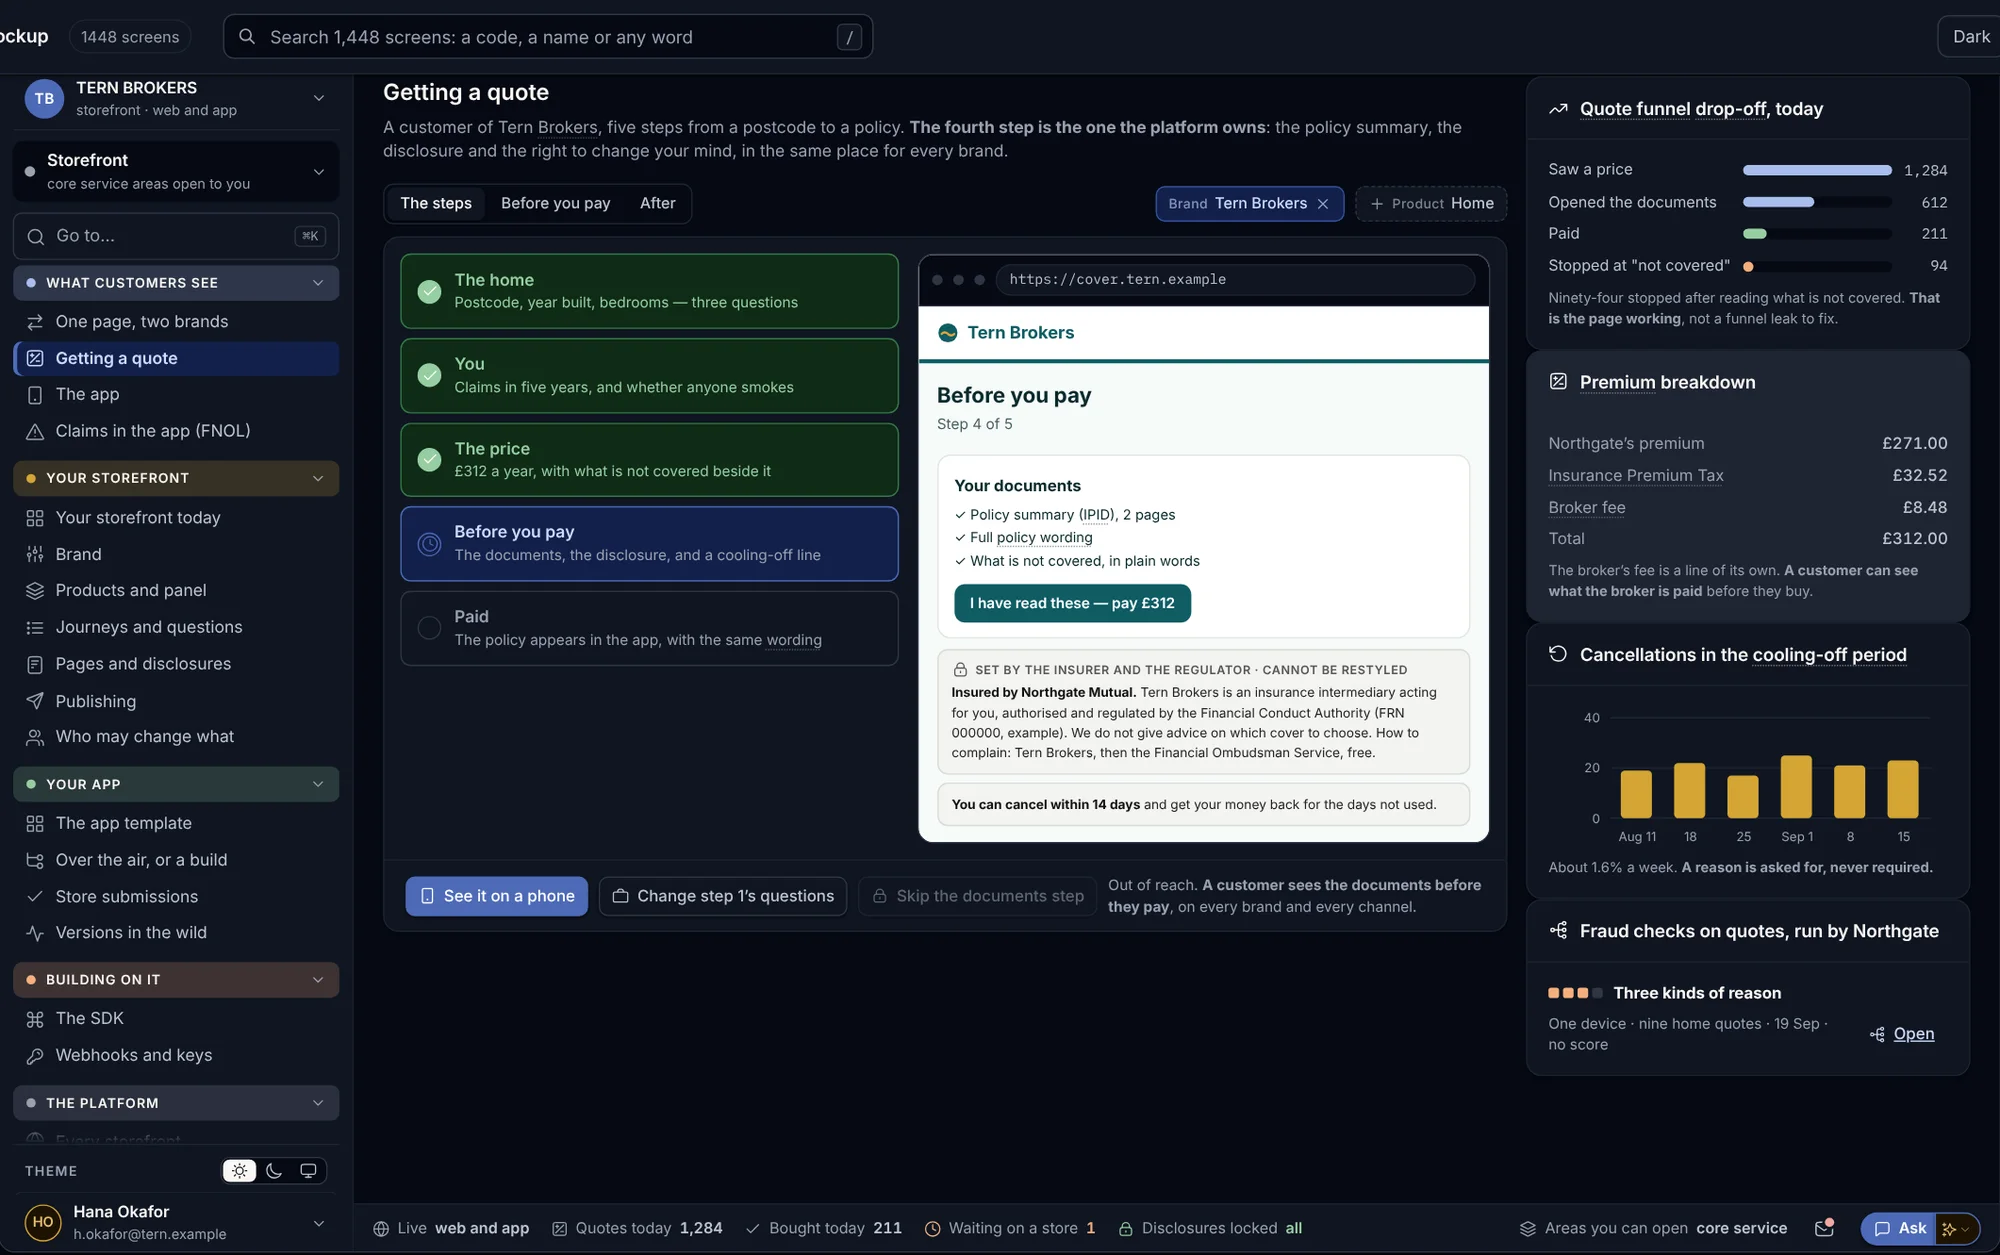
O SDK de loja integra os percursos de cotação, subscrição e participação de sinistros do HONESTAS no próprio website de um corretor ou segurador e nas respetivas aplicações iOS e Android. A marca é a sua. Os documentos que um cliente tem de consultar antes de pagar não podem ser ignorados.
// o SDK de loja para a web, carregado na sua página
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Subscrito online");
});
Um percurso de cotação com a sua marca, em poucas linhas
O acesso à sandbox começa com uma demonstração.
Disponibilizamos a cada equipa uma empresa sandbox completa com exemplos de sinistros, apólices e registos, para que possa testar todos os endpoints antes de ligar um sistema real.
Marcar demonstração
Diga-nos o que pretende ligar: um sistema de gestão de sinistros, um parceiro, uma loja digital ou as ferramentas do seu auditor.
Obter uma sandbox
Uma seguradora de exemplo com os seus próprios sinistros, salas, recusas e registos selados, bem como chaves com uma função específica cada.
Desenvolva na sandbox
A mesma API, eventos e webhooks do ambiente de produção, com dados de exemplo que pode alterar à vontade.
Passe para a sua empresa
Novas chaves para a sua própria empresa, na nossa cloud da UE ou no seu centro de dados. O seu código não muda.
Para programadores.
Existe uma única API para tudo?
Sim. Todos os ecrãs no HONESTAS são construídos sobre a mesma API que os seus sistemas utilizam, com as mesmas permissões, barreiras e registos. O HONESTAS funciona sobre o Adverant Nexus, a nossa plataforma de orquestração de IA, razão pela qual a API é exatamente a mesma na nossa cloud da UE e no seu próprio centro de dados.
Como funcionam as chaves?
Cada chave pertence a um script ou sistema, pode executar apenas as tarefas que lhe atribuir, acede apenas às unidades que escolher e expira numa data definida por si. Todas as chamadas que efetua são registadas e a chave pode ser rodada sem tempo de inatividade.
A API pode escrever no nosso sistema de gestão de sinistros?
O HONESTAS lê os seus sistemas de apólices, de sinistros e de modelos, sem nunca os substituir. Quando uma decisão precisa de ser gravada de volta, passa por um passo verificado que fica registado, nunca por uma atualização direta.
Como são apresentadas as recusas através da API?
Os mesmos códigos que os utilizadores veem, tais como AUTHORITY_EXCEEDED ou SCOPE_REFUSED, com um motivo claro e o passo seguinte. Veja o que é recusado.
Que linguagens são suportadas?
A API utiliza HTTP e JSON simples, pelo que funciona com qualquer linguagem. O SDK de loja está disponível para web, iOS e Android, e a biblioteca de verificação para as linguagens de servidor mais comuns.
Aprofundar
Ligue o seu primeiro sistema.
Traga o sistema que precisa de saber quando um sinistro é selado. Configuramos a sua sandbox e ligamos consigo o primeiro webhook.