

Organ nadzoru pyta o jedną decyzję. Odpowiadają Państwo na podstawie gotowych akt.
HONESTAS zapisuje każdy krok decyzji wspieranej przez AI jednokrotnie, w momencie jej podejmowania, w jednym strumieniu zdarzeń. Strumień ten jest następnie formatowany pod kątem każdego reżimu regulacyjnego, któremu Państwo podlegają. Gdy organ nadzoru zapyta o konkretną decyzję, w kilka minut wysyłają Państwo jej zapieczętowany zapis – zamiast odtwarzać go z systemów, które nigdy nie były projektowane tak, by ze sobą współgrać.
Obowiązki już obowiązują. Kolejne wejdą w życie w 2027 roku.
Każdy reżim regulacyjny pyta własnymi słowami o to samo: pokażcie, jak podjęto tę decyzję, kto ją nadzorował i na jakich podstawach się opierała. Odpowiedź odtwarzana z logów systemowych, e-maili i arkuszy kalkulacyjnych powstaje wolno i rzadko bywa wewnętrznie spójna.
Źródła: Rozporządzenie (UE) 2024/1689, zmienione przez Rozporządzenie (UE) 2026/1744 · Rozporządzenie (UE) 2022/2554 · Central Bank of Ireland.
Jeden strumień zdarzeń, dopasowany do każdego przepisu, z którego się rozliczasz.
Każdy przepis jest powiązany z zapieczętowanymi decyzjami, które go realizują, dzięki czemu organ nadzoru może prześledzić ścieżkę od artykułu do dowodu.
- AI Act – prowadzenie rejestrówRozporządzenie (UE) 2024/1689, artykuł 12Automatyczne rejestry zdarzeń przez cały cykl życia systemu. Każde zdarzenie jest zapisywane raz, w momencie wystąpienia, i przechowywane poza Twoją infrastrukturą.
- AI Act – nadzór człowiekaRozporządzenie (UE) 2024/1689, artykuły 14 i 26Nadzór sprawowany przez osoby posiadające odpowiednie kompetencje i uprawnienia do działania. Rejestr wskazuje, kto nadzorował każdą decyzję i jakie podjął kroki.
- DORARozporządzenie (UE) 2022/2554Ryzyko ICT, incydenty oraz rejestr informacji o dostawcach ICT – generowane z tego samego strumienia zdarzeń.
- Solvency IIDyrektywa 2009/138/WE, artykuł 41Skuteczny system zarządzania, w którym decyzje są udokumentowane i dostępne do weryfikacji.
- Central Bank of IrelandConsumer Protection Code, obowiązujący od 24 marca 2026 r.Uczciwe traktowanie konsumentów, z zapisami pokazującymi, w jaki sposób podjęto każdą decyzję w ich sprawie.
- Lloyd'sZasady prowadzenia działalności w Lloyd's (Principles for doing business at Lloyd's)Underwriting, likwidacja szkód, tworzenie rezerw i wyniki dla klientów – udokumentowane decyzja po decyzji.
Terminy z AI Act zmienione Rozporządzeniem (UE) 2026/1744 (Digital Omnibus), opublikowanym w Dzienniku Urzędowym 24 lipca 2026 r. Zasada zarządzania szkodami Lloyd's. Materiał nie stanowi porady prawnej. Certyfikacja pozostaje kwestią pomiędzy Twoją firmą a audytorem.
Zapisane raz. Gotowe dla każdego reżimu regulacyjnego.
Nic nie jest przepisywane na potrzeby regulatora. Zapis utworzony przez likwidatora lub underwritera to ten sam zapis, który czyta organ nadzoru.
Zapisane raz
Każde dane wejściowe, udział AI, weryfikacja i podpis są zapisywane na bieżąco w jednym strumieniu zdarzeń. Nic nie jest kopiowane ani dopisywane później.
Widok dla każdego reżimu
Każdy reżim regulacyjny otrzymuje własny widok tego samego strumienia, z powiązaniem poszczególnych artykułów z zapisami, które stanowią na nie odpowiedź.


Zapieczętowane na zewnątrz
Każdy zapis jest opatrzony zewnętrznym znacznikiem czasu i przechowywany poza Twoją infrastrukturą. Zmiana choćby jednego znaku powoduje błąd weryfikacji.


Odpowiedź w kilka minut
Wyszukaj decyzję po numerze szkody, polisie lub dacie i wyślij Paszport Decyzji za pomocą wygasającego linku. Organ nadzoru zweryfikuje go bez konieczności zakładania konta.
Zapis, pieczęć i historia weryfikacji.
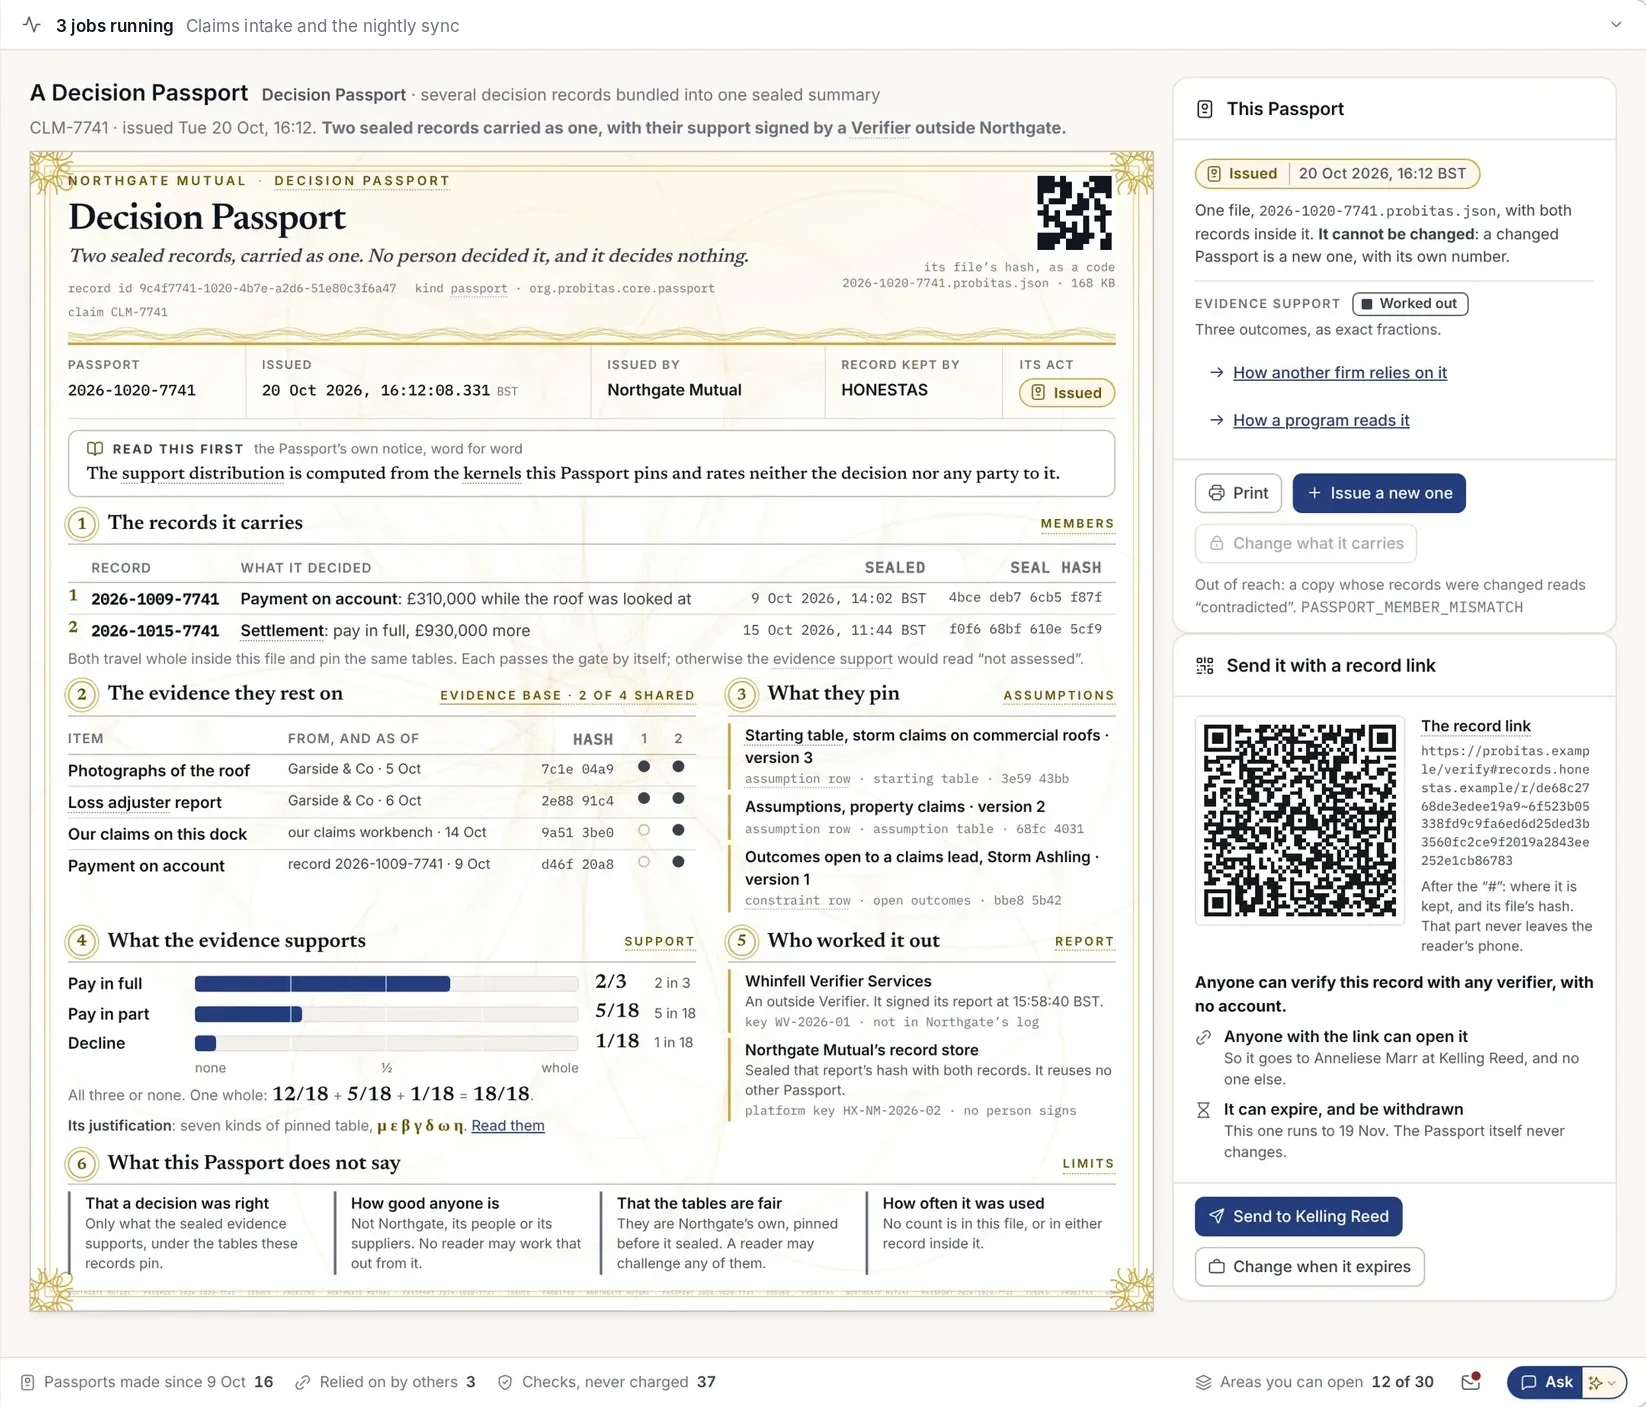
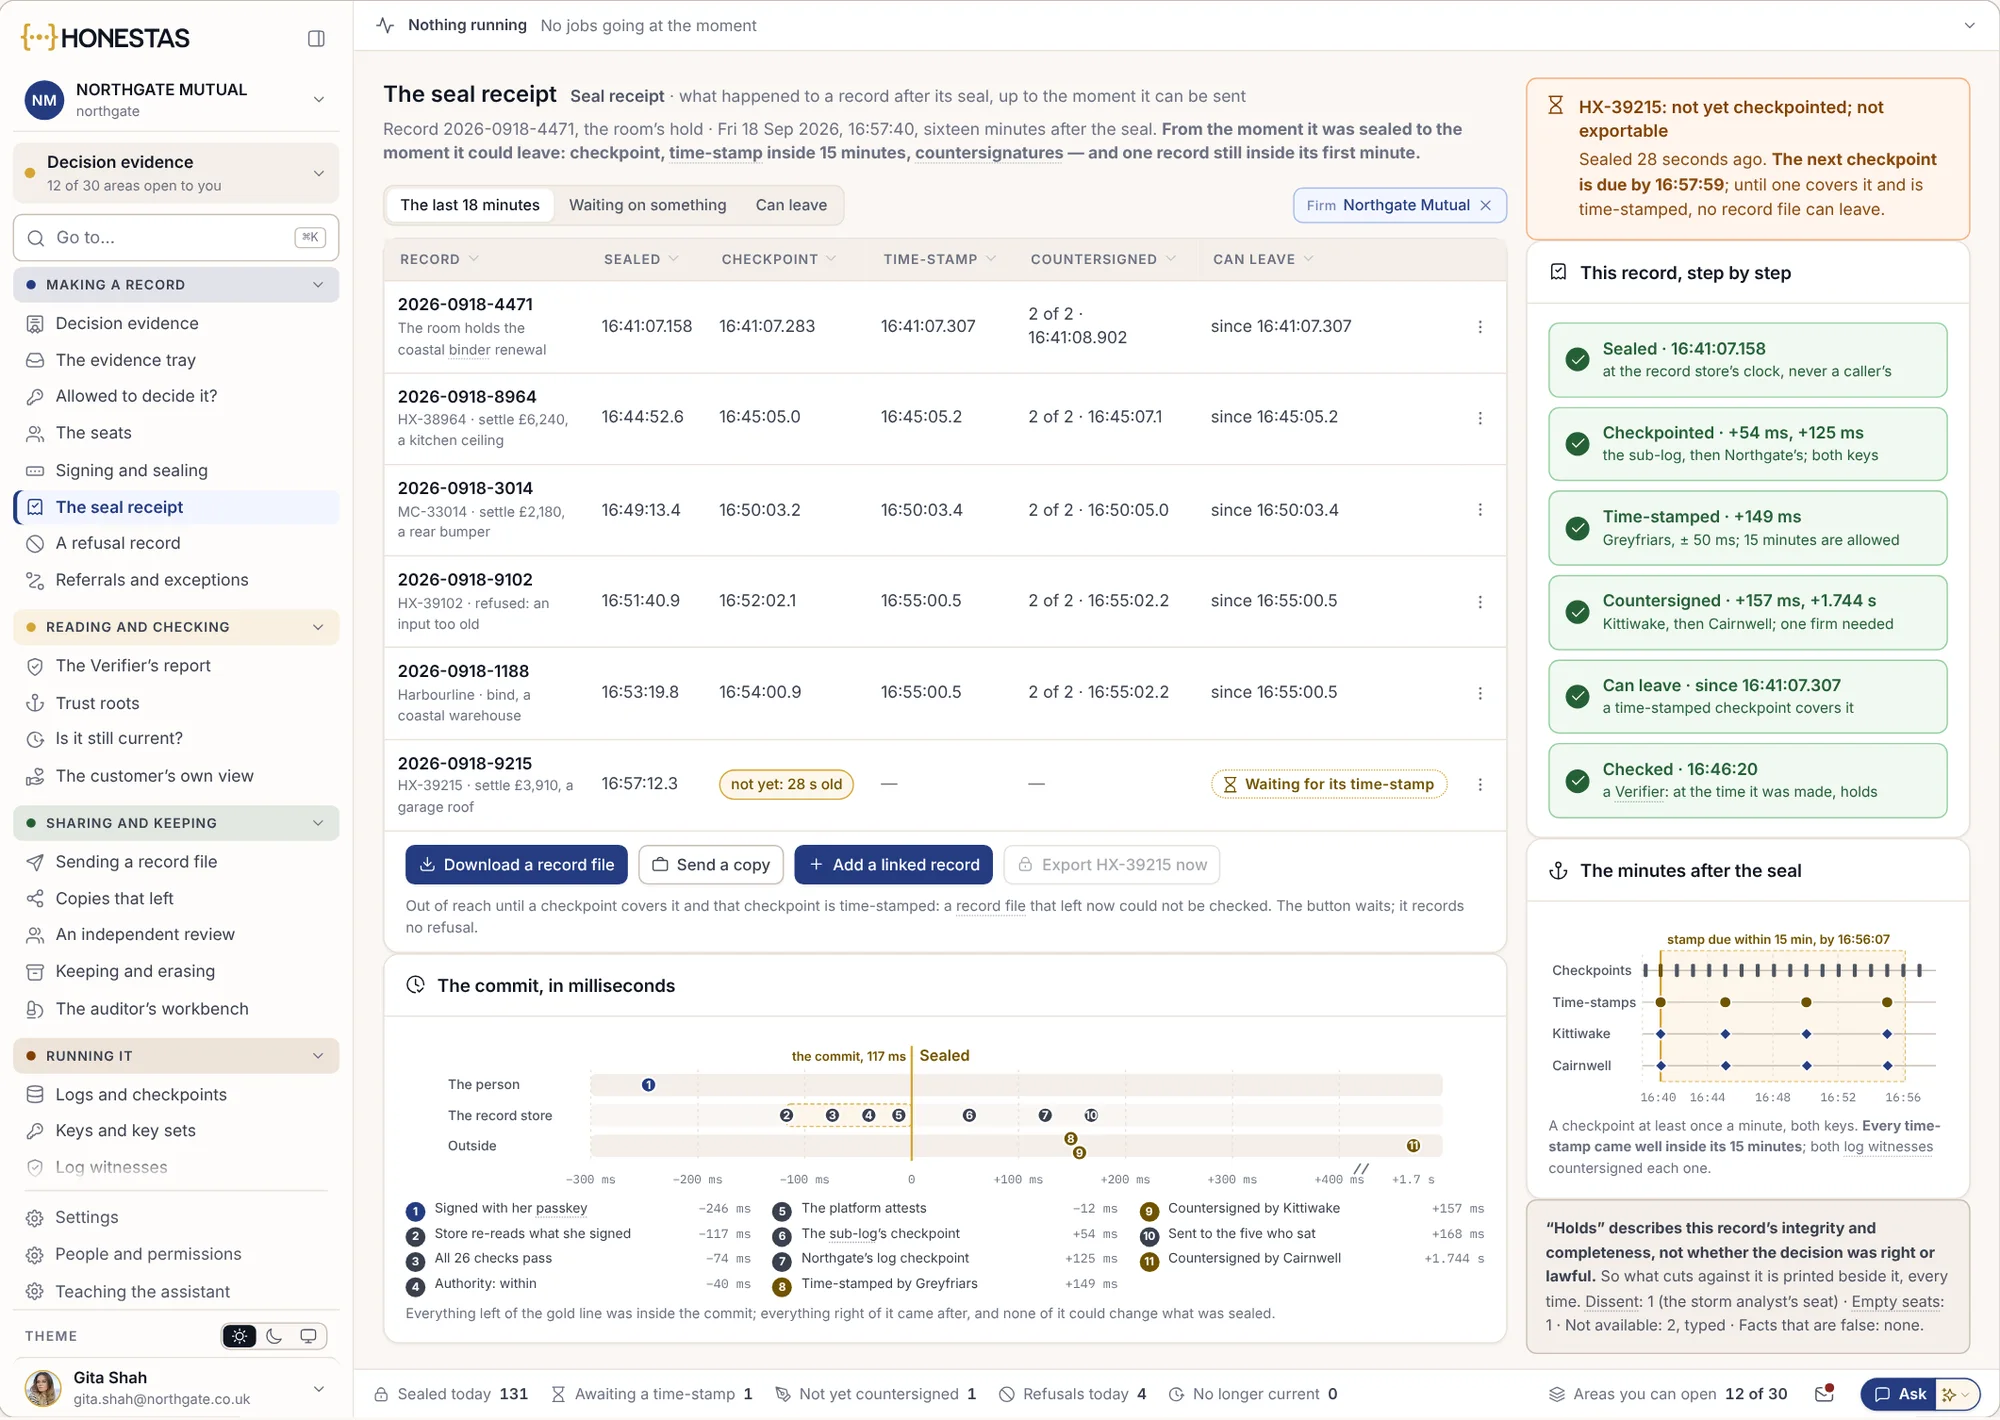
To są ekrany systemu HONESTAS z przykładowymi danymi z Northgate Mutual, fikcyjnej organizacji.
Jeden plik do weryfikacji przez nadzór
Dwie zapieczętowane decyzje szkodowe w jednym pliku – wraz z dowodami i tabelami, na których się opierają, informacją o osobie odpowiedzialnej oraz o tym, czego plik nie rozstrzyga.
- Weryfikowalny przez dowolny podmiot, bez zakładania konta
- Wysyłka przez wygasający link
- Zmodyfikowana kopia oznacza się jako sprzeczna
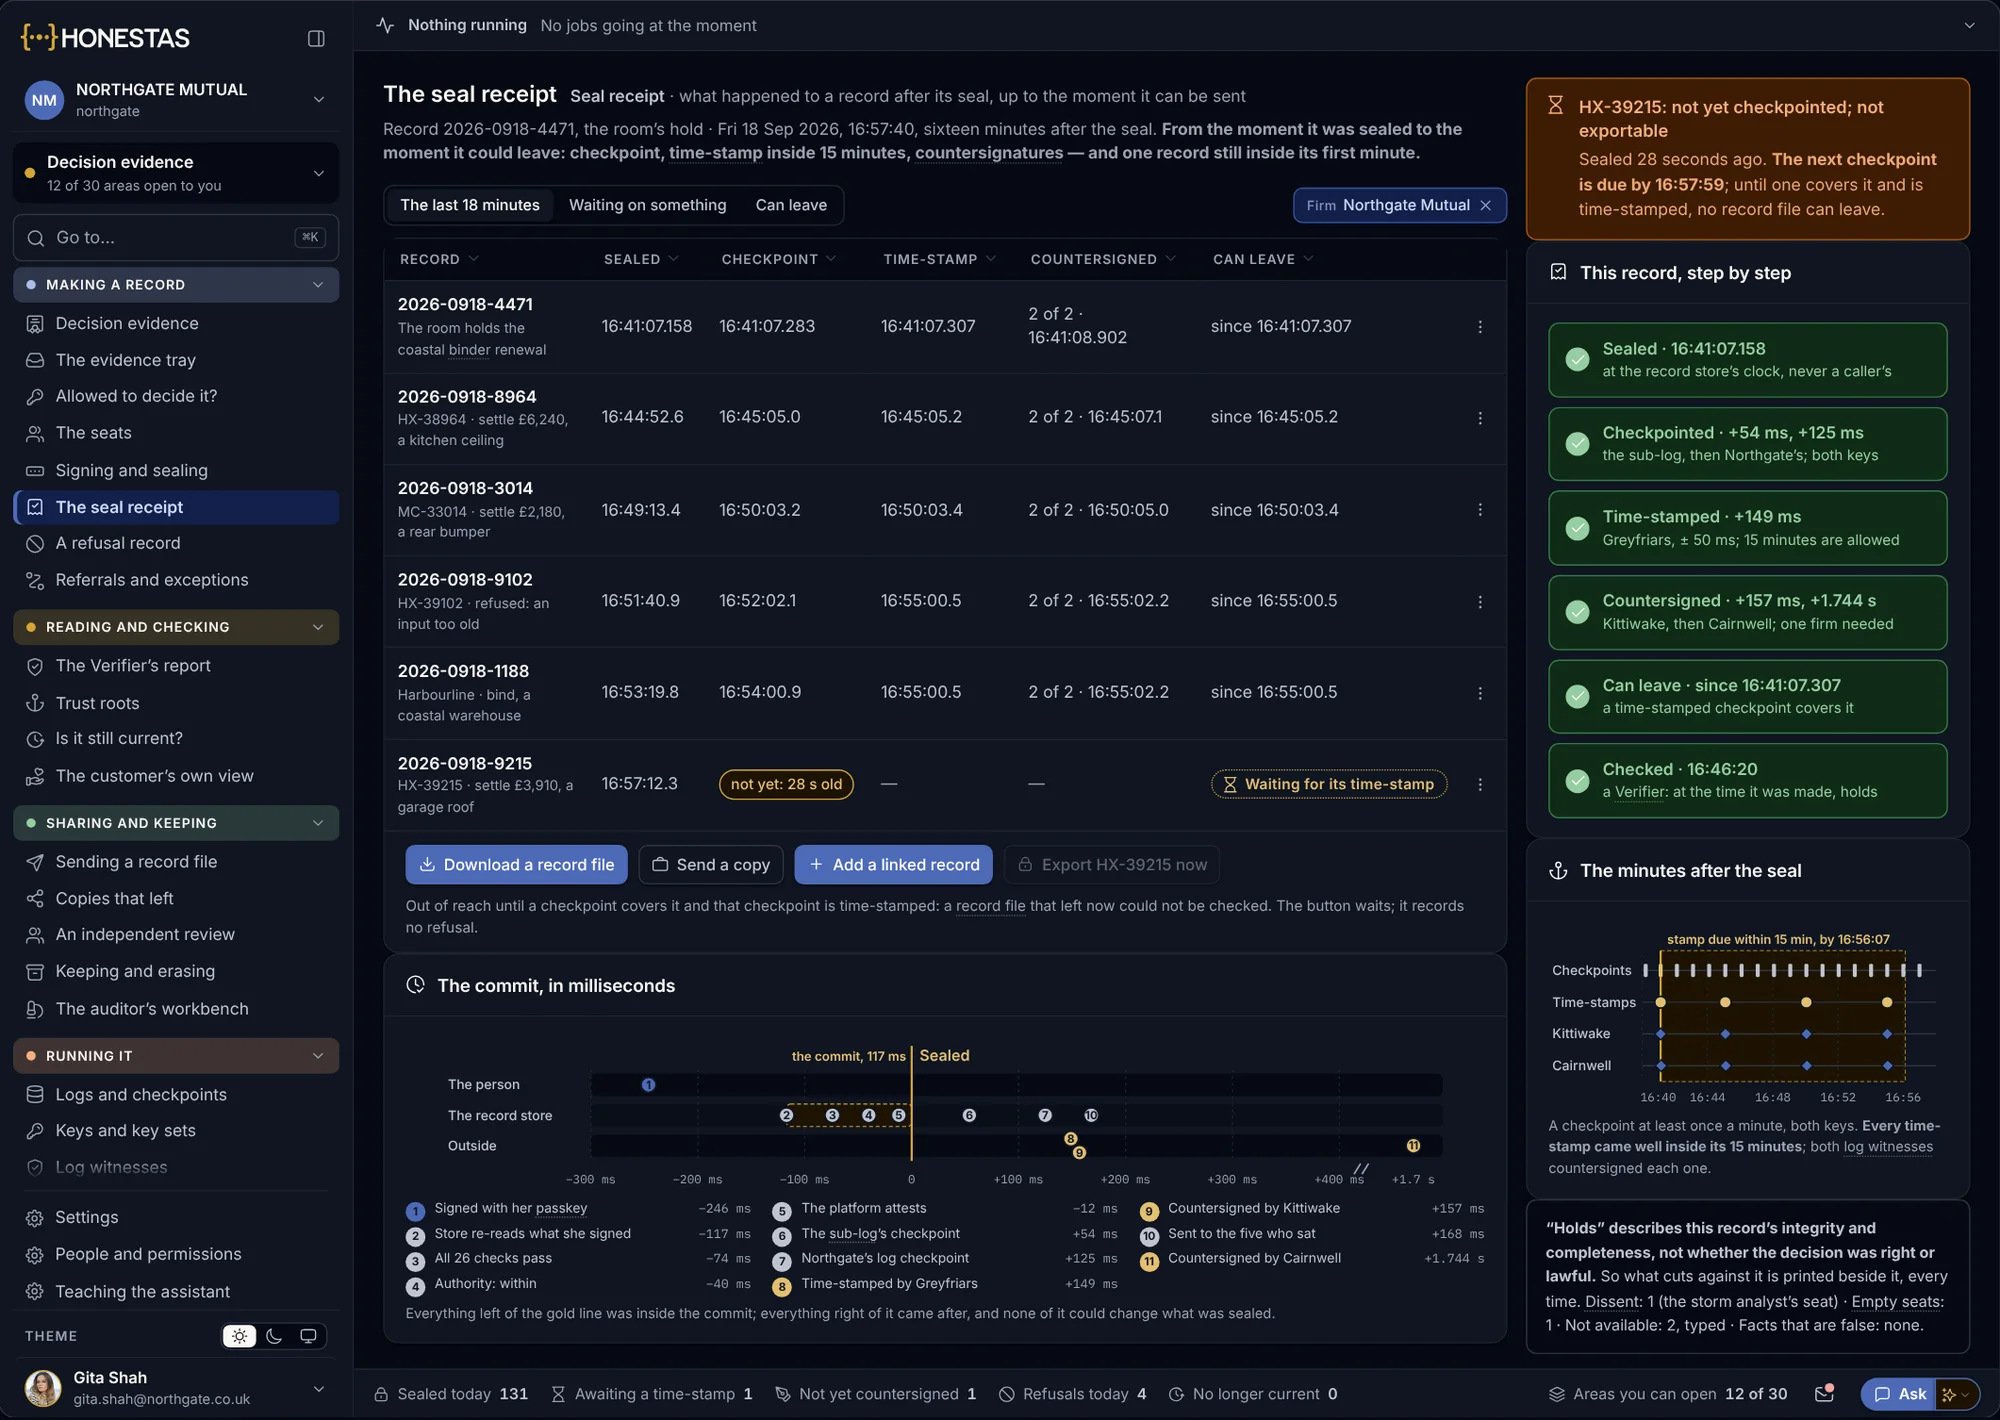
Od nałożenia pieczęci do gotowości do eksportu
Każdy zapis przechodzi przez punkt kontrolny, otrzymuje zewnętrzny znacznik czasu i kontrasygnatę, zanim będzie mógł zostać wyeksportowany jako plik. Zapis utworzony przed niespełna minutą jeszcze oczekuje.
- Znacznik czasu spoza firmy
- Kontrasygnata dwóch zewnętrznych świadków
- Nic nie wychodzi na zewnątrz przed punktem kontrolnym
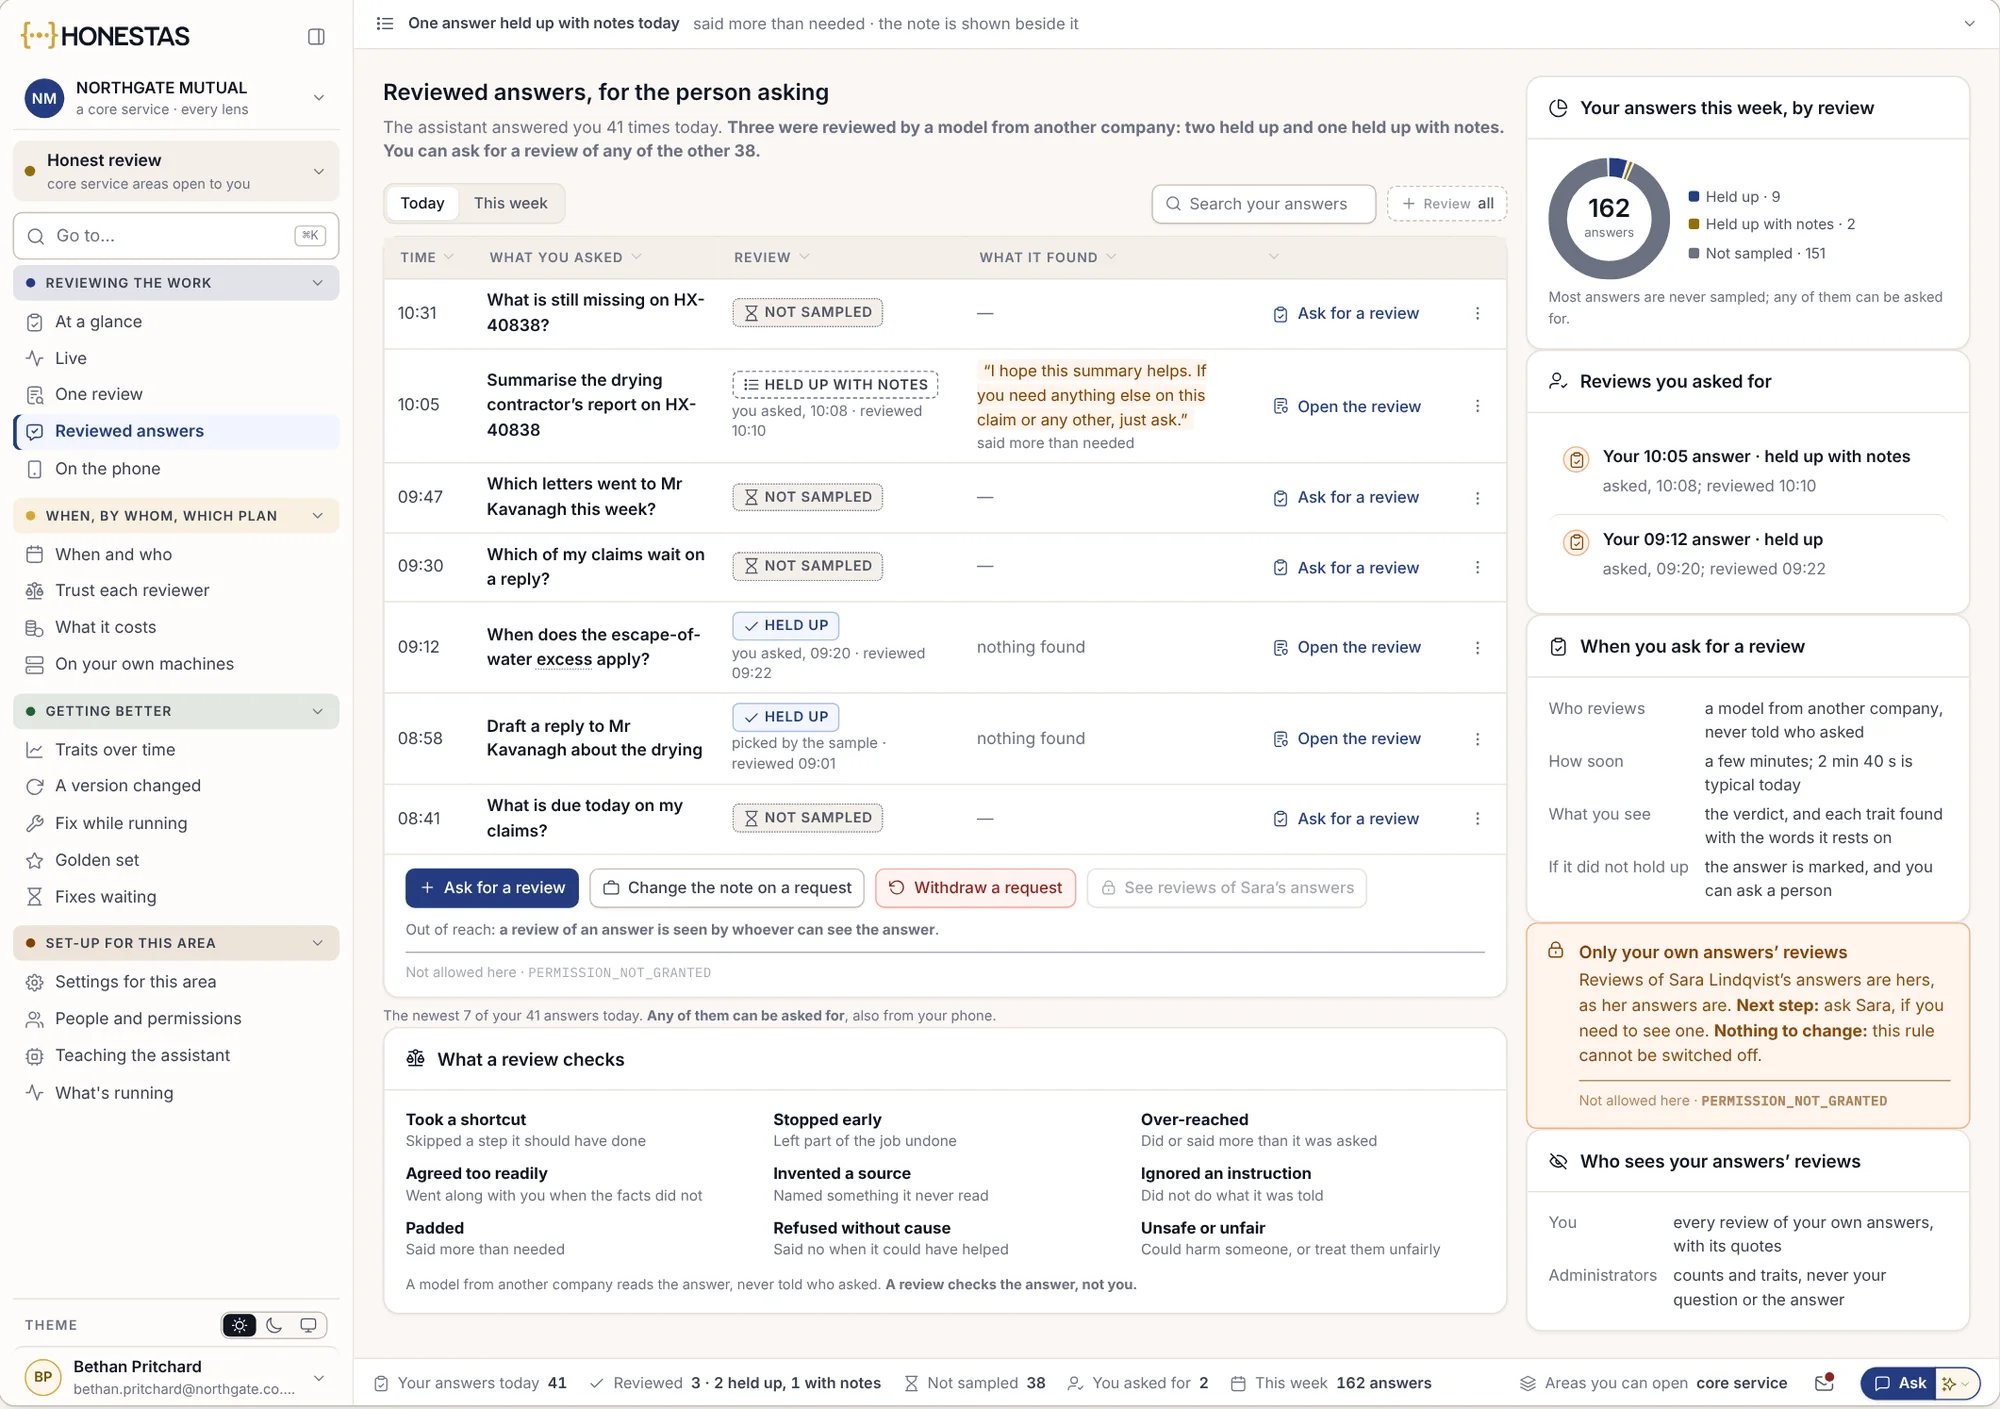
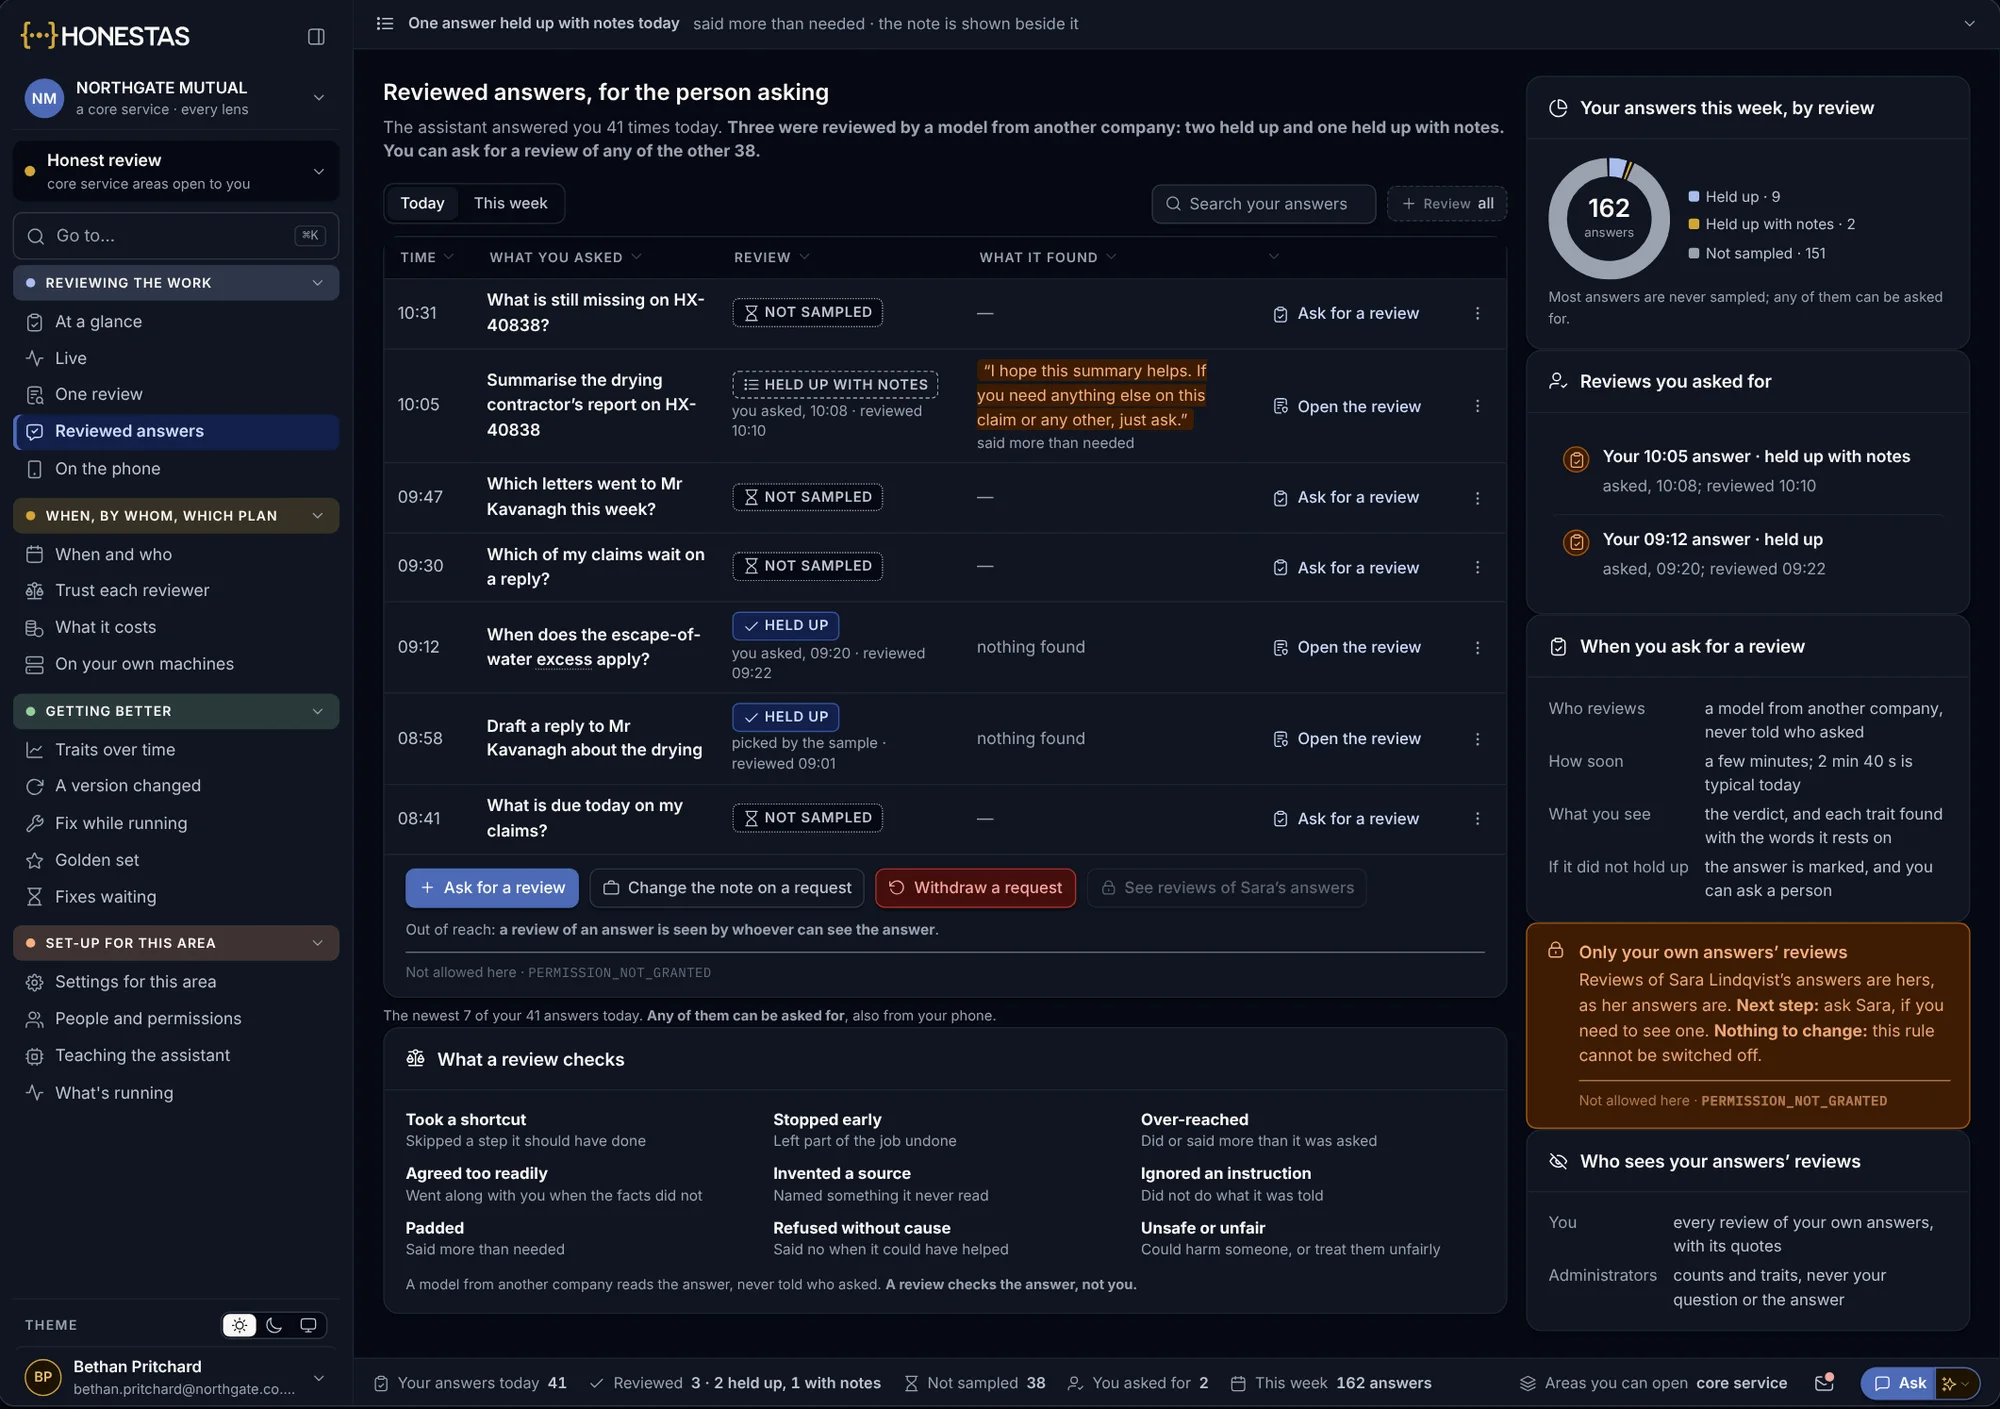
Które odpowiedzi sprawdzono
Model z innej firmy weryfikuje próbę odpowiedzi asystenta, a każdy użytkownik może też zlecić sprawdzenie własnej. Wynik weryfikacji jest przechowywany razem z odpowiedzią.
- Potwierdzone, potwierdzone z uwagami lub nieobjęte próbą
- Każdą odpowiedź można przekazać do weryfikacji
- Wyniki weryfikacji widoczne tylko dla osób uprawnionych do wglądu w odpowiedź
Zmierz, jak szybko potrafisz udokumentować swoją pracę.
To wskaźniki monitorowane przez dyrektora ds. ryzyka (CRO) lub szefa compliance, odczytywane bezpośrednio ze strumienia zdarzeń i zapieczętowanych zapisów.
- Czas na odpowiedź
- Od pytania organu nadzoru o konkretną decyzję do wysłania jej zapieczętowanego zapisu.
- Kompletność zapisów
- Odsetek decyzji z udziałem AI, których zapis zawiera dane wejściowe, role, weryfikacje i podpis.
- Imienny nadzór
- Odsetek decyzji z przypisaną z imienia i nazwiska osobą uprawnioną do ich zmiany lub wstrzymania.
- Retencja danych
- Logi i zapisy przechowywane przez okres wymagany w danym reżimie, wraz z rejestracją usunięć.
- Dodatkowe wezwania
- Pytania organów nadzoru, które wymagały ponownego wezwania przed udzieleniem pełnej odpowiedzi.
- Odtworzenie
- Zapieczętowane zapisy otwarte ponownie i przeliczone z tym samym wynikiem.
- Rejestr ICT
- Dostawcy ICT z Twojego rejestru DORA powiązani z decyzjami, w których biorą udział.
Dowody zgodności w praktyce.
Czy HONESTAS zapewnia nam zgodność z przepisami?
Żadne oprogramowanie samo w sobie tego nie zrobi. HONESTAS gromadzi dowody wymagane przez poszczególne przepisy i przypisuje je do konkretnych wymogów. Certyfikacja oraz opinie prawne pozostają w gestii Twojej firmy, audytora i doradców prawnych.
Jakie reżimy regulacyjne obsługuje system?
AI Act, DORA, Wypłacalność II (Solvency II), IDD, RODO (GDPR), kodeksy Central Bank of Ireland, wymogi FCA oraz zasady Lloyd's, a także regulacje właściwe dla każdego rynku, na którym działasz.
Czy organ nadzoru może zweryfikować zapis bez dostępu do naszych systemów?
Tak. Paszport Decyzji to pojedynczy plik, który każdy weryfikator może sprawdzić bez zakładania konta. Ty decydujesz, kto otrzyma link i kiedy on wygaśnie.
Jak długo przechowywane są zapisy?
Tak długo, jak określa Twoja polityka retencji, konfigurowana osobno dla każdego reżimu i rodzaju zapisu. Samo usunięcie również jest rejestrowane, dzięki czemu żadna luka w danych nie pozostaje bez śladu.
Dowiedz się więcej
Przynieś pytanie, które organ nadzoru zadał w zeszłym roku.
Pokażemy Ci, jak odpowiedziałby na nie HONESTAS – od konkretnego artykułu po zapieczętowany zapis.