

Wenn Sie unsere Aussagen nicht selbst überprüfen können, sind sie bloß Marketing.
Deshalb geben Ihnen diese Seiten die Mittel zur Überprüfung an die Hand. Sehen Sie, welche Nachweise welche Vorschrift erfüllen, versuchen Sie, einen versiegelten Nachweis zu ändern, lesen Sie, was HONESTAS verweigert, und erfahren Sie, wo Ihre Daten liegen und wessen Schlüssel die KI steuern.
Fünf Orte, um uns auf die Probe zu stellen. Keiner davon erfordert ein Nutzerkonto.
Jede Seite beantwortet genau eine Frage, die ein Risikoausschuss, eine Aufsichtsbehörde oder der Einkauf stellt, bevor KI mit einem Schadenfall oder einem Tarif in Berührung kommt.


Ihre regulatorischen Rahmenbedingungen
Die EU-KI-Verordnung, DORA, Solvency II, IDD, DSGVO, die Central Bank of Ireland, die FCA und Lloyd's – jeweils den Nachweisen zugeordnet, die sie erfüllen.
Alle Vorschriften ansehen
Protokoll prüfen
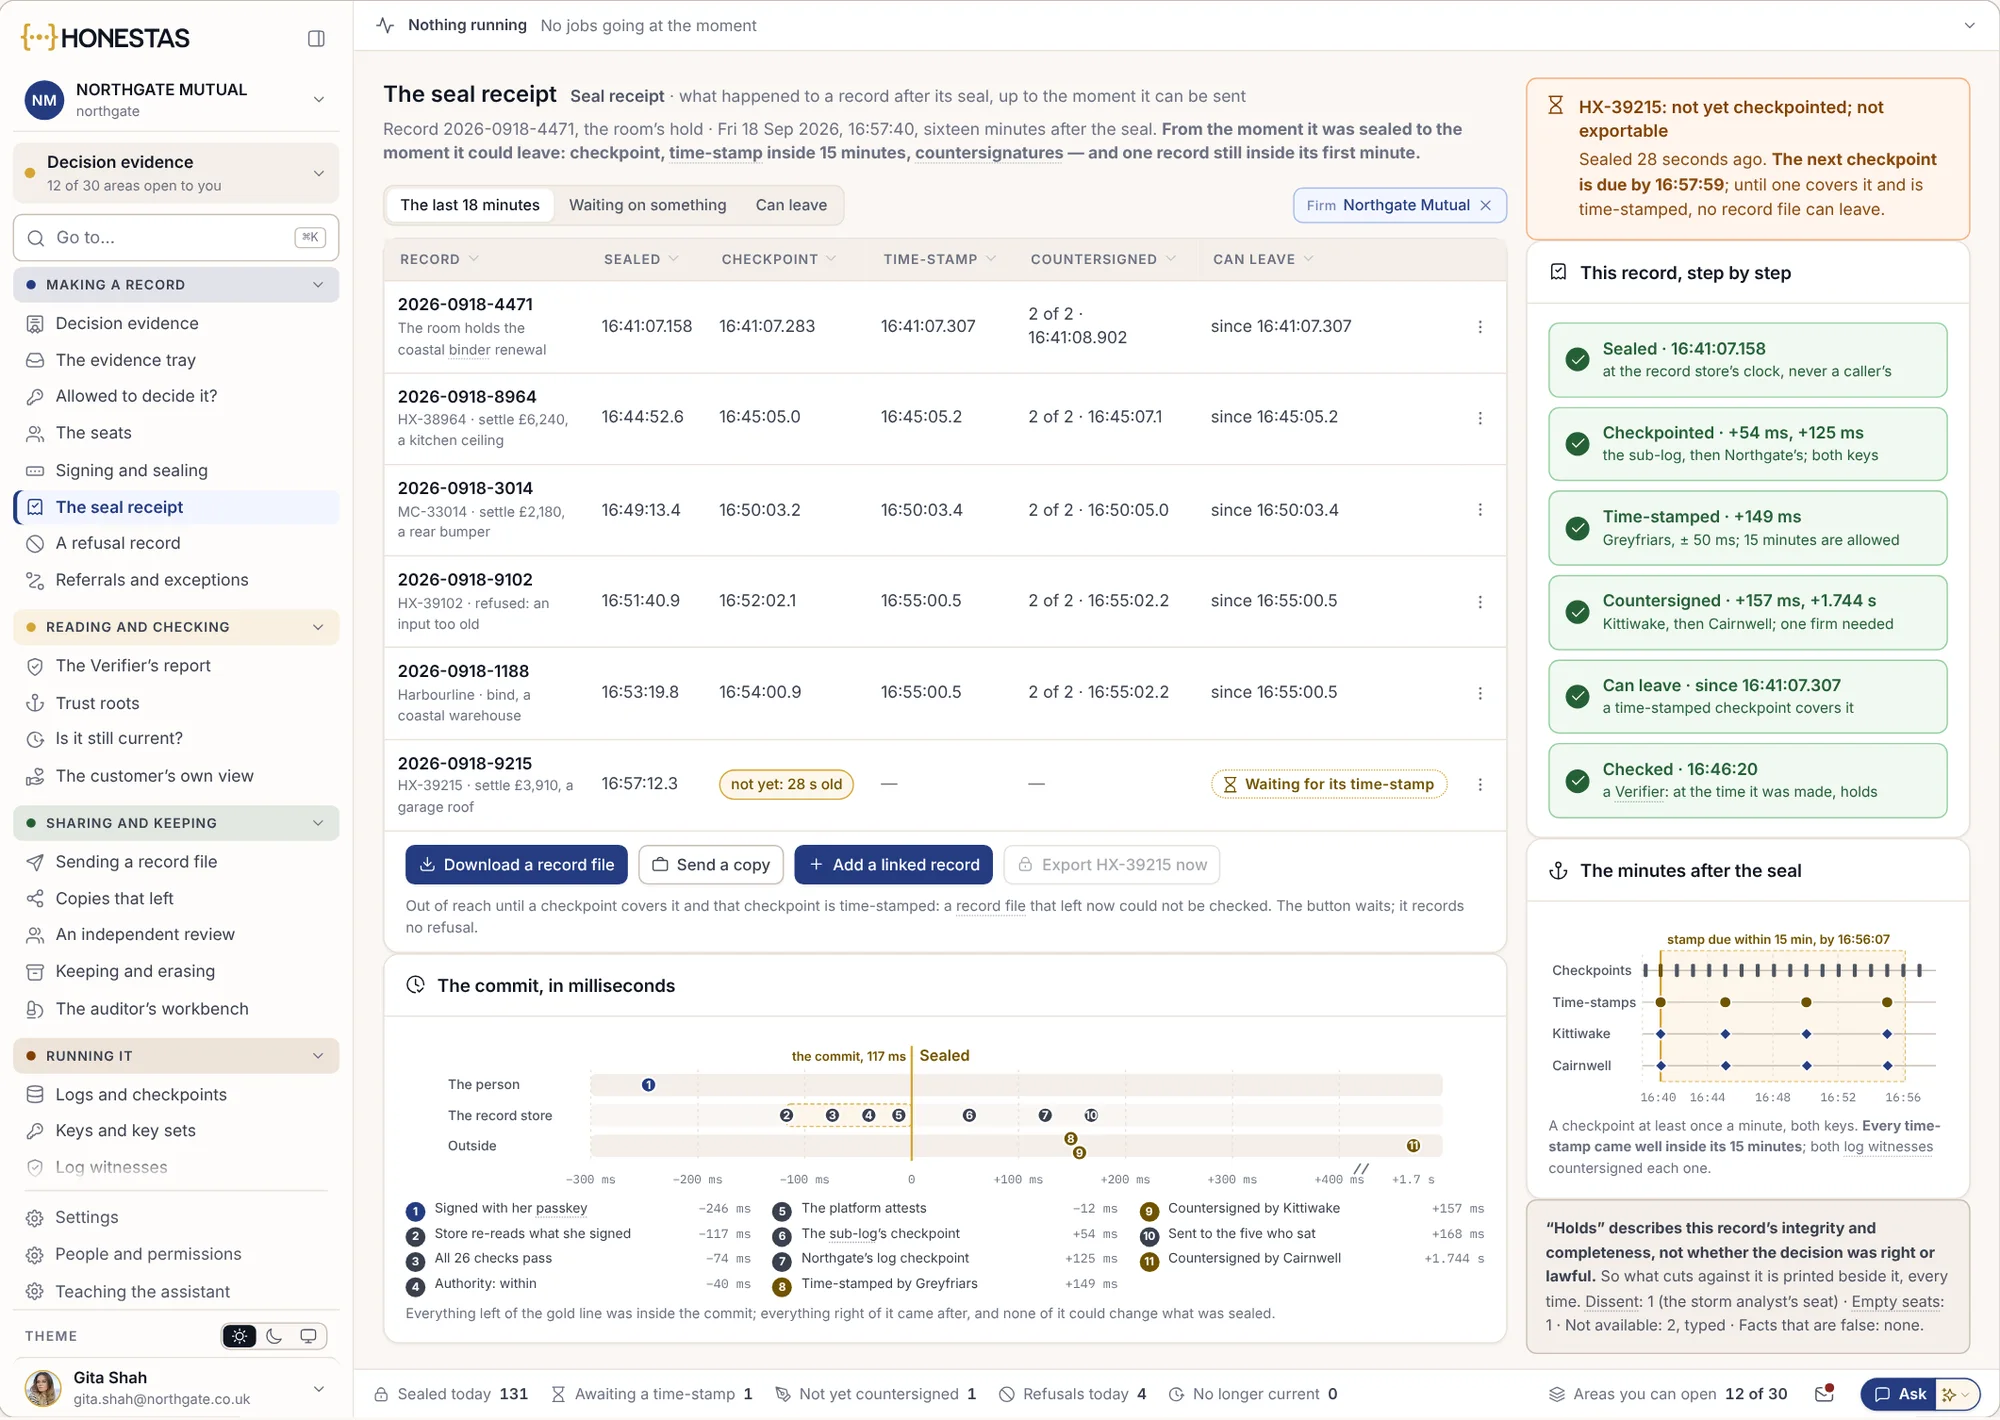
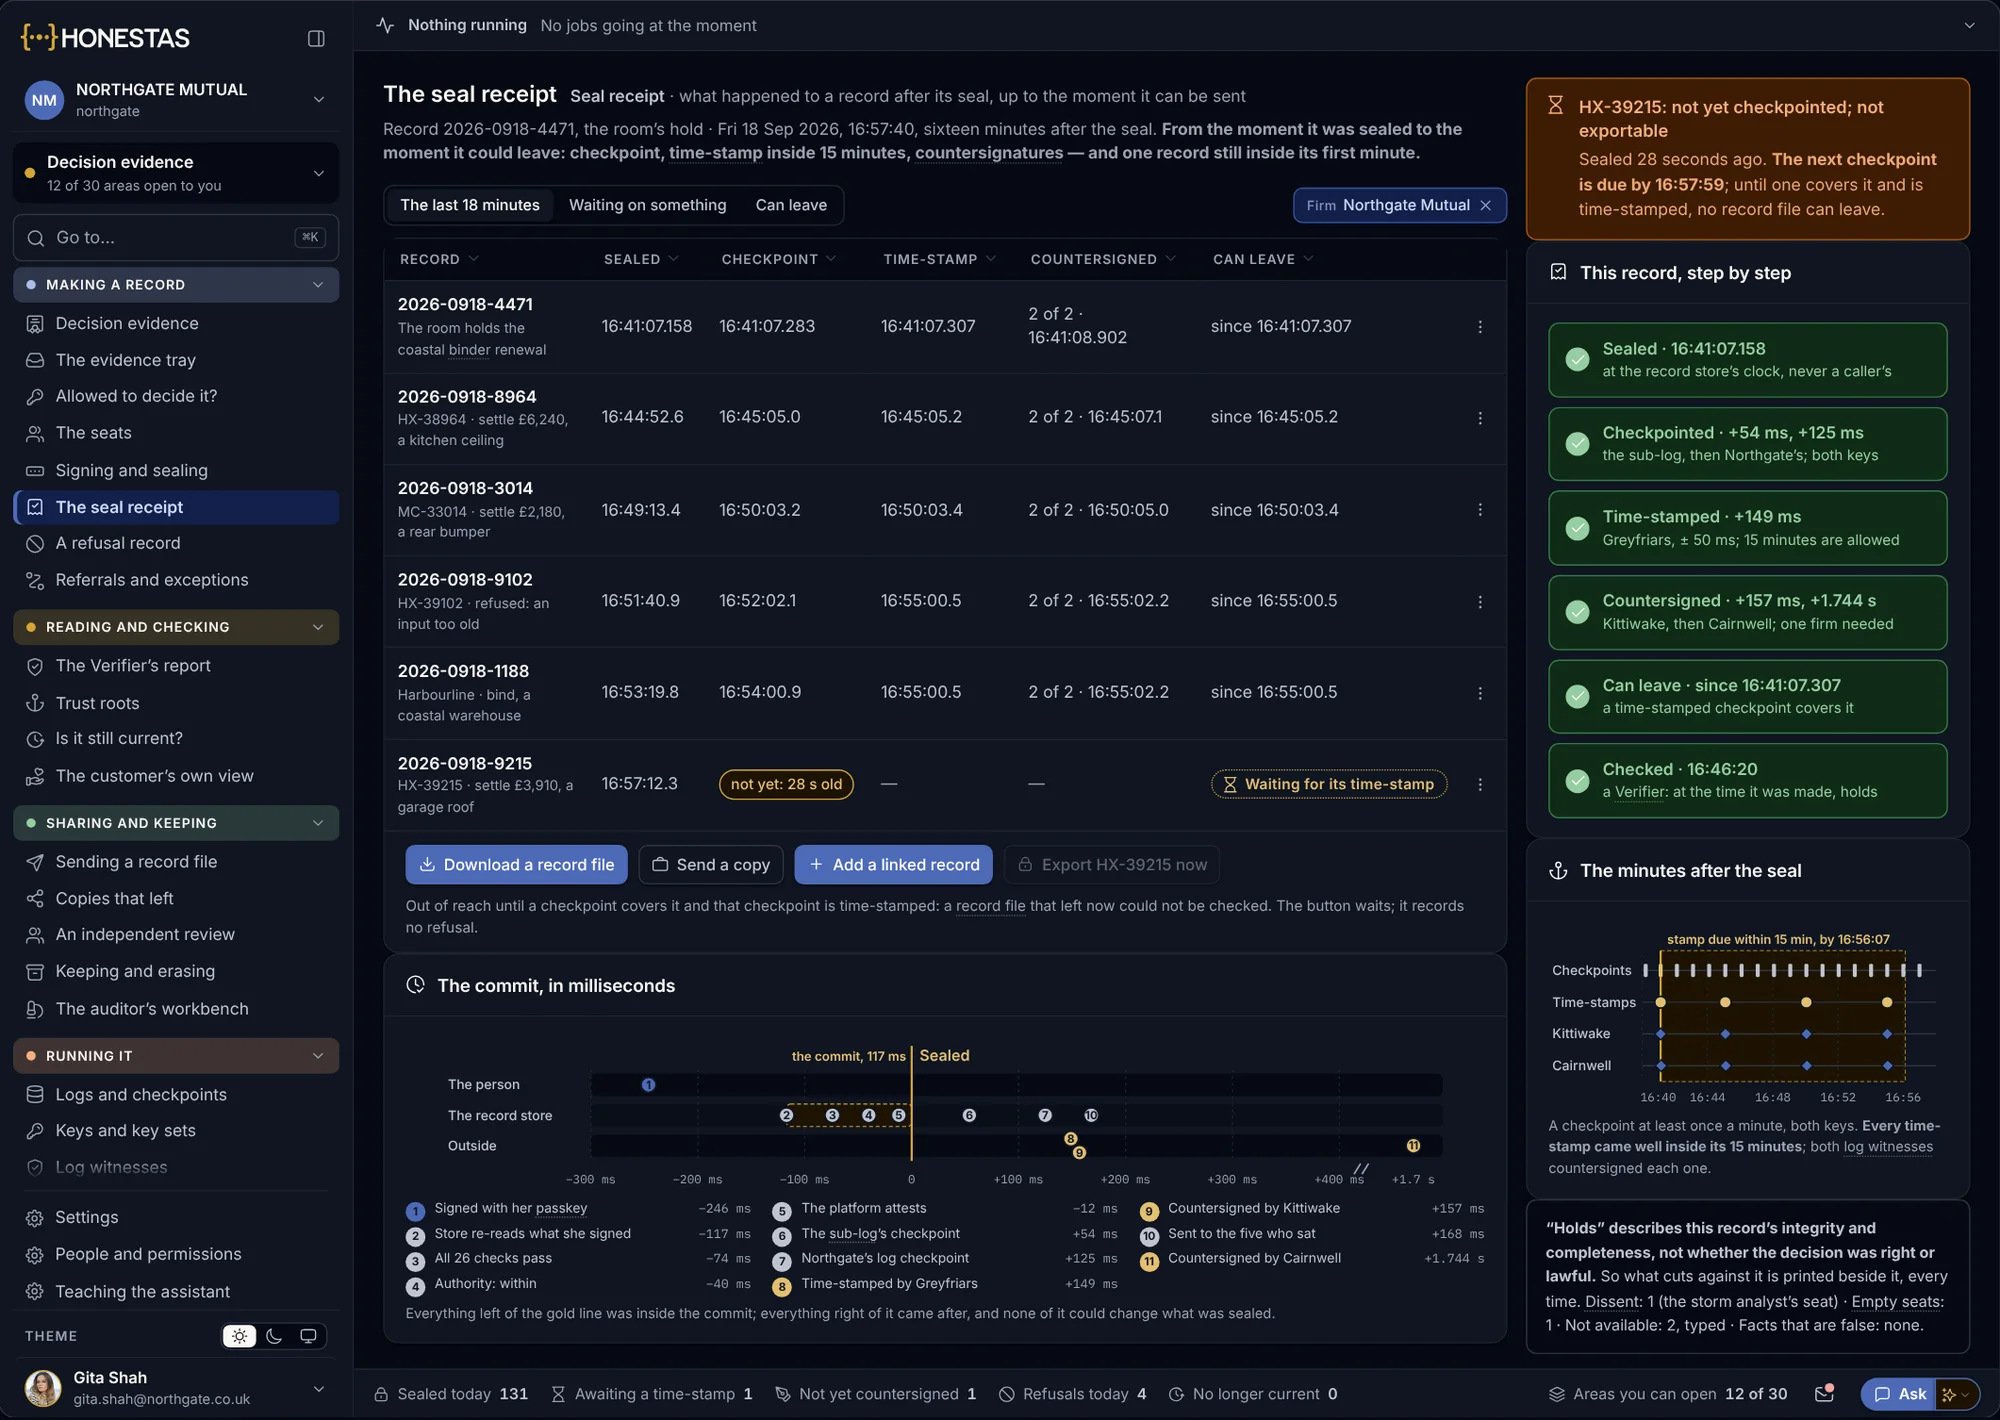
Bearbeiten Sie eine versiegelte Schadenentscheidung und beobachten Sie, wie die Prüfung fehlschlägt. Sehen Sie, was ein Decision Passport enthält und wie ein Prüfprogramm ihn liest.
Siegelprüfung testen
Was das System verweigert
Sechs Dinge, die HONESTAS stoppt – jeweils mit eigenem Code und dem weiteren Ablauf – und drei Dinge, die es niemals tun wird.
Ablehnungen lesen

Sicherheit
Hosting, Verschlüsselung, Schlüssel, Zugriff, Protokollierung und Tests – und wie Sie uns eine Schwachstelle melden können.
Wie wir schützen
Datenschutz
Was diese Website erfasst, wie personenbezogene Daten in Ihren Nachweisen behandelt werden und wie Sie diese zurückerhalten.
Datenschutzhinweise lesenIhre Daten bleiben dort, wo Ihre Regeln es vorschreiben. Die KI läuft mit den Schlüsseln, die Sie wählen.
Sie entscheiden, wo jede Datenart gespeichert wird und welche Modellanbieter sie lesen dürfen. HONESTAS protokolliert bei jeder Entscheidung, welcher Schlüssel, welches Modell und welche Version beteiligt waren.
- Datenstandort
In unserer EU-Cloud in Irland werden Ihre Daten in der Europäischen Union gespeichert und verarbeitet. Oder betreiben Sie HONESTAS mit demselben Produkt in Ihrem eigenen Rechenzentrum.
- KI-Schlüssel
Modellanbieter werden über Ihre eigenen Konten und Schlüssel im Rahmen Ihrer eigenen Verträge aufgerufen. Jeder KI-Aufruf wird mit dem verwendeten Schlüssel, dem Modell und der Version protokolliert.
- Versiegelte Protokolle
Nachweise werden in einem Nachweisarchiv außerhalb Ihrer Installation mit einem externen Zeitstempel aufbewahrt. Niemand kann einen Nachweis umschreiben – auch wir nicht.
- Ausstieg
Exportieren Sie jeden Nachweis, jeden Pass und jedes Beweismittel in einem offenen Format und überprüfen Sie alles nach Ihrem Ausstieg mit einem beliebigen Prüfprogramm.
| Datenart | Gespeichert in | Schlüssel bei |
|---|---|---|
| Schadenakten | Irland | Northgate |
| Gesprächsaufzeichnungen | Irland | Northgate |
| Versiegelte Protokolle | Irland | Nachweisarchiv |
| Modellprotokolle | Irland | Northgate |
- Schreibmodell
- Eigenes Konto von Northgate · nur EU
- Zweitprüfung
- Anderer Anbieter · nur EU
- Bilder
- Für Schadenakten deaktiviert
Ein Anbieter außerhalb der EU wird für diese Datenarten abgelehnt.
Drei Trennlinien zwischen Ihren Daten und denen aller anderen. Jede Anfrage nennt alle drei.
Jede Anfrage in HONESTAS gibt an, zu welchem Unternehmen sie gehört, wessen Daten betroffen sind und welche Einheit anfragt. Kann sie nicht alle drei Angaben machen, wird sie abgelehnt – und die Ablehnung wird als Nachweis gespeichert.
Zwischen Unternehmen
Jeder Versicherer, Makler, MGA oder TPA hat seinen eigenen Bereich und seine eigenen Schlüssel. In einem gemeinsamen Platzierungsraum sieht jeder Versicherer nur seine eigene Quote und die Gesamtsumme, niemals den Anteil eines anderen Unternehmens.
Zwischen Dateneigentümern
Ein TPA bearbeitet Schäden für viele Versicherer, und ein Makler führt Akten für viele Kunden. Jeder Nachweis nennt seinen Eigentümer, sodass die Schäden eines Versicherers niemals für einen anderen ausgelesen werden.
Zwischen Einheiten
Kfz, Sach und die Sonderermittlungseinheit (SIU) können im selben Unternehmen angesiedelt sein und dennoch strikt voneinander abgeschirmt bleiben – wobei diese Trennwand vor dem Versand jeder einzelnen Nachricht geprüft wird.
Die Zertifizierung bleibt eine Sache zwischen Ihnen und Ihrem Prüfer.
HONESTAS zertifiziert Sie nicht. Es bewahrt die Nachweise auf, nach denen Ihr Wirtschaftsprüfer und Ihre Aufsichtsbehörde fragen, und gibt ihnen genau darauf einen Lesezugriff.
Was Ihr Team anfordern kann
Unser Auftragsverarbeitungsvertrag, das Verzeichnis der Unterauftragsverarbeiter, Antworten auf Ihren Sicherheitsfragebogen, die Angaben für Ihr DORA-Informationsregister sowie Architekturhinweise. Wir stellen diese Kunden und Interessenten im Rahmen einer Geheimhaltungsvereinbarung (NDA) zur Verfügung.
Dokumente anfordernEtwas gefunden? Sagen Sie es uns.
Schreiben Sie an security@honestas.ai. Wir bestätigen Meldungen umgehend und halten Sie auf dem Laufenden. Bitte führen Sie niemals Tests gegen Daten eines anderen Unternehmens durch.
So melden Sie ein ProblemBringen Sie Ihr Sicherheitsteam mit.
Wir führen Ihr Team durch Datenhaltung, Schlüsselverwaltung, die drei Isolationsstufen und die Nachweise hinter jeder Entscheidung – und beantworten Ihren Fragebogen.