

Bauen Sie auf dem Nachweis auf. Prüfen Sie ihn aus Ihren eigenen Systemen heraus.
Alles, was Menschen in HONESTAS tun, können Ihre Systeme auch über die API tun – mit denselben Berechtigungen, Informationsschranken und Nachweisen. Lesen und verifizieren Sie versiegelte Nachweise, empfangen Sie Ereignisse in Echtzeit, binden Sie die Agenten Ihrer Partner an und integrieren Sie eine Angebotsstrecke auf Ihrer eigenen Website.
POST ‹der Prüf-Endpunkt›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Ein Datensatz, in einem offenen, lesbaren Format.
Jede versiegelte Entscheidung ist ein JSON-Dokument, und ein Entscheidungs-Pass ist eine Datei aus solchen Dokumenten. Das Format ist offengelegt – Ihre Systeme, Ihre Prüfer und Ihre Partner lesen exakt dasselbe wie wir.
- Wer entschieden hat, unter welcher Vollmacht und in welcher Version
- Jeder einzelne Nachweis mit eigenem Fingerabdruck
- Die Tabellen und Wordings, an die die Entscheidung gebunden war
- Das Siegel, der externe Zeitstempel und die Gegenzeichnungen
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
Ein versiegelter Schadendatensatz, gekürzt
Nachweis prüfen ohne uns zu fragen.
Senden Sie die Datei an den Prüf-Endpunkt oder führen Sie die veröffentlichte Prüfbibliothek auf Ihren eigenen Servern aus – ganz ohne Aufruf an HONESTAS. Beide Wege liefern dieselben drei Prüfergebnisse. Mit dem Sandbox-Zugang erhalten Sie die genauen Adressen und die Bibliothek für Ihre Programmiersprache.
- holds
Jeder Fingerabdruck passt zum Siegel, der Zeitstempel ist gültig und die Gegenzeichnungen liegen vor.
- changed
Ein Teil der Datei weicht vom versiegelten Stand ab. Die Antwort nennt den betroffenen Datensatz und den Abschnitt samt Code
HASH_MISMATCH. - holds, newer version
Der Datensatz ist unversehrt, aber eine Tabelle oder ein Wording, an das er gebunden war, wurde inzwischen durch eine neuere Fassung ersetzt.
// die veröffentlichte Prüfbibliothek, installiert auf Ihrem eigenen System
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// es werden keinerlei Daten nach außen gesendet
console.log(result.verdict);   // "holds"
Die Prüfbibliothek im Offline-Einsatz
Alles, was geschieht, der Reihe nach, ab Ihrer letzten Position.
Lesen Sie Ereignisse chronologisch ab Ihrer letzten Position und gefiltert nach Typ aus. Jedes Ereignis verweist auf den zugehörigen Datensatz, sodass Ihre Systeme bei Bedarf den vollständigen Datensatz abrufen können.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹der Ereignis-Endpunkt›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Ihre Systeme erfahren es in der Sekunde, in der ein Datensatz versiegelt wird.
Wählen Sie für jeden Endpunkt die gewünschten Ereignisse aus. Jede Zustellung ist signiert, damit Ihre Systeme ihr vertrauen können. Schlägt eine Zustellung fehl, wird sie wiederholt und auf der Seite des Endpunkts erläutert.
- Signiert mit einem geheimen Schlüssel, den nur Ihr Endpunkt kennt
- Wird der Reihe nach wiederholt, bis Ihr Endpunkt antwortet
- Jede Zustellung zeigt, was gesendet wurde und was zurückkam
const sig = req.headers[SIGNATURE_HEADER];   // auf der Seite des Endpunkts benannt
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // Ihr eigenes System
}
Prüfen Sie zuerst die Signatur
Die Agenten Ihrer Partner sprechen mit Ihren – auf Basis einer schriftlichen Vereinbarung.
Makler, Coverholder und Rückversicherer verbinden ihre KI-Agenten über das offene Agent2Agent-Protokoll mit Ihren. Jede Verbindung benennt die zugrundeliegende Vereinbarung und legt fest, was jede Seite anfragen darf.
- Jede Anfrage wird vom absendenden Agenten signiert
- Nur die in der Vereinbarung erlaubten Fähigkeiten, nichts anderes
- Eine Anfrage außerhalb der Vereinbarung wird abgelehnt und protokolliert
- Jeder Austausch wird in den Akten beider Unternehmen festgehalten
{
  "name": "Northgate Mutual · Bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "signierte Anfrage, ein Schlüssel pro Partner"
}
Eine veröffentlichte Agentenkarte pro Partner
Eine Angebotsstrecke auf Ihrer Website, mit fest verankerten Pflichtinformationen.
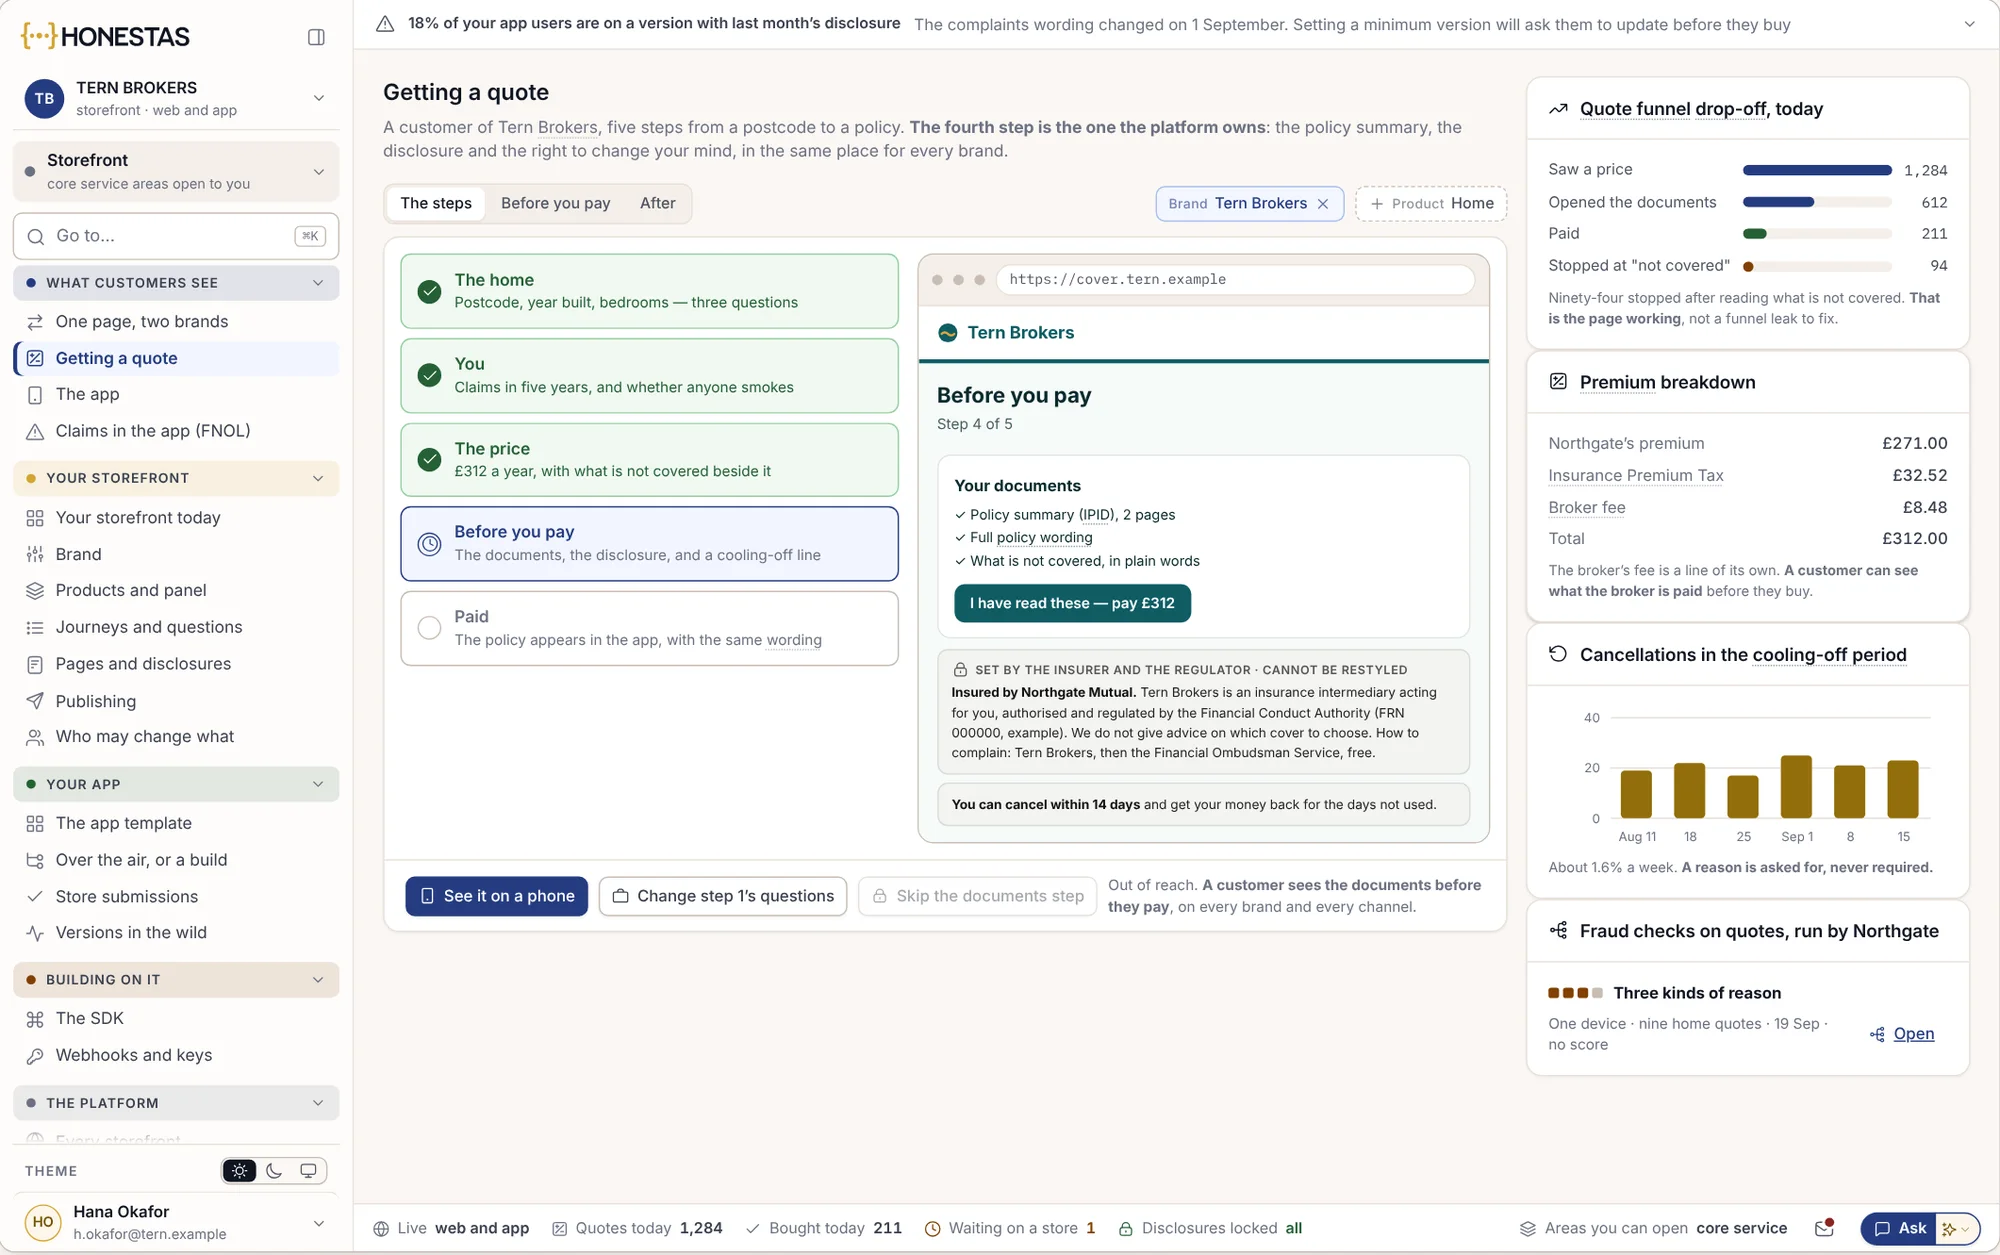
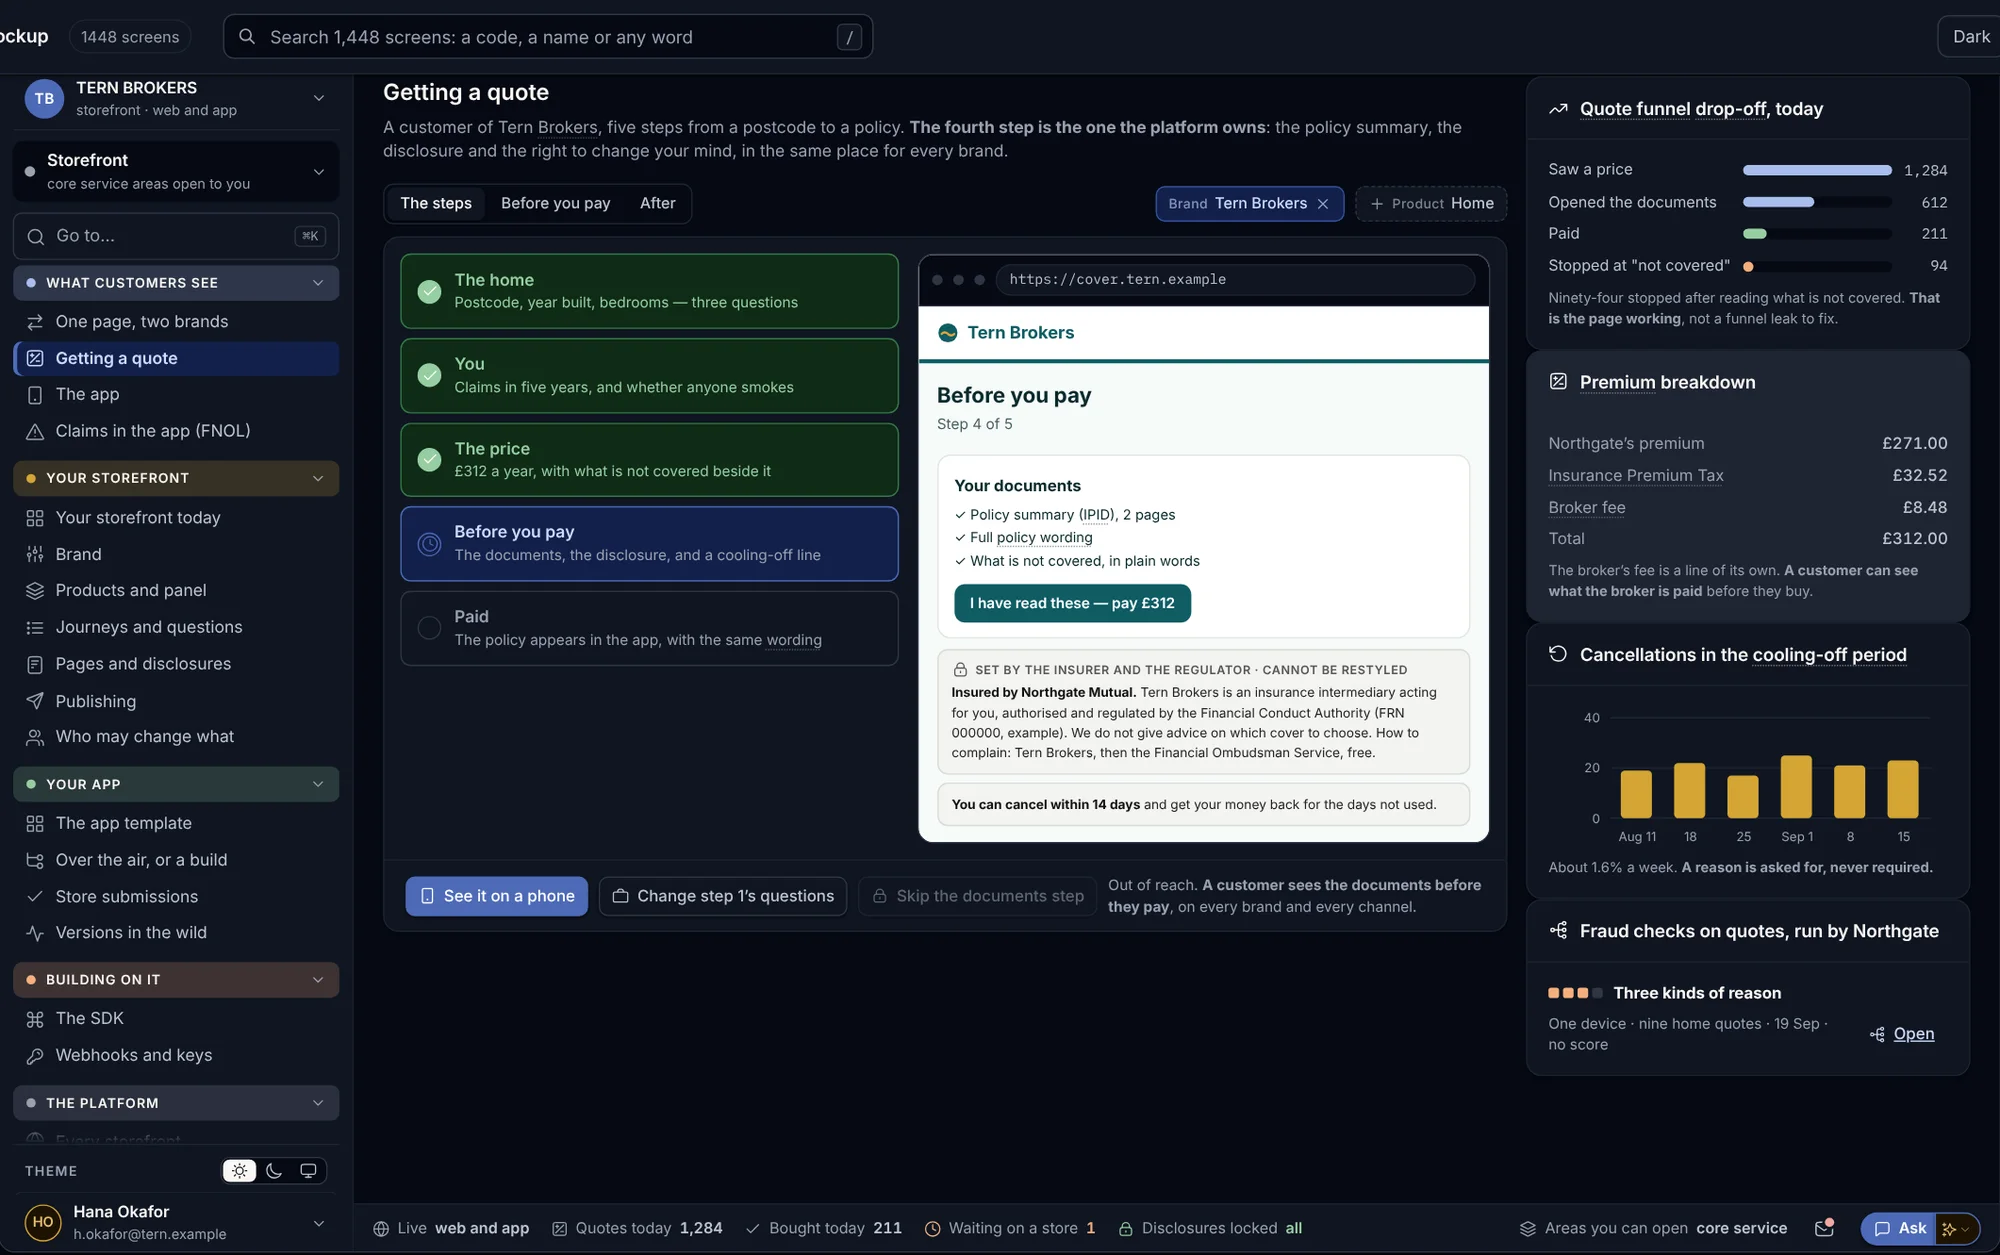
Das Storefront-SDK bringt Angebots-, Abschluss- und Schadenstrecken von HONESTAS auf die eigene Website eines Maklers oder Versicherers sowie in deren iOS- und Android-Apps. Die Marke bleibt Ihre. Die Dokumente, die ein Kunde vor der Zahlung sehen muss, lassen sich nicht überspringen.
// das Storefront-SDK für das Web, geladen auf Ihrer Seite
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Online abgeschlossen");
});
Eine Angebotsstrecke im eigenen Design, in wenigen Zeilen
Der Sandbox-Zugang beginnt mit einer Demo.
Wir stellen jedem Team ein Sandbox-Unternehmen voller Beispielschäden, Policen und Datensätze bereit, damit Sie jeden Endpunkt aufrufen können, bevor Sie ein echtes System anbinden.
Demo buchen
Sagen Sie uns, was Sie anbinden möchten: ein Schadensystem, einen Partner, eine Storefront oder die Tools Ihrer Prüfer.
Sandbox erhalten
Ein Beispielversicherer mit eigenen Schäden, Entscheidungsräumen, Ablehnungen und versiegelten Datensätzen sowie Schlüsseln für jeweils genau eine Aufgabe.
Darauf entwickeln
Dieselbe API, dieselben Events und Webhooks wie im Produktivbetrieb – mit Beispieldaten, an denen Sie nichts kaputtmachen können.
Umzug in Ihr Unternehmen
Neue Schlüssel für Ihr eigenes Unternehmen, in unserer EU-Cloud oder in Ihrem Rechenzentrum. Ihr Code ändert sich nicht.
Für Entwickler.
Gibt es eine einzige API für alles?
Ja. Jede Ansicht in HONESTAS baut auf derselben API auf, die auch Ihre Systeme nutzen – mit denselben Berechtigungen, Zugriffsbeschränkungen und Datensätzen. HONESTAS läuft auf Adverant Nexus, unserer Plattform zur KI-Orchestrierung; deshalb ist die API in unserer EU-Cloud und in Ihrem eigenen Rechenzentrum identisch.
Wie funktionieren Schlüssel?
Jeder Schlüssel gehört zu einem Skript oder System, darf nur die von Ihnen zugewiesenen Aufgaben ausführen, erreicht nur die gewählten Einheiten und läuft zu einem festgelegten Datum ab. Jeder Aufruf wird protokolliert, und der Schlüssel lässt sich ohne Ausfallzeit rotieren.
Kann die API in unser Schadensystem schreiben?
HONESTAS liest Ihre Bestands-, Schaden- und Modellsysteme und ersetzt sie niemals. Wenn eine Entscheidung zurückgeschrieben werden muss, geschieht dies über einen geprüften und protokollierten Schritt, niemals durch ein direktes Überschreiben.
Wie sehen Ablehnungen über die API aus?
Dieselben Codes, die auch Nutzer sehen, wie AUTHORITY_EXCEEDED oder SCOPE_REFUSED, mit einer klaren Begründung und dem nächsten Schritt. Siehe was abgelehnt wird.
Welche Programmiersprachen werden unterstützt?
Die API nutzt reines HTTP und JSON, sodass jede Sprache funktioniert. Das Storefront-SDK gibt es für Web, iOS und Android, und die Verifizierer-Bibliothek für die gängigsten Serversprachen.
Mehr erfahren
Binden Sie Ihr erstes System an.
Bringen Sie das System mit, das erfahren muss, wann ein Schadenfall versiegelt wird. Wir richten Ihre Sandbox ein und richten gemeinsam mit Ihnen den ersten Webhook ein.