

당사의 주장을 직접 검증하실 수 없다면, 그것은 단순한 마케팅에 불과합니다.
따라서 이 페이지들은 직접 검증할 수 있는 수단을 제공합니다. 각 규정에 어떤 기록이 답하는지 확인하고, 봉인된 기록의 수정을 시도해 보고, HONESTAS가 거부하는 작업이 무엇인지 읽어보며, 데이터가 어디에 저장되고 누구의 키로 AI가 구동되는지 확인해 보십시오.
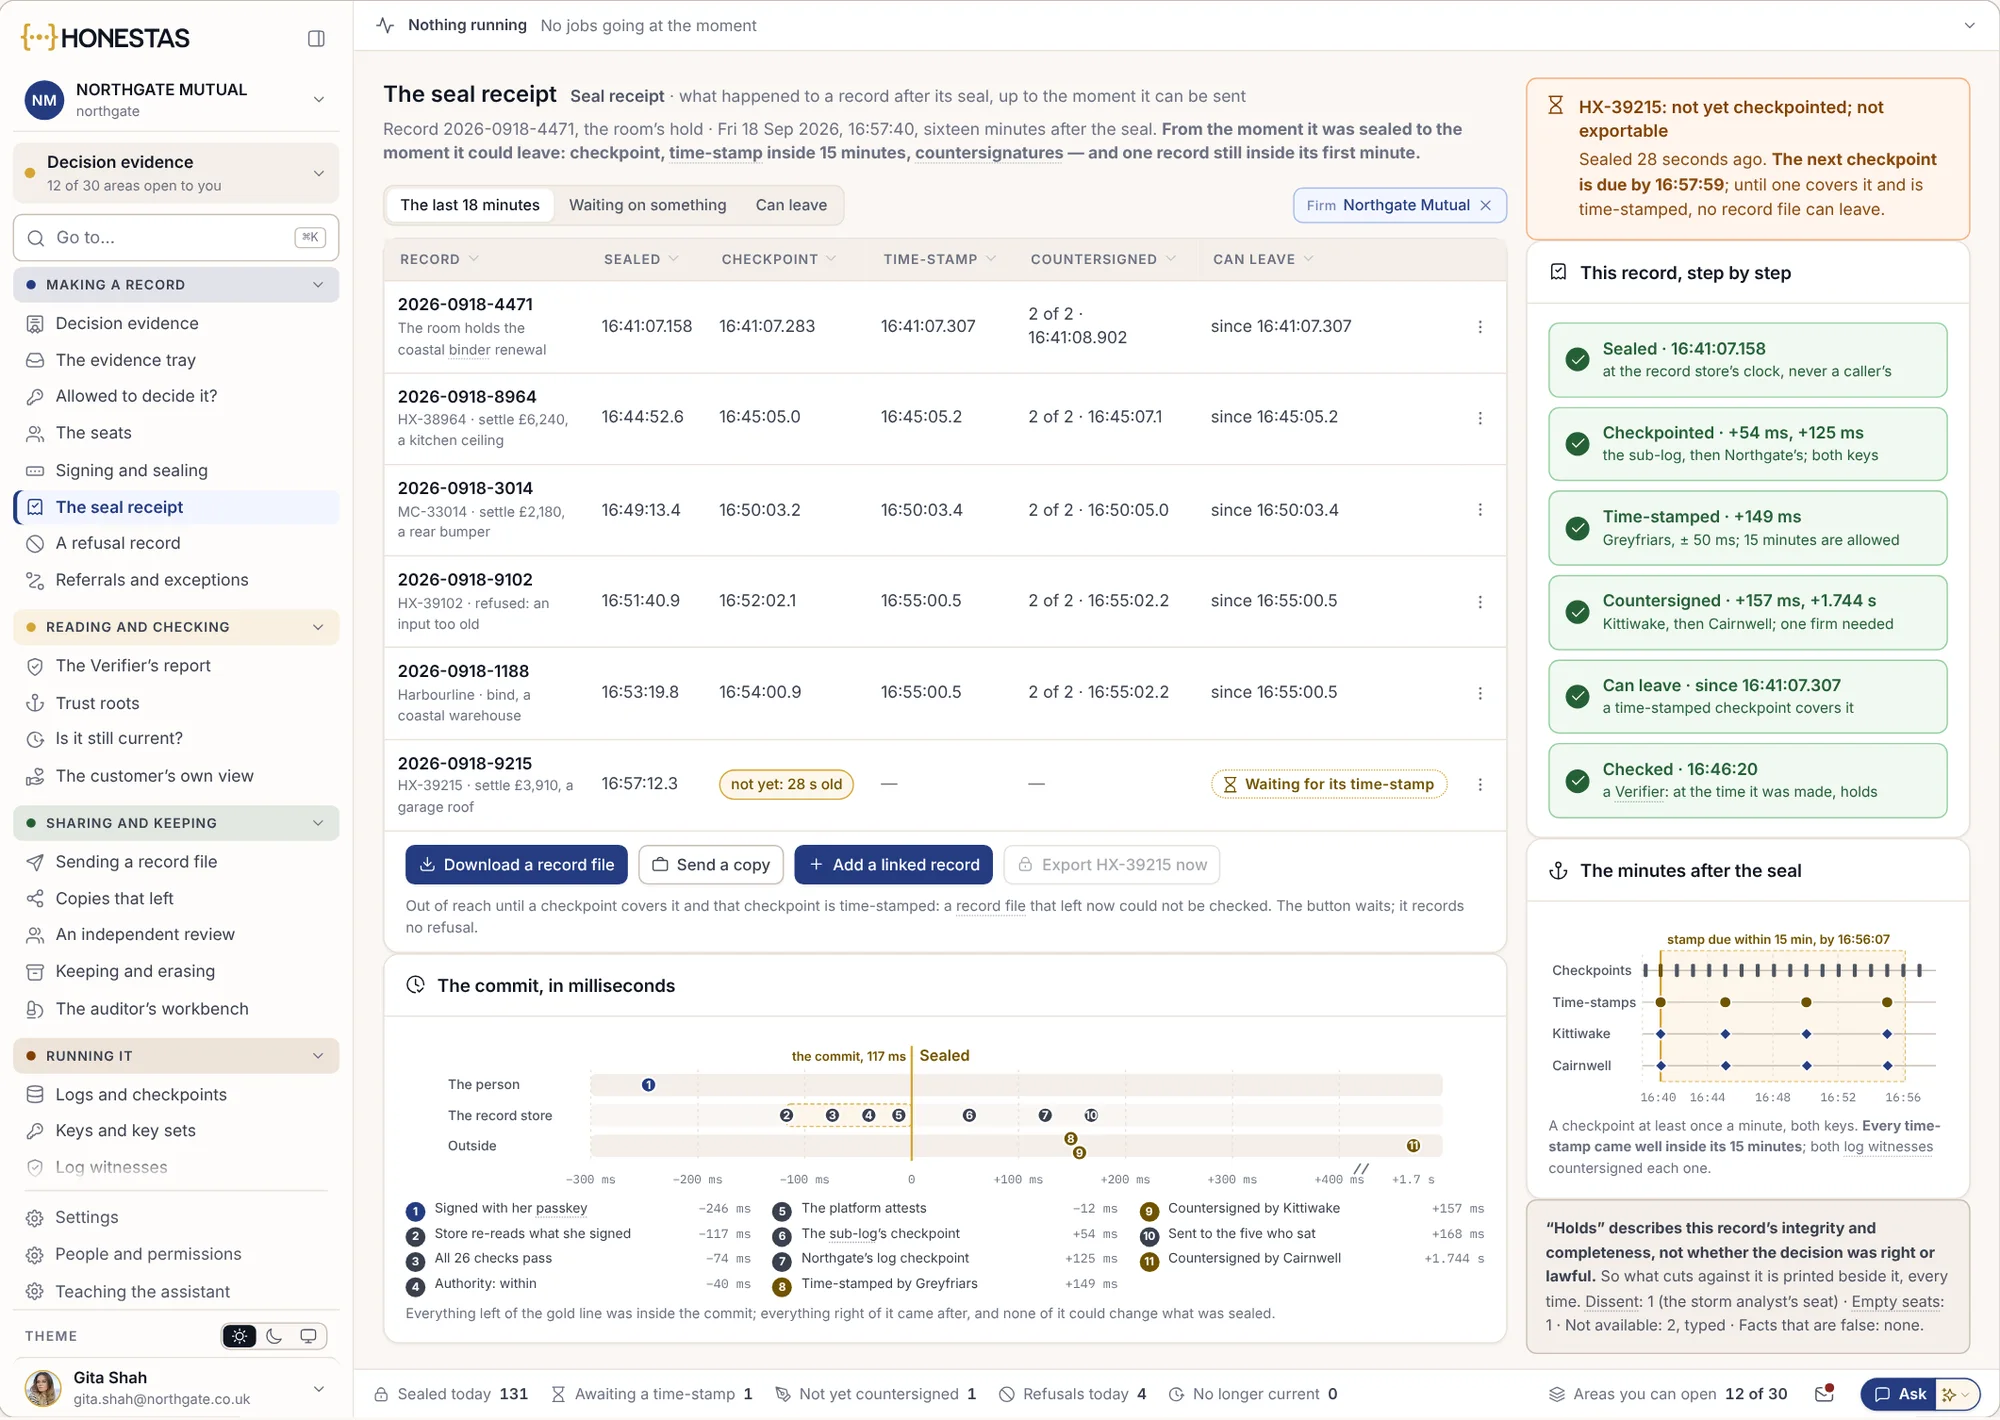
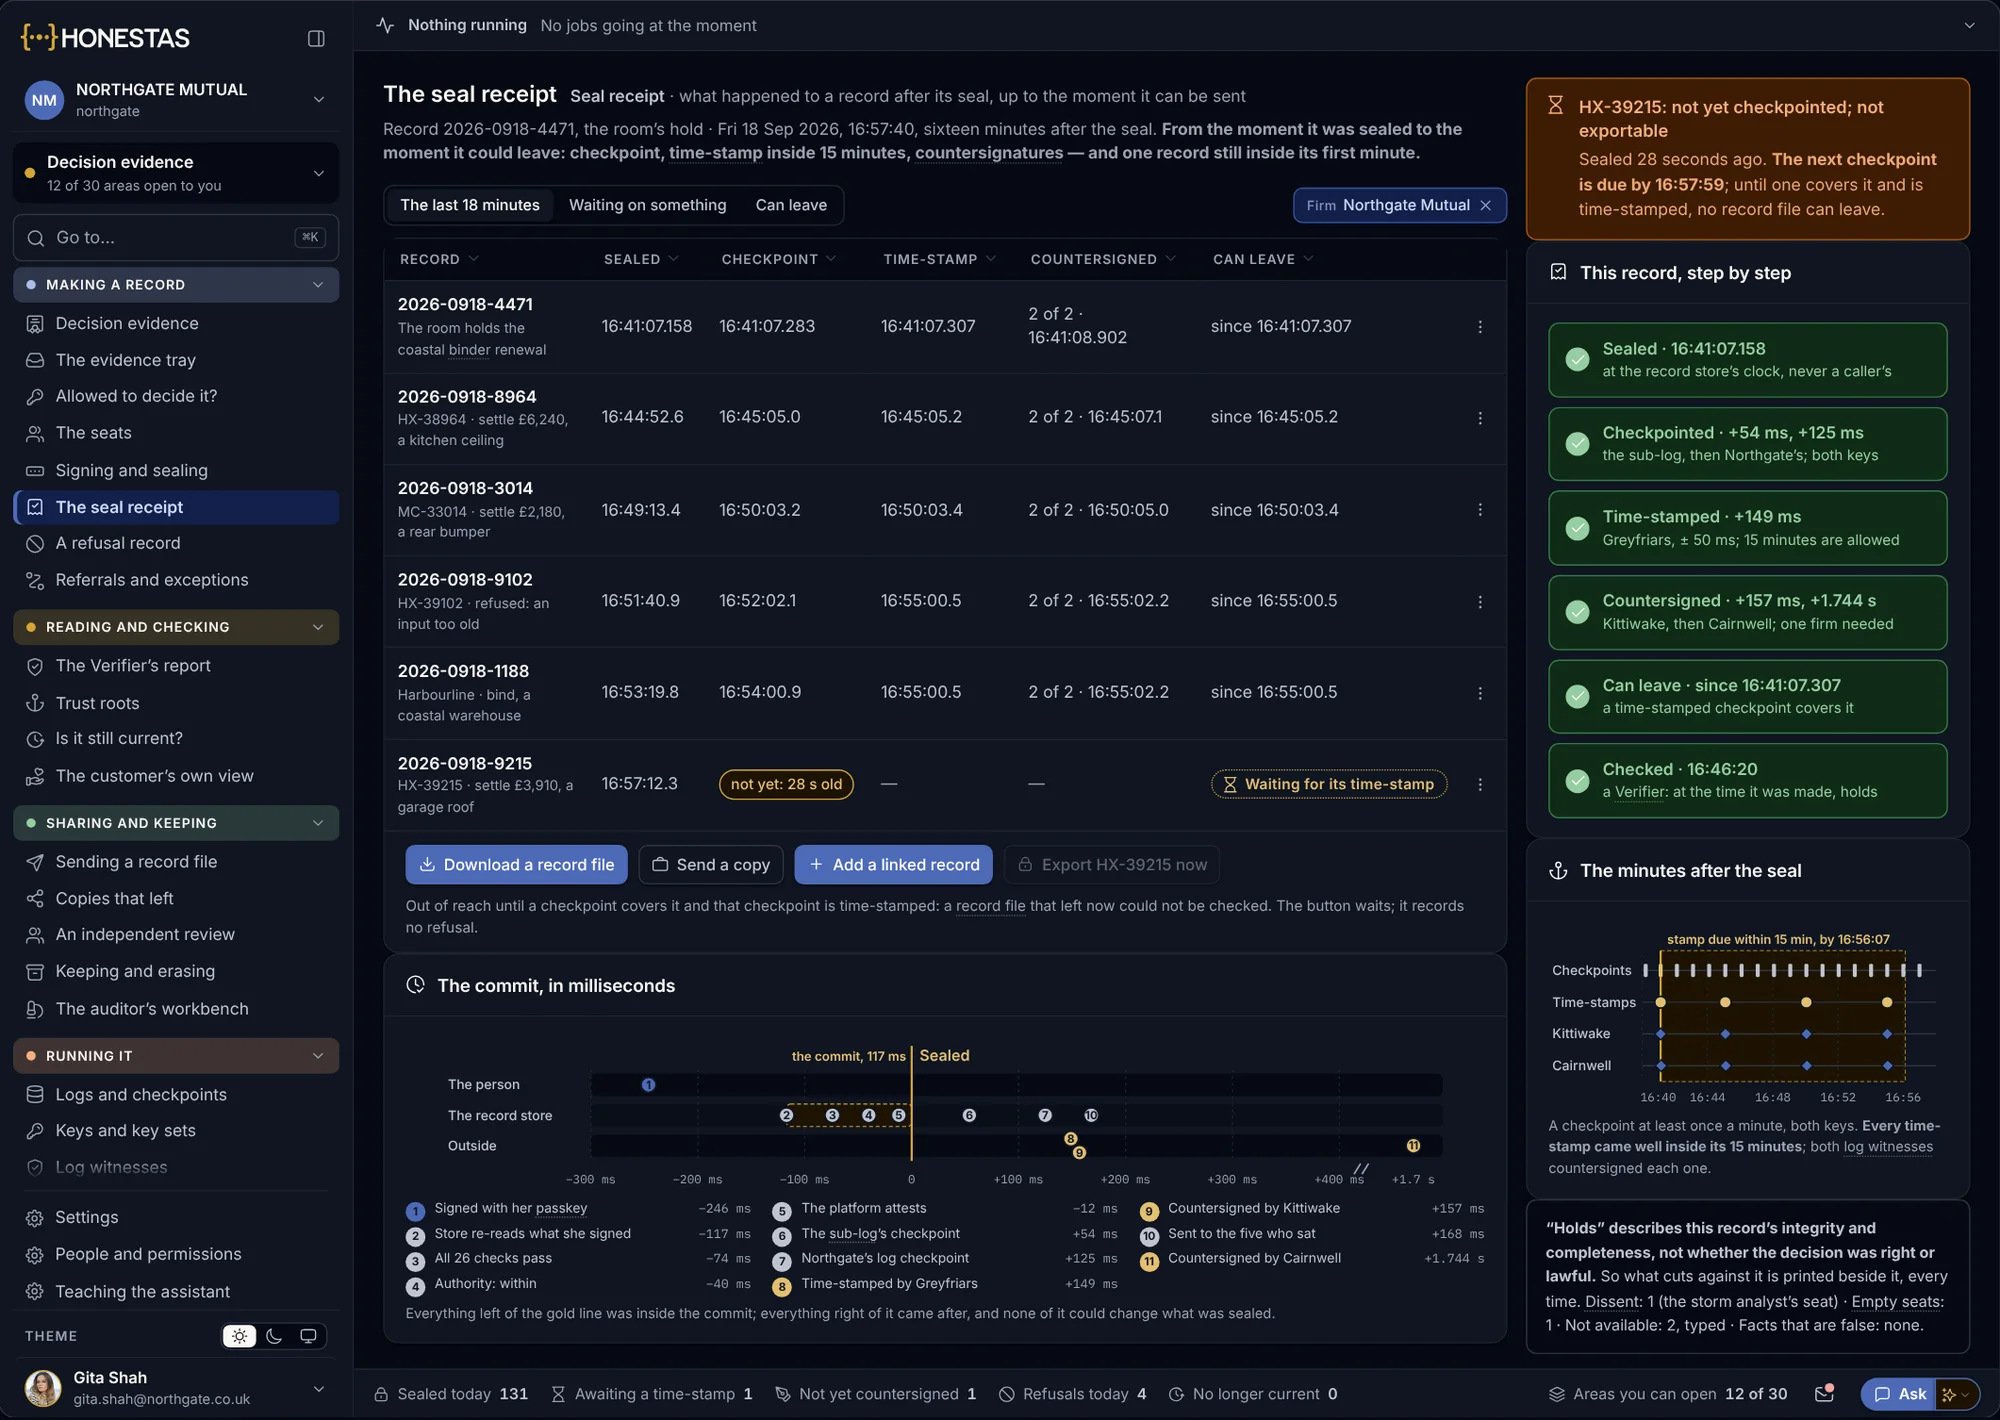
당사를 테스트할 수 있는 다섯 곳. 어느 곳도 계정이 필요하지 않습니다.
각 페이지는 AI가 보상이나 보험료 산출에 관여하기 전에 리스크관리위원회, 감독당국 또는 구매팀이 던지는 질문 하나씩에 답합니다.


준수해야 할 규제
EU AI 법(EU AI Act), DORA, Solvency II, IDD, GDPR, 아일랜드 중앙은행(Central Bank of Ireland), FCA 및 Lloyd's 규정을 그에 답하는 기록에 각각 매핑했습니다.
모든 규정 보기
기록 검증
봉인된 보상 결정을 수정하여 검증이 실패하는 것을 확인해 보십시오. 결정 패스포트(Decision Passport)에 무엇이 담기는지, 검증기가 이를 어떻게 읽는지 살펴보십시오.
봉인 검증 체험하기
거부 기록
HONESTAS가 중단시키는 여섯 가지 상황(각각의 고유 코드와 후속 조치 포함) 및 절대 수행하지 않는 세 가지 작업.
거부 사유 읽어보기

보안
호스팅, 암호화, 키, 접근 권한, 로깅 및 테스트, 그리고 취약점 제보 방법.
개인정보 보호 조치
개인정보 처리방침
이 웹사이트가 수집하는 정보, 기록 내 개인정보 처리 방식 및 반환 절차.
개인정보 처리방침 읽기귀사의 데이터는 귀사의 규정이 정한 곳에 머뭅니다. AI는 귀사가 선택한 키로 작동합니다.
각 유형의 데이터를 어디에 보관할지, 어떤 모델 제공업체가 이를 읽을 수 있는지는 귀사가 결정합니다. HONESTAS는 모든 결정에 어떤 키, 어떤 모델, 어떤 버전이 관여했는지 기록합니다.
- 데이터 상주(Residency)
아일랜드에 위치한 당사의 EU 클라우드를 통해 귀사의 데이터는 유럽연합 내에서 저장 및 처리됩니다. 또는 귀사 자체 데이터센터에서 동일한 제품으로 HONESTAS를 운영할 수도 있습니다.
- AI 키
귀사의 자체 계약 하에 귀사의 계정과 키로 모델 제공업체를 호출합니다. 모든 AI 호출에는 사용된 키, 모델 및 버전이 함께 기록됩니다.
- 봉인된 기록
기록은 설치 환경 외부의 기록 저장소에 외부 타임스탬프와 함께 보관됩니다. 당사를 포함하여 그 누구도 기록을 다시 쓸 수 없습니다.
- 계약 종료 시
모든 기록, 패스포트 및 증적 자료를 개방형 포맷으로 내보내고, 계약 종료 후에도 일반 검증기로 직접 확인하십시오.
| 데이터 유형 | 보관 위치 | 키 보유 주체 |
|---|---|---|
| 보상 파일 | 아일랜드 | Northgate |
| 통화 녹취록 | 아일랜드 | Northgate |
| 봉인된 기록 | 아일랜드 | 기록 저장소 |
| 모델 로그 | 아일랜드 | Northgate |
- 작성 모델
- Northgate 자체 계정 · EU 한정
- 2차 검토
- 타 제공업체 · EU 한정
- 이미지
- 보상 파일에 대해 비활성화됨
이러한 유형의 데이터에 대해서는 EU 외부의 제공업체가 거부됩니다.
귀사의 데이터와 타사의 데이터를 구분하는 세 가지 기준선. 모든 요청은 이 세 가지를 모두 명시합니다.
HONESTAS 내의 모든 요청은 소속 회사, 데이터 소유 주체, 요청 부서를 명시합니다. 세 가지를 모두 밝히지 못하는 요청은 거부되며, 그 거부 내역 또한 기록으로 보관됩니다.
기업 간 분리
각 보험사, 브로커, MGA 및 TPA는 고유한 전용 공간과 키를 보유합니다. 공동 인수 작업실(Placing room)에서도 각 참여사는 자사의 인수 지분(Line)과 전체 합계만 볼 수 있으며, 타사의 지분은 절대 볼 수 없습니다.
소유자 간 분리
TPA는 여러 보험사의 보상을 처리하고, 브로커는 여러 고객사의 파일을 보관합니다. 모든 기록에는 소유자가 명시되므로, 한 보험사의 보상 기록이 다른 보험사 업무에 노출되는 일은 없습니다.
부서 간 분리
자동차보험, 재물보험, 보험사기특별조사팀(SIU)이 한 회사 내에 있더라도 서로 철저히 차단되며, 모든 메시지가 전송되기 전에 이 차단벽이 먼저 확인됩니다.
인증은 귀사와 감사인 사이의 몫입니다.
HONESTAS는 직접 인증을 부여하지 않습니다. 대신 감사인과 금융감독 당국이 요구하는 증적을 보존하고, 정확히 해당 범위에 대해서만 열람 좌석을 제공합니다.
귀사 팀에서 요청하실 수 있는 자료
데이터 처리 계약서(DPA), 수탁업체(Subprocessor) 목록, 귀사의 보안 질의서에 대한 답변서, DORA 정보 등록부(Register of Information) 작성을 위한 상세 내역 및 아키텍처 기술서를 제공합니다. 해당 자료는 비밀유지계약(NDA) 체결 후 고객사 및 도입 검토사에 공유됩니다.
문서 요청하기취약점을 발견하셨나요? 알려주십시오.
security@honestas.ai로 메일을 보내주십시오. 제보를 신속히 접수하고 진행 상황을 안내해 드립니다. 단, 타사의 데이터를 대상으로는 절대 테스트하지 마십시오.
이슈 제보 방법