

Kaydın üzerine inşa edin. Kendi sistemlerinizden doğrulayın.
İnsanların HONESTAS'ta yaptığı her şeyi, sistemleriniz de aynı izinler, güvenlik duvarları ve kayıtlarla API üzerinden yapabilir. Mühürlü kayıtları okuyup doğrulayın, olayları gerçekleştiği anda alın, iş ortaklarınızın ajanlarını bağlayın ve kendi sitenize bir teklif akışı yerleştirin.
POST ‹doğrulama uç noktası›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Tek bir kayıt, okuyabileceğiniz açık bir formatta.
Mühürlenen her karar tek bir JSON belgesidir ve Karar Pasaportu (Decision Passport) bunlardan oluşan bir dosyadır. Format açıktır; böylece sistemleriniz, denetçiniz ve iş ortaklarınız bizimle aynı şeyi okur.
- Kimin, hangi yetki ve sürüm altında karar verdiği
- Kendi parmak izine sahip her bir kanıt
- Sabitlendiği tablolar ve kloz metinleri
- Mühür, dış zaman damgası ve karşı imzalar
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
Mühürlenmiş bir hasar kaydı, kısaltılmış
Bir kaydı bize sormadan kontrol edin.
Dosyayı doğrulama uç noktasına gönderin veya yayınlanmış doğrulayıcı kütüphanesini HONESTAS'a hiçbir çağrı yapmadan kendi makinelerinizde çalıştırın. İkisi de aynı üç sonucu verir. Sandbox erişimi, tam adresleri ve yazılım dilinize uygun kütüphaneyi içerir.
- holds
Her parmak izi mührüyle eşleşiyor, zaman damgası doğrulanıyor ve karşı imzalar eksiksiz.
- changed
Dosyadaki bir unsur mühürlenen halinden farklı. Yanıt, ilgili kaydı ve değişen kısmı şu kodla belirtir:
HASH_MISMATCH. - geçerli, daha yeni sürüm
Kayıt bütünlüğünü koruyor; ancak sabitlendiği tablo veya kloz metni o tarihten sonra değiştirilmiş.
// kendi makinenize kurulan, yayımlanmış doğrulayıcı kütüphanesi
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// hiçbir yere veri gönderilmez
console.log(result.verdict);   // "holds"
Çevrimdışı doğrulayıcı kütüphanesi
Gerçekleşen her şey, kaldığınız yerden, sırasıyla.
Olayları kaldığınız son konumdan itibaren sırasıyla ve türüne göre filtrelenmiş olarak okuyun. Her olay ait olduğu kaydı taşır; böylece sistemleriniz ihtiyaç duyduğunda kaydın tamamını çekebilir.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹olay uç noktası›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Bir kayıt mühürlendiği anda sistemleriniz bundan haberdar olur.
Her uç nokta (endpoint) için olayları seçin. Her teslimat imzalanır, böylece sistemleriniz buna güvenebilir; başarısız bir teslimat ise yeniden denenir ve uç noktanın kendi sayfasında açıklanır.
- Yalnızca uç noktanızın sahip olduğu gizli bir anahtarla imzalanır
- Uç noktanız yanıt verene kadar sırasıyla yeniden denenir
- Her teslimat, ne gönderildiğini ve ne yanıt alındığını gösterir
const sig = req.headers[SIGNATURE_HEADER];   // uç noktanın sayfasında belirtilir
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // kendi sisteminiz
}
Önce imzayı kontrol edin
İş ortaklarınızın yapay zeka aracıları sizinkilerle, yazılı bir sözleşme çerçevesinde konuşur.
Brokerler, coverholder'lar ve reasürörler, açık Agent2Agent protokolü üzerinden kendi yapay zeka aracılarını sizinkilere bağlar. Her bağlantı, hangi sözleşme kapsamında çalıştığını ve her iki tarafın neler talep edebileceğini belirtir.
- Her talep, onu gönderen aracı tarafından imzalanır
- Yalnızca sözleşmenin izin verdiği yetkinlikler kullanılır, fazlası değil
- Sözleşme dışındaki bir talep reddedilir ve kayıt altına alınır
- Her veri alışverişi her iki şirketin kayıtlarında tutulur
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "imzalı talep, her iş ortağı için tek anahtar"
}
Her iş ortağı için yayımlanan bir aracı kartı
Web sitenizde bir teklif süreci, aydınlatma metinleri yerleşik olarak.
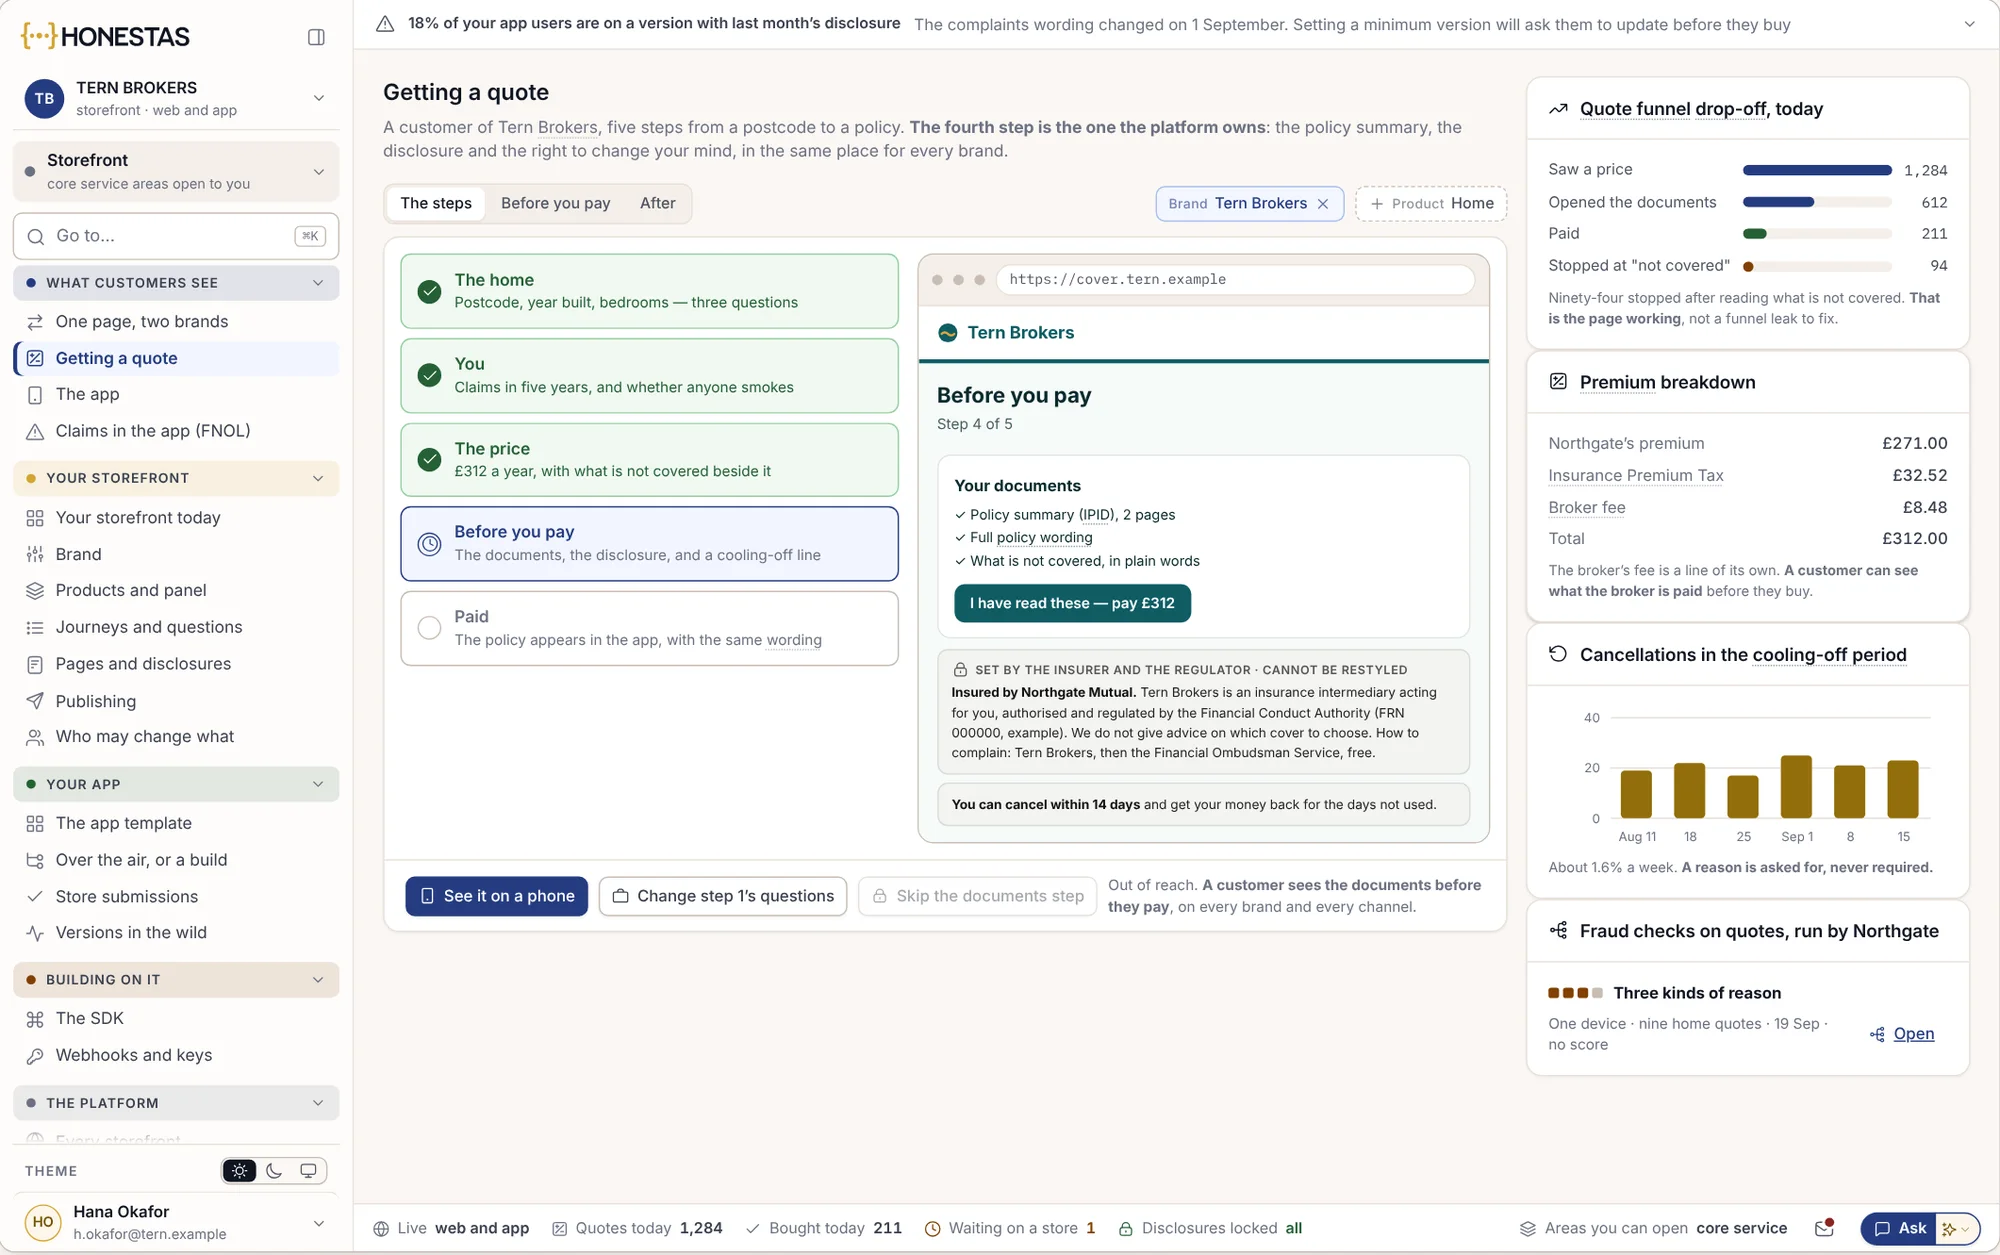
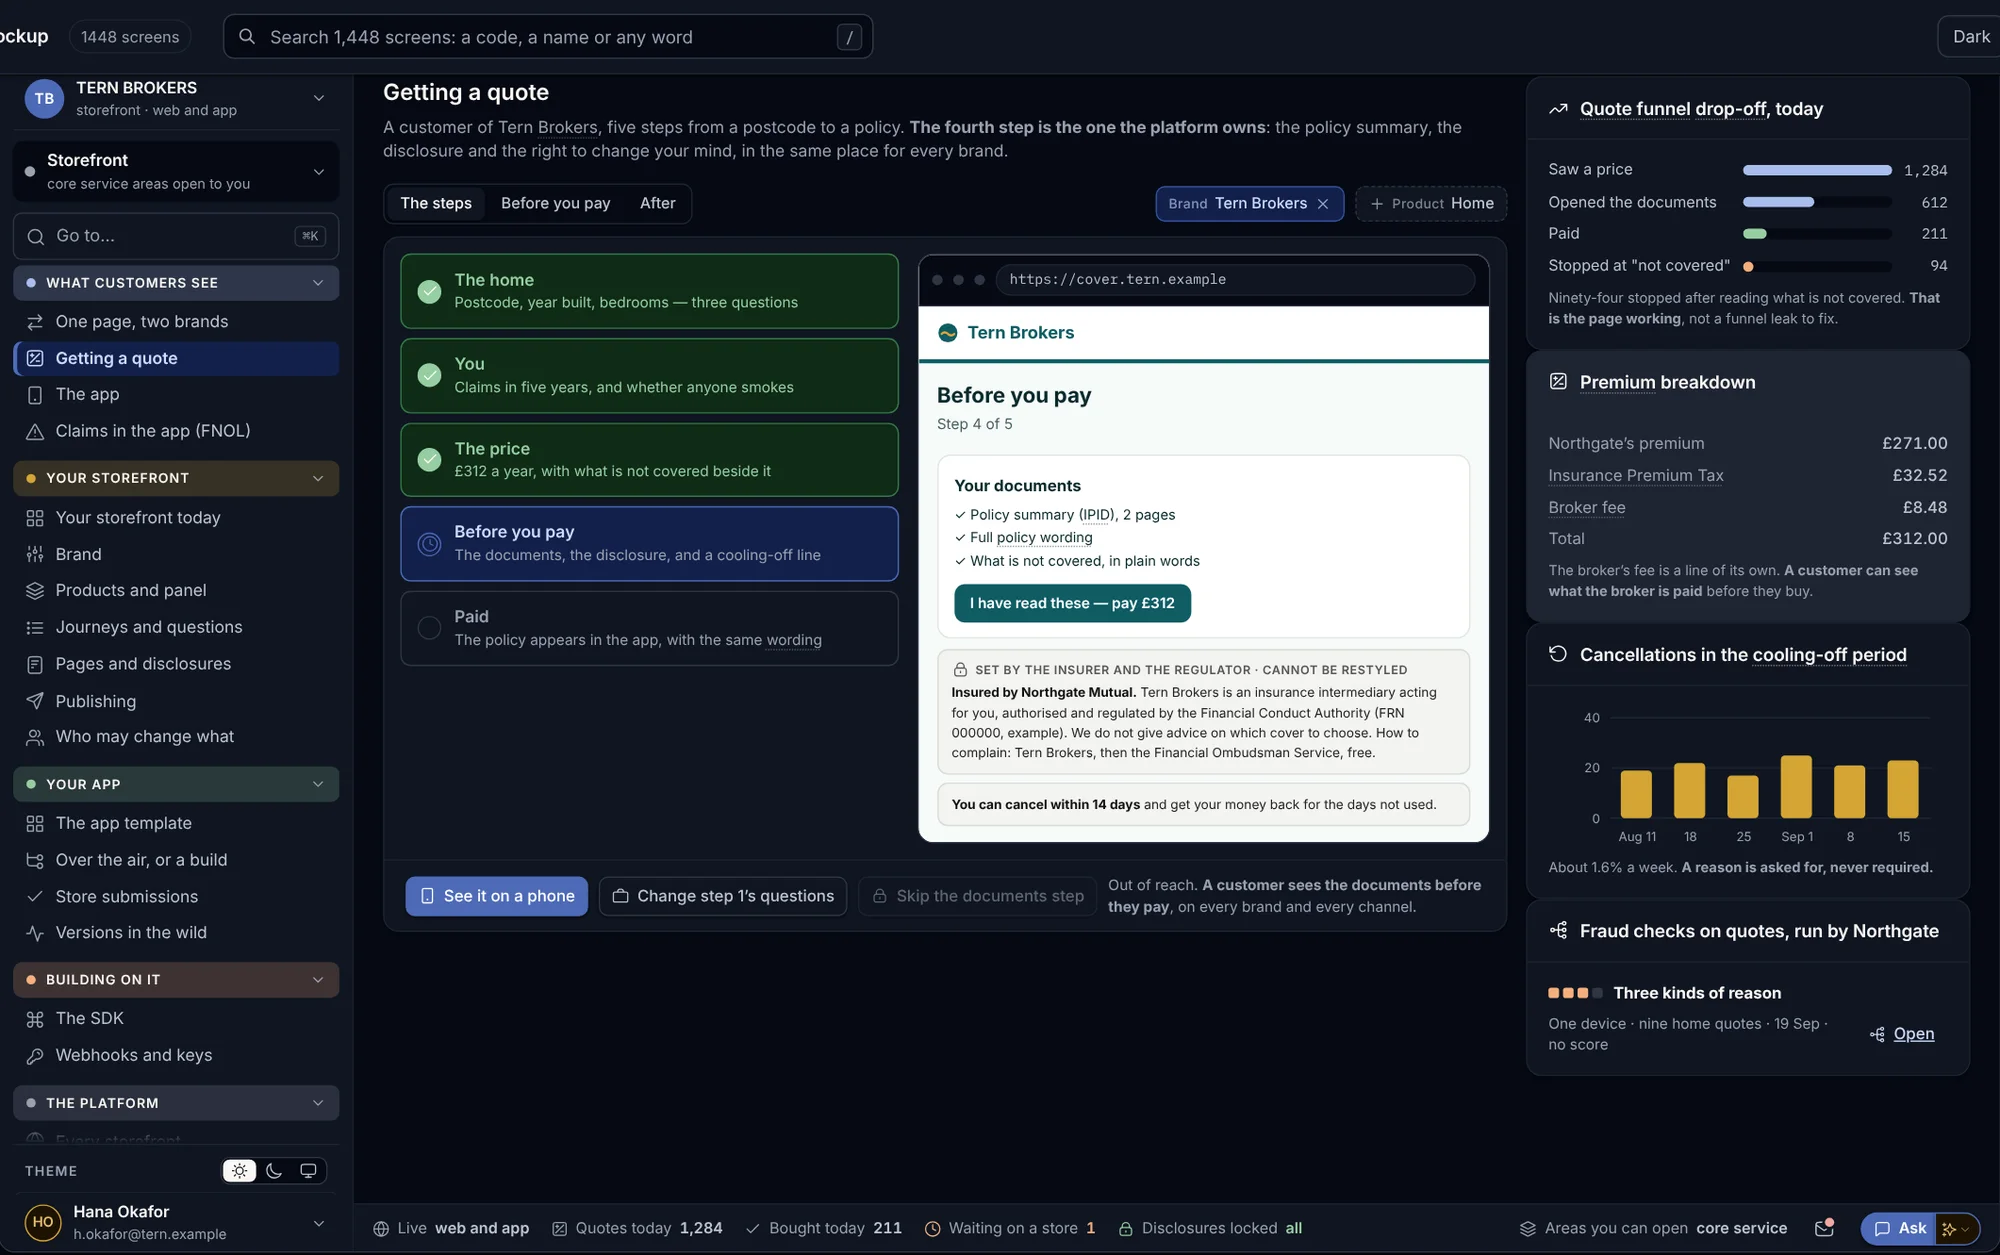
Vitrin (storefront) SDK'sı; HONESTAS teklif alma, satın alma ve hasar bildirimi süreçlerini bir brokerin veya sigortacının kendi web sitesine ve iOS ile Android uygulamalarına taşır. Marka sizindir. Müşterinin ödeme yapmadan önce görmesi gereken belgeler atlanamaz.
// sayfanıza yüklenen, web için vitrin SDK'sı
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Çevrimiçi satın alındı");
});
Birkaç satır kodla markalı teklif süreci
Test ortamı (Sandbox) erişimi bir demo ile başlar.
Gerçek bir sistemi bağlamadan önce her uç noktayı çağırabilmeniz için her ekibe örnek hasarlar, poliçeler ve kayıtlarla dolu bir test şirketi (sandbox) sunuyoruz.
Demo talep et
Neyi bağlamak istediğinizi bize söyleyin: bir hasar sistemi, bir iş ortağı, bir dijital vitrin veya denetçinizin araçları.
Test ortamı (sandbox) edinin
Kendi hasarları, çalışma odaları, retleri ve mühürlü kayıtları ile her biri tek bir iş yapan anahtarlara sahip örnek bir sigorta şirketi.
Üzerinde geliştirme yapın
Üzerinde denemeler yapabileceğiniz örnek verilerle, canlı ortamla aynı API, olaylar ve webhook'lar.
Kendi şirketinize taşıyın
AB bulutumuzda veya kendi veri merkezinizde, kendi şirketiniz için yeni anahtarlar. Kodunuz değişmez.
Geliştiriciler için.
Her şey için tek bir API mi var?
Evet. HONESTAS'taki her ekran, sistemlerinizin kullandığı aynı API üzerine, aynı yetkiler, erişim sınırları ve kayıtlarla inşa edilmiştir. HONESTAS, yapay zeka orkestrasyon platformumuz Adverant Nexus üzerinde çalışır; bu nedenle API, AB bulutumuzda ve kendi veri merkezinizde birebir aynıdır.
Anahtarlar nasıl çalışır?
Her anahtar tek bir betiğe (script) veya sisteme aittir, yalnızca verdiğiniz görevleri yapabilir, sadece seçtiğiniz birimlere erişebilir ve belirlediğiniz tarihte süresi dolar. Yaptığı her çağrı kaydedilir ve kesinti olmadan yenilenebilir.
API, hasar sistemimize veri yazabilir mi?
HONESTAS poliçe, hasar ve model sistemlerinizi okur, asla onların yerini almaz. Bir kararın geri yazılması gerektiğinde, doğrudan bir güncelleme yerine kayıt altına alınan kontrollü bir adımdan geçer.
API üzerinden retler nasıl görünür?
İnsanların gördüğü aynı kodlar (örneğin AUTHORITY_EXCEEDED veya SCOPE_REFUSED), açık bir gerekçe ve bir sonraki adımla birlikte sunulur. Bkz. neleri reddeder.
Hangi diller destekleniyor?
API, standart HTTP ve JSON tabanlıdır, bu nedenle her programlama diliyle çalışır. Vitrin SDK'sı web, iOS ve Android için; doğrulayıcı kütüphanesi ise en yaygın sunucu dilleri için sunulmaktadır.
Daha derine inin
İlk sisteminizi bağlayın.
Bir hasar dosyası mühürlendiğinde bundan haberdar olması gereken sisteminizi getirin. Sandbox ortamınızı birlikte kuralım ve ilk webhook bağlantısını beraber yapalım.