

Tilsynsmyndigheten spør om én enkelt beslutning. Dere svarer direkte fra saksloggen.
HONESTAS skriver hvert trinn i en KI-støttet beslutning én gang, idet det skjer, inn i én hendelsesstrøm. Denne strømmen tilpasses hvert regelverk dere er underlagt. Når tilsynsmyndigheten spør om én enkelt beslutning, sender dere den forseglede saksloggen på få minutter, i stedet for å rekonstruere den fra systemer som aldri har vært laget for å stemme overens.
Kravene gjelder allerede. Flere trer i kraft i 2027.
Hvert regelverk krever det samme med sine egne ord: vis hvordan denne beslutningen ble tatt, hvem som førte tilsyn med den og hvilket grunnlag den hvilte på. Et svar som må rekonstrueres fra logger, e-poster og regneark tar lang tid, og det stemmer sjelden overens med seg selv.
Kilder: Forordning (EU) 2024/1689, som endret ved forordning (EU) 2026/1744 · forordning (EU) 2022/2554 · Central Bank of Ireland.
Én hendelsesstrøm, tilpasset hvert regelverk dere er underlagt.
Hver bestemmelse er knyttet til de forseglede beslutningene som besvarer den, slik at tilsynet kan følge linjen fra artikkel til dokumentasjon.
- KI-forordningen – loggføringForordning (EU) 2024/1689, artikkel 12Automatiske logger gjennom hele systemets levetid. Hver hendelse skrives én gang, idet den skjer, og lagres utenfor deres egen installasjon.
- KI-forordningen – menneskelig kontrollForordning (EU) 2024/1689, artikkel 14 og 26Kontroll utført av personer med kompetanse og fullmakt til å gripe inn. Loggen viser hvem som førte tilsyn med hver beslutning og hva de gjorde.
- DORAforordning (EU) 2022/2554IKT-risiko, hendelser og informasjonsregisteret over IKT-leverandører, hentet fra samme hendelsesstrøm.
- Solvency IIDirektiv 2009/138/EF, artikkel 41Et effektivt styringssystem, der beslutninger er dokumentert og åpne for etterprøving.
- Central Bank of IrelandConsumer Protection Code, i kraft 24. mars 2026Rettferdig behandling av forbrukere, med dokumentasjon som viser hvordan hver beslutning om dem ble fattet.
- Lloyd'sPrinsipper for forretningsdrift ved Lloyd'sUnderwriting, skadebehandling, avsetninger og kunderesultater, dokumentert beslutning for beslutning.
Datoer for KI-forordningen som endret ved forordning (EU) 2026/1744, Digital Omnibus, kunngjort i Den europeiske unions tidende 24. juli 2026. Lloyd's-prinsippet for skadebehandling. Ikke juridisk rådgivning. Sertifisering er en sak mellom dere og revisor.
Skrevet én gang. Besvart for hvert regelverk.
Ingenting tastes inn på nytt for tilsynet. Dokumentasjonen saksbehandleren opprettet, er den samme som tilsynet leser.
Skrevet én gang
Alle inndata, KI-vurderinger, kontroller og signaturer skrives inn i én hendelsesstrøm idet det skjer. Ingenting kopieres inn i ettertid.
Tilpasset hvert regelverk
Hvert regelverk får sin egen visning av den samme strømmen, der hver artikkel er knyttet til dokumentasjonen som besvarer den.


Forseglet eksternt
Hver post forsegles med et eksternt tidsstempel og lagres utenfor deres egen installasjon. Endres ett tegn, feiler kontrollen.


Besvart på minutter
Finn beslutningen via skadenummer, polise eller dato, og send et beslutningspass med en lenke som utløper. Tilsynet sjekker det uten brukerkonto.
Dokumentasjonen, forseglingen og hvem som kontrollerte hva.
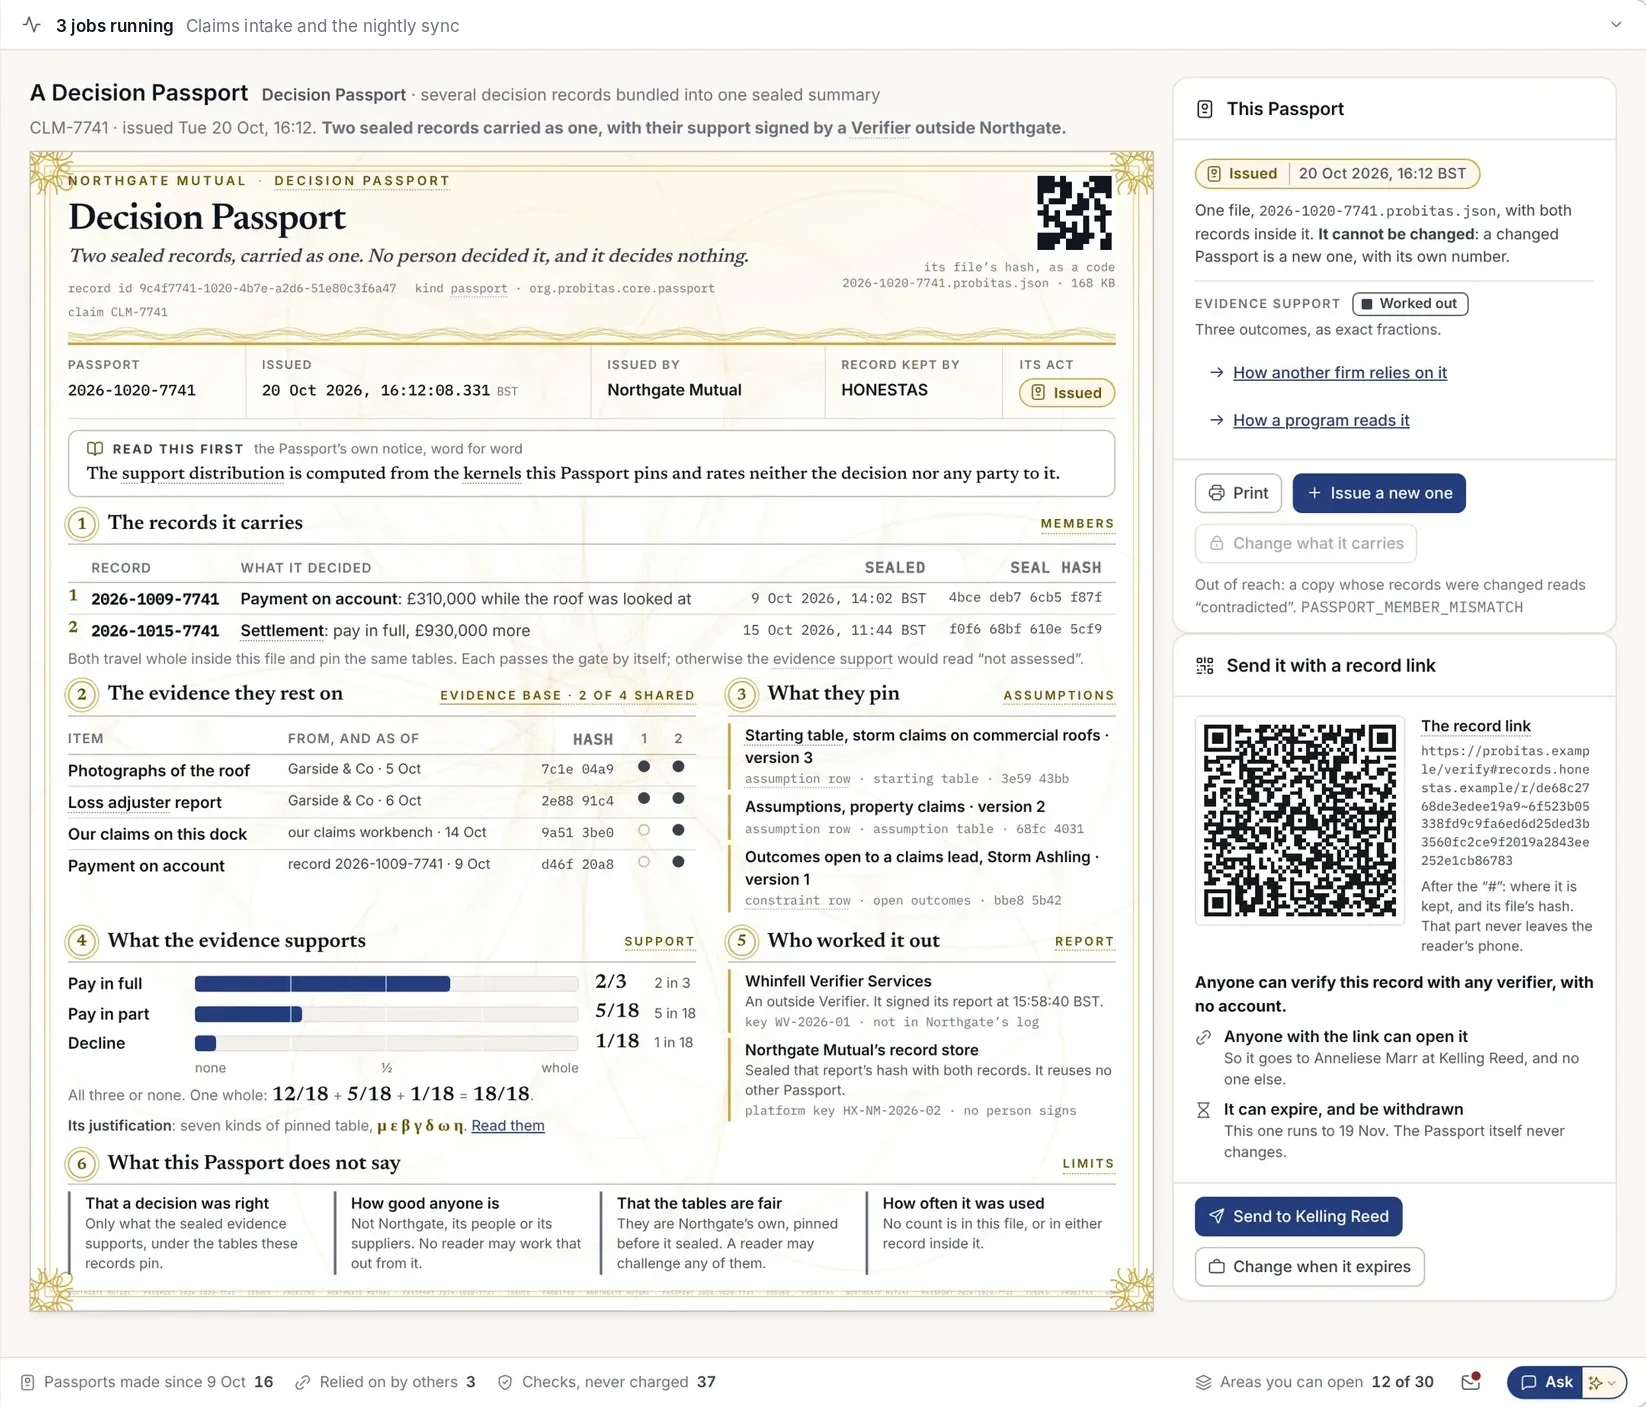
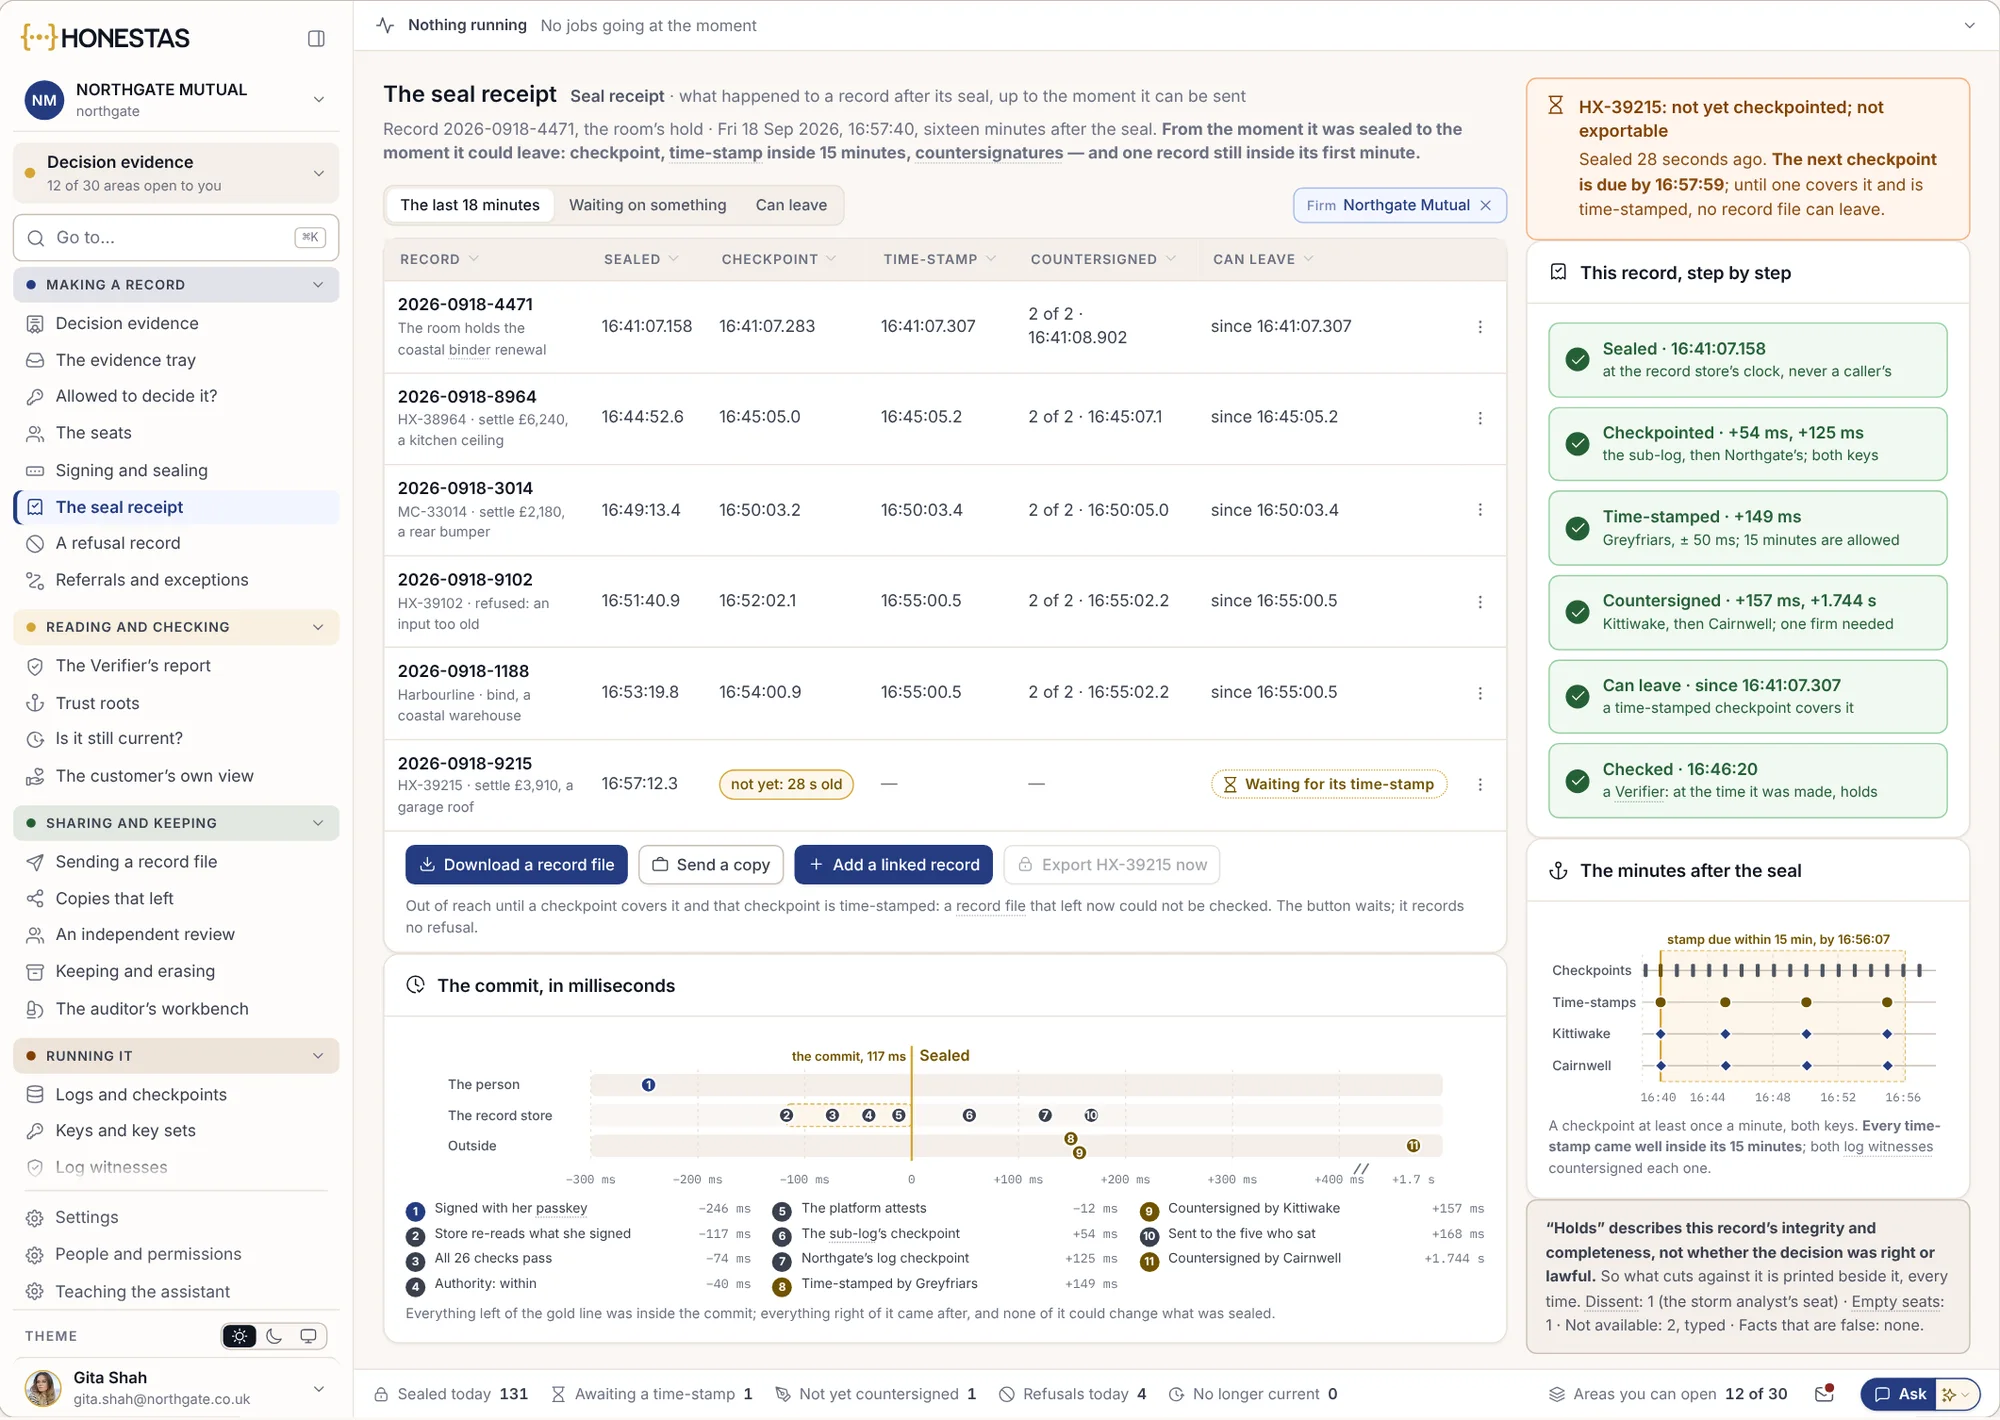
Dette er skjermbilder fra HONESTAS, vist med eksempeldata fra Northgate Mutual, et fiktivt selskap.
Én fil tilsynet kan verifisere
To forseglede skadebeslutninger samlet i én fil, med grunnlaget og tabellene de bygger på, hvem som gjorde beregningen, og hva filen ikke sier noe om.
- Kan kontrolleres av enhver kontrollør, uten brukerkonto
- Sendt med en lenke som utløper
- En endret kopi vises som motstridende
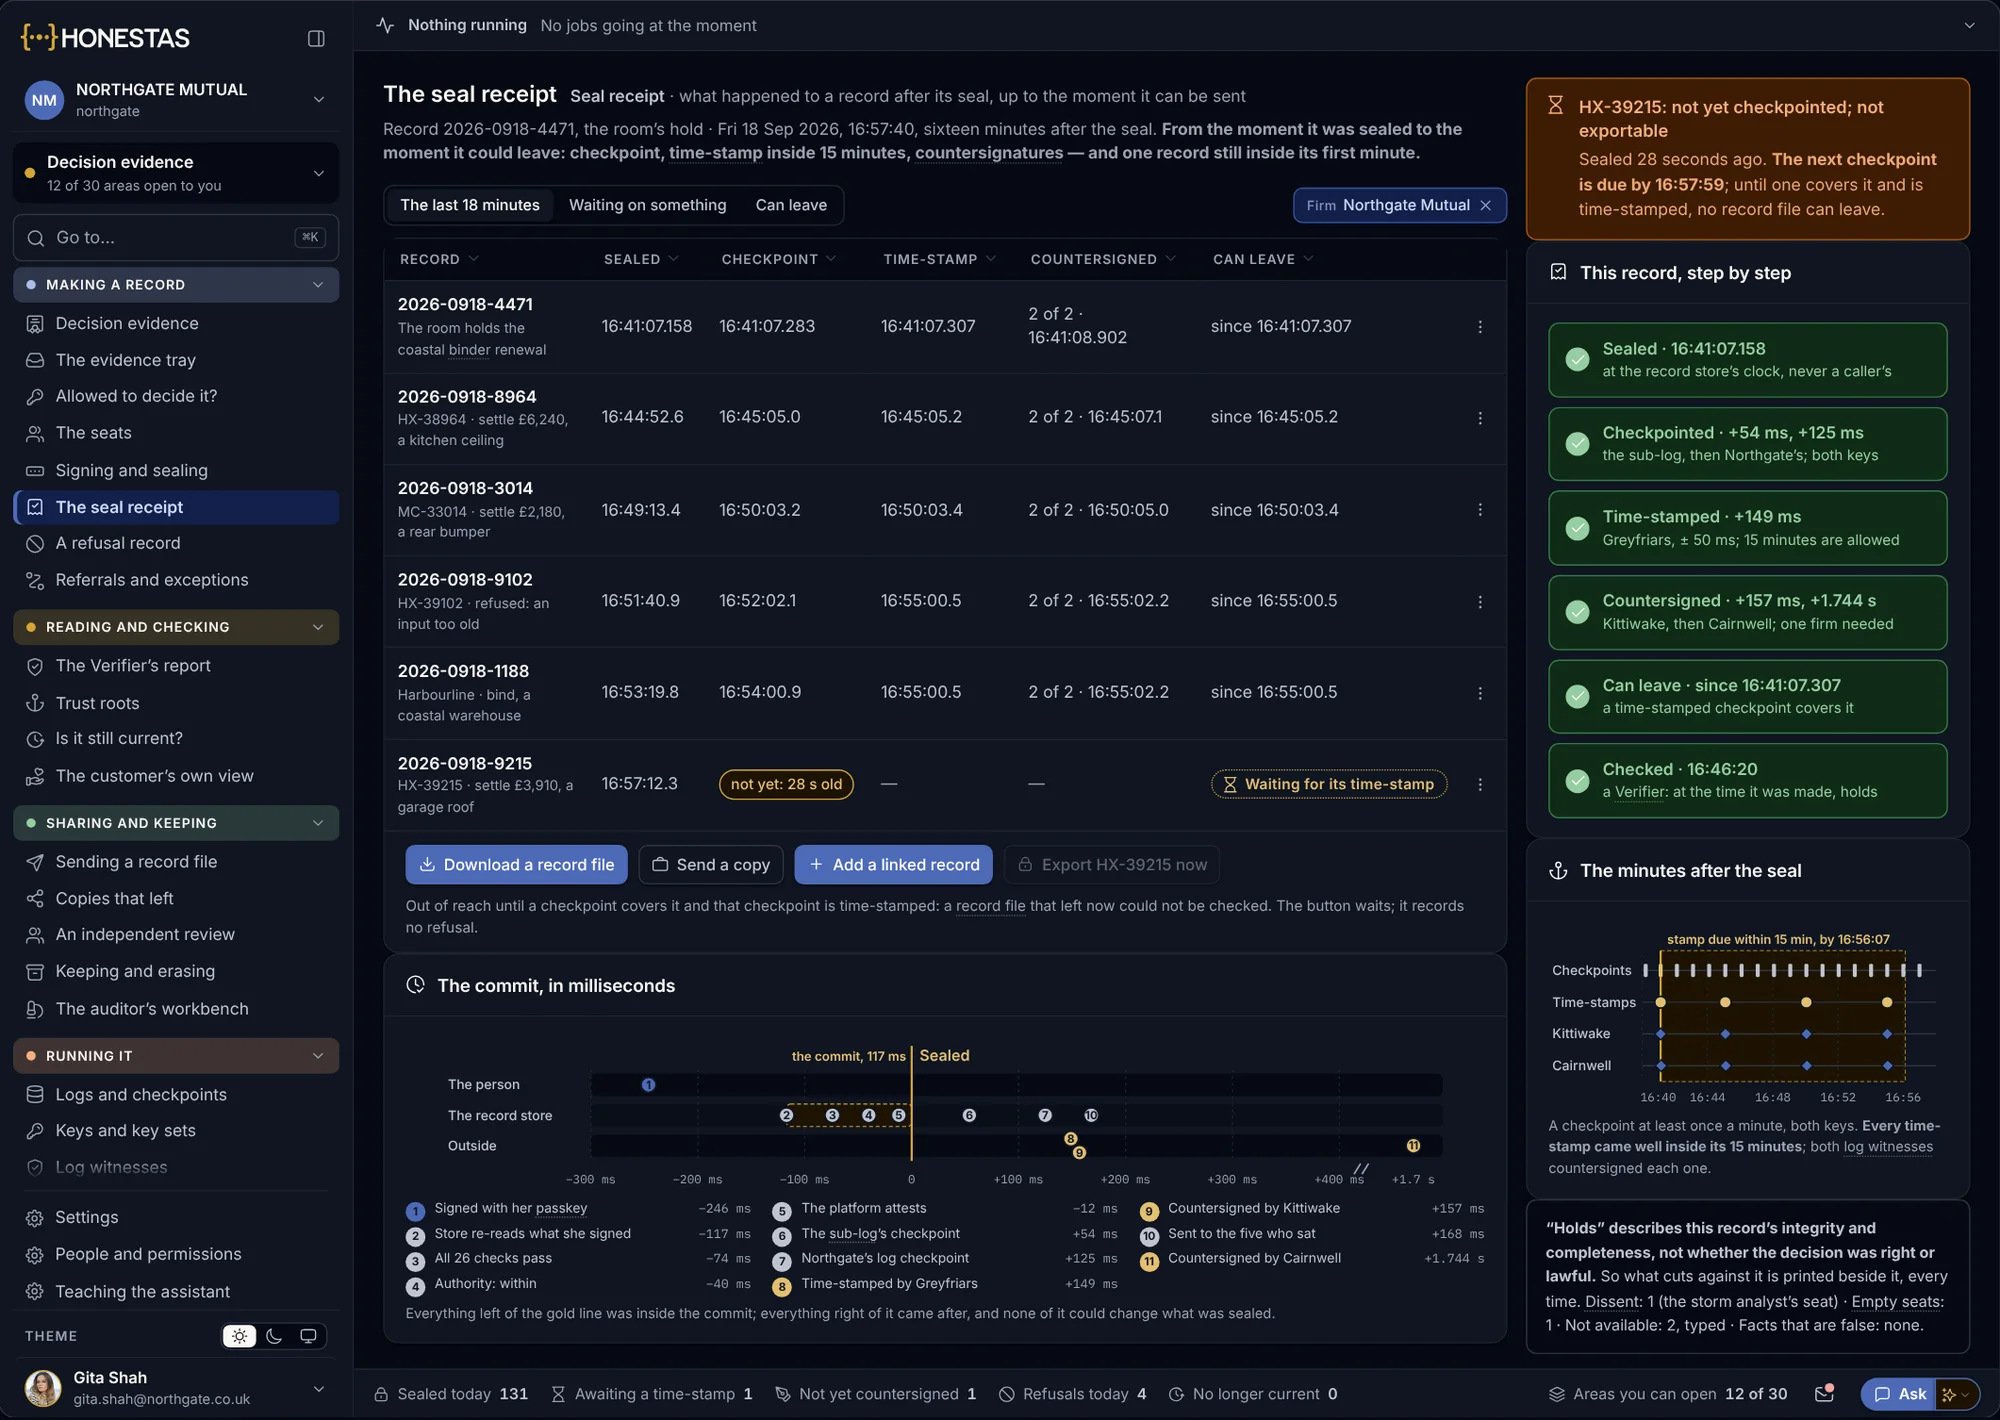
Fra forsegling til den kan sendes ut
Hver post sjekkpunktlagres, tidsstemples eksternt og kontrasigneres før den kan eksporteres som fil. En post som er under ett minutt gammel, venter.
- Tidsstempel fra utsiden av selskapet
- Kontrasignert av to eksterne vitner
- Ingenting forlater systemet før sjekkpunktet
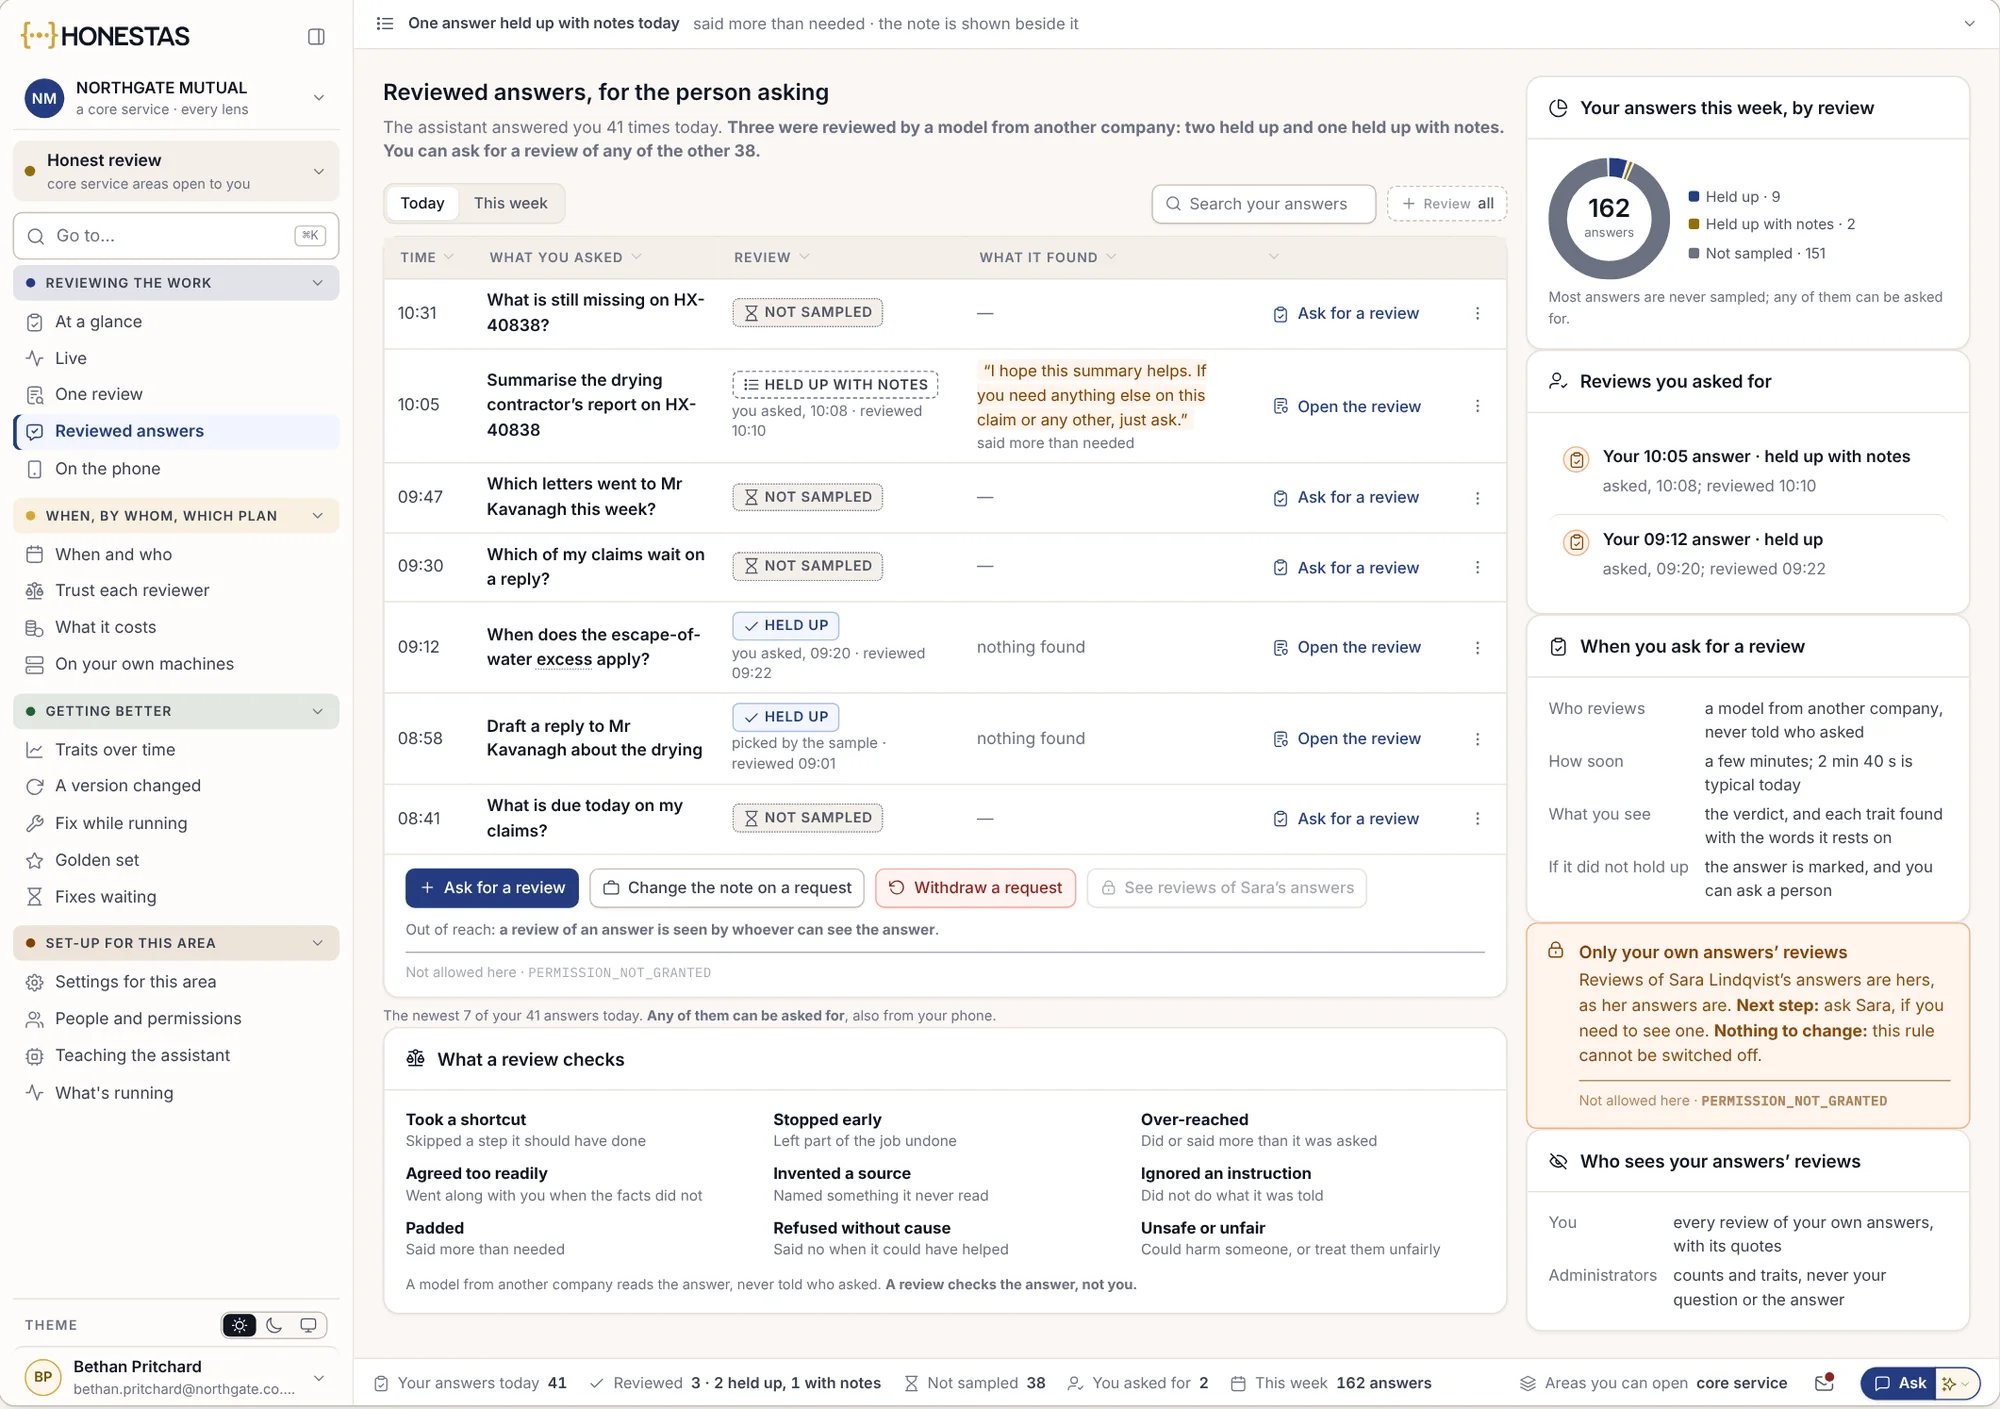
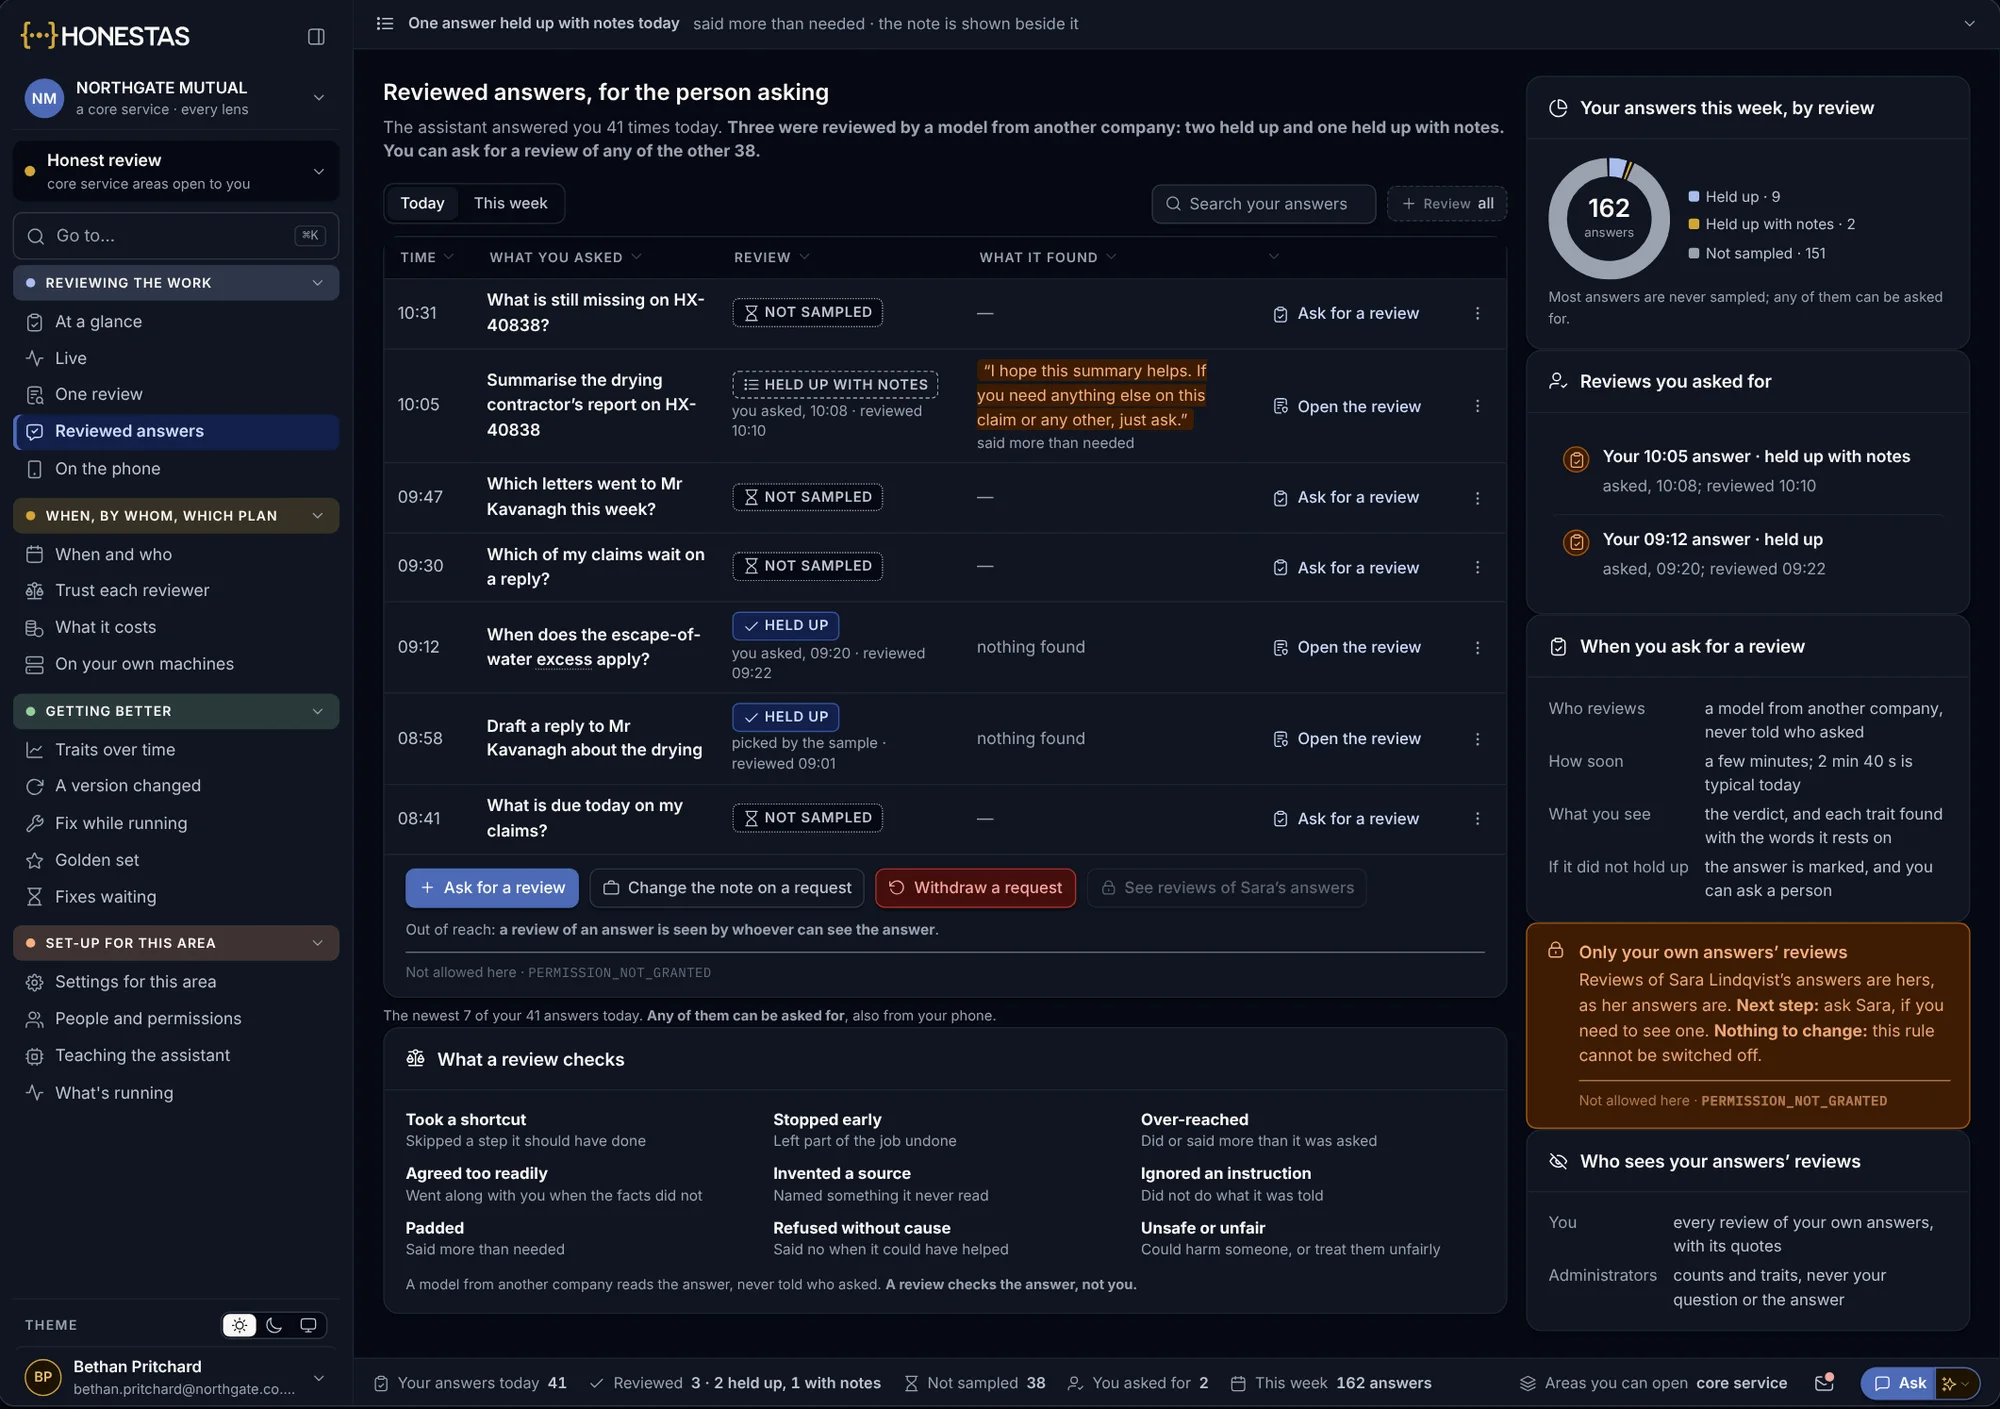
Hvilke svar som ble kontrollert
En modell fra et annet selskap kontrollerer et utvalg av assistentens svar, og alle kan be om en kontroll av sine egne. Resultatet lagres sammen med svaret.
- Godkjent, godkjent med merknad, eller ikke trukket ut
- Ethvert svar kan sendes til kontroll
- Kontroller vises kun for dem som har tilgang til svaret
Mål hvor raskt dere kan dokumentere arbeidet.
Dette er måltallene en CRO eller compliance-ansvarlig følger med på, hentet direkte fra hendelsesstrømmen og de forseglede postene.
- Svartid
- Fra et spørsmål fra tilsynet om én enkelt beslutning til den forseglede dokumentasjonen er sendt.
- Fullstendige poster
- Andelen beslutninger der KI har vært involvert, hvor posten inneholder inndata, KI-vurderinger, kontroller og signatur.
- Navngitt kontroll
- Andelen beslutninger med en navngitt person som hadde mulighet til å overstyre eller stanse dem.
- Lagringstid
- Logger og poster oppbevares så lenge hvert regelverk krever, og slettinger loggføres.
- Purringer
- Spørsmål fra tilsynet som krevde en ny henvendelse før de ble besvart.
- Omkjøring
- Forseglede poster som er gjenåpnet og kjørt på nytt med samme resultat.
- IKT-register
- IKT-leverandører i DORA-registeret deres, knyttet til beslutningene de berører.
Compliance-dokumentasjon i praksis.
Gjør HONESTAS at vi etterlever regelverket?
Det kan intet produkt gjøre. HONESTAS tar vare på dokumentasjonen hvert regelverk krever, og knytter den til den aktuelle bestemmelsen. Sertifisering og juridiske vurderinger er en sak mellom dere, revisor og rådgiverne deres.
Hvilke regelverk kan systemet vise?
KI-forordningen, DORA, Solvens II, IDD, GDPR, regelverket til Central Bank of Ireland, FCA-reglene og Lloyd's-prinsippene, samt nasjonale regler i hvert marked dere opererer i.
Kan tilsynet kontrollere en post uten tilgang til systemene våre?
Ja. Et beslutningspass er én enkelt fil som kan sjekkes i en verifikator uten brukerkonto. Dere velger hvem som får lenken og når den utløper.
Hvor lenge lagres postene?
Så lenge lagringspolicyen deres tilsier, styrt per regelverk og per dokumenttype. Selve slettingen loggføres også, slik at et hull i historikken aldri er uforklart.
Gå dypere
Ta med spørsmålet tilsynet stilte i fjor.
Vi viser dere hvordan HONESTAS ville ha besvart det, fra lovartikkelen til den forseglede posten.