

Bygg videre på protokollen. Kontroller den fra egne systemer.
Alt folk gjør i HONESTAS, kan systemene deres gjøre gjennom API-et, med de samme tilgangene, skillene og protokollene. Les og verifiser forseglede protokoller, motta hendelser fortløpende, koble til partnernes agenter og legg en tilbudsflyt på egne nettsider.
POST ‹endepunktet for verifisering›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Én protokoll, i et åpent format dere kan lese.
Hver forseglet beslutning er ett JSON-dokument, og et Decision Passport er en fil med slike. Formatet er publisert, slik at systemene deres, revisor og partnere leser det samme som oss.
- Hvem som besluttet, under hvilken fullmakt og versjon
- Hvert enkelt bevis med sitt eget fingeravtrykk
- Tabellene og vilkårene den var låst til
- Forseglingen, det eksterne tidsstempelet og kontrasignaturene
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
En forseglet skadeprotokoll, forkortet
Kontroller en protokoll uten å spørre oss.
Send filen til endepunktet for verifisering, eller kjør det publiserte verifiseringsbiblioteket på egne maskiner helt uten kall til HONESTAS. Begge gir de samme tre kjennelsene. Tilgang til sandkassen inkluderer de nøyaktige adressene og biblioteket for programmeringsspråket deres.
- holds
Hvert fingeravtrykk samsvarer med forseglingen, tidsstempelet stemmer og kontrasignaturene er på plass.
- changed
Noe i filen avviker fra det som ble forseglet. Svaret oppgir protokollen og delen, med koden
HASH_MISMATCH. - gyldig, nyere versjon
Posten er intakt, og en tabell eller et vilkår den var knyttet til, er blitt erstattet i etterkant.
// det publiserte verifiseringsbiblioteket, installert på din egen maskin
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// ingenting sendes noe sted
console.log(result.verdict);   // "holds"
Verifiseringsbiblioteket, frakoblet
Alt som skjer, i rekkefølge, fra der du slapp.
Les hendelser i rekkefølge fra siste posisjon, filtrert etter type. Hver hendelse inneholder posten den tilhører, slik at systemene dine kan hente hele posten ved behov.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹hendelses-endepunktet›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Systemene dine får beskjed i det øyeblikket en post forsegles.
Velg hendelsene for hvert endepunkt. Hver levering er signert slik at systemene dine kan stole på den, og en mislykket levering forsøkes på nytt og forklares på endepunktets egen side.
- Signert med en hemmelighet kun ditt endepunkt har
- Forsøkes på nytt, i rekkefølge, til endepunktet ditt svarer
- Hver levering viser hva som ble sendt og hva som kom tilbake
const sig = req.headers[SIGNATURE_HEADER];   // navngitt på endepunktets side
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // ditt eget system
}
Sjekk signaturen først
Partnernes agenter snakker med dine, under en skriftlig avtale.
Meglere, coverholders og reassurandører kobler sine KI-agenter til dine via den åpne Agent2Agent-protokollen. Hver kobling angir hvilken avtale den gjelder under, og hva hver part kan be om.
- Hver forespørsel er signert av agenten som sendte den
- Kun funksjonene avtalen tillater, ingenting annet
- En forespørsel utenfor avtalen blir avvist og loggført
- Hver utveksling lagres i begge selskapers arkiver
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "signert forespørsel, én nøkkel per partner"
}
Et agentkort, publisert per partner
En tilbudsreise på nettsiden din, med lovpålagt informasjon innebygd.
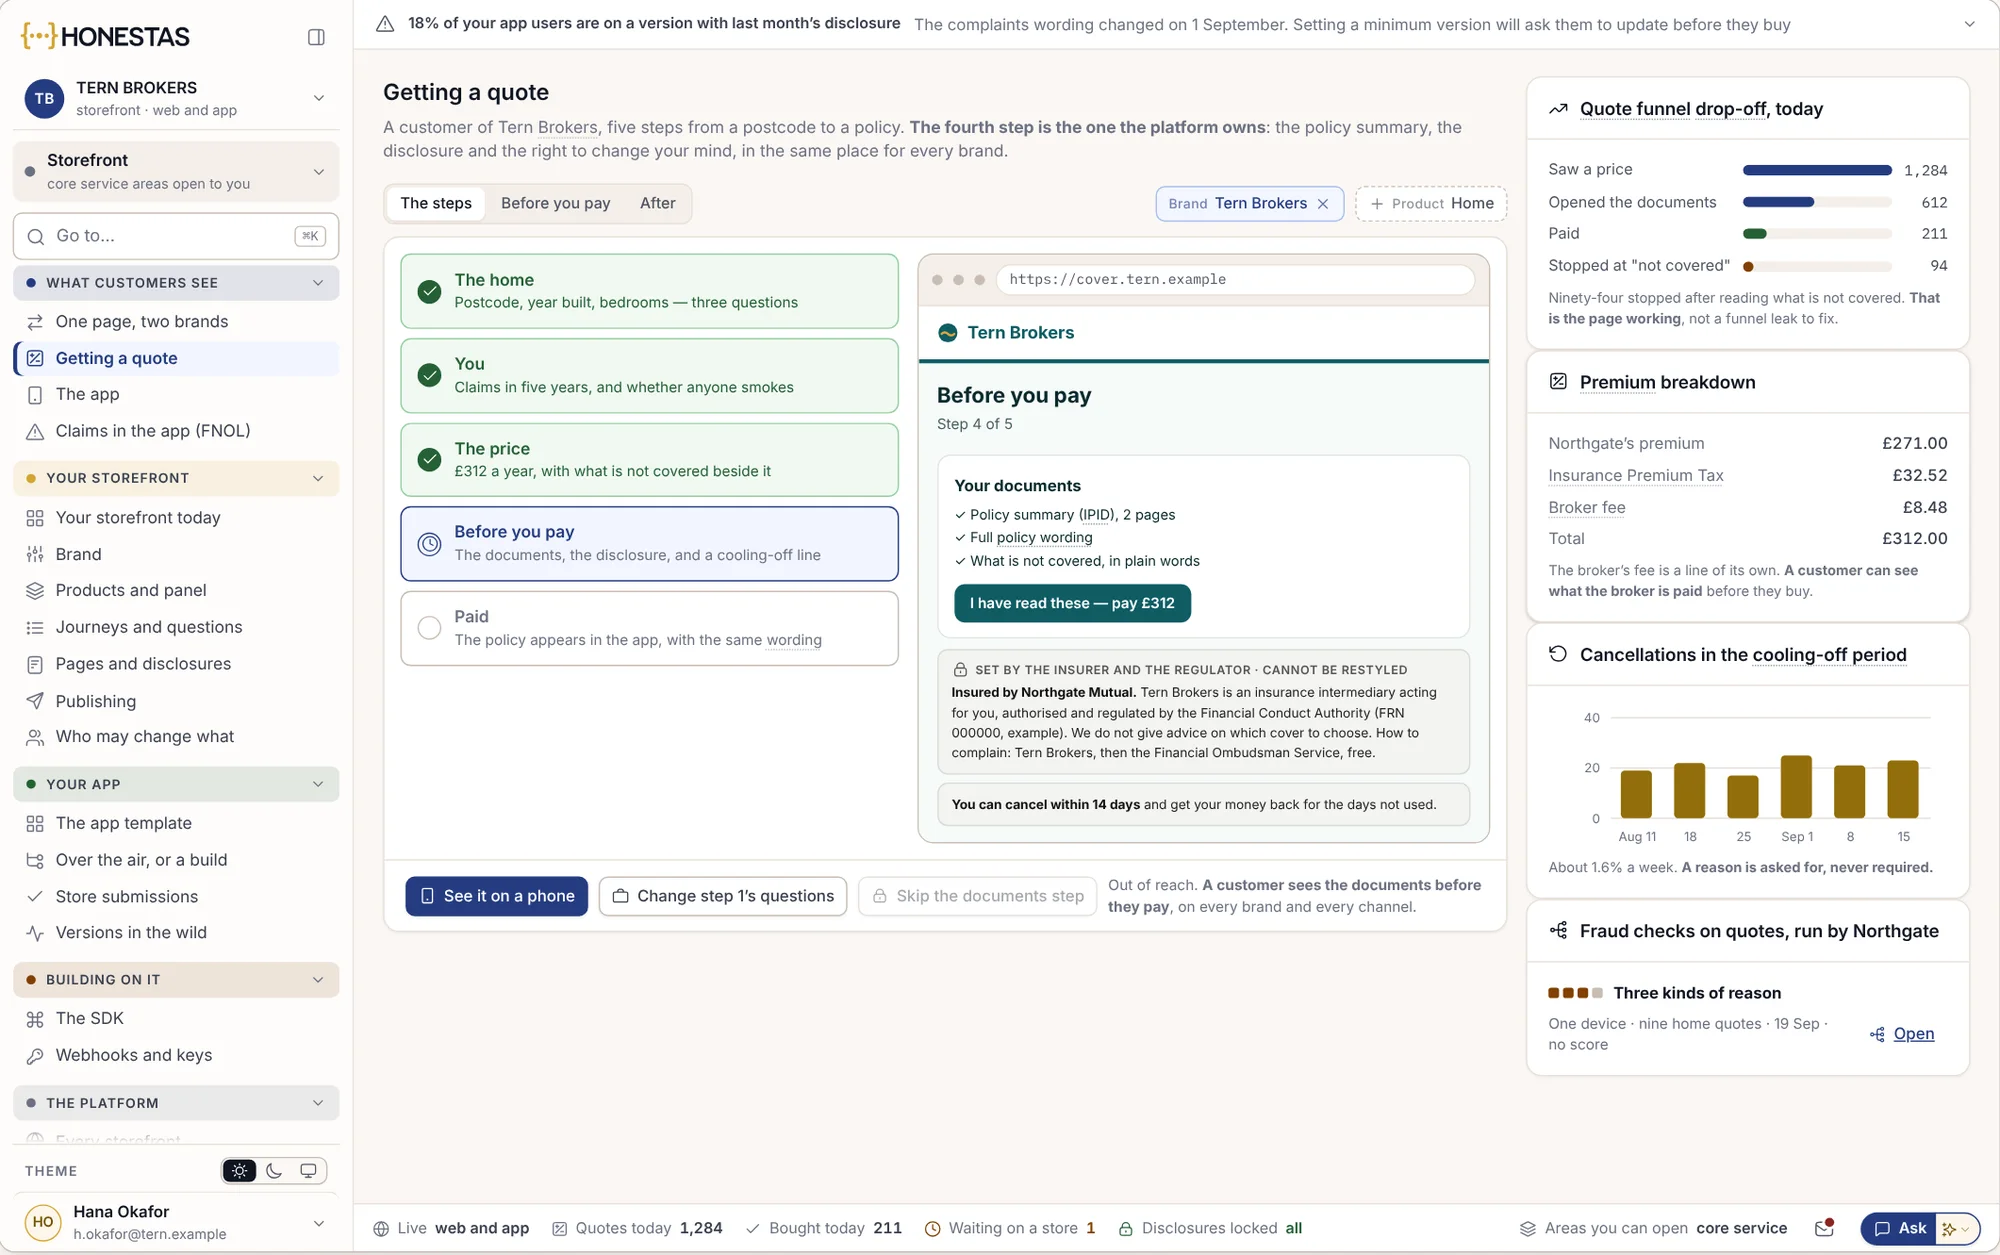
Storefront-SDK-en legger HONESTAS-reiser for tilbud, kjøp og skademelding direkte på meglerens eller forsikringsselskapets eget nettsted og i egne iOS- og Android-apper. Merkevaren er deres. Dokumentene kunden må se før betaling, kan ikke hoppes over.
// storefront-SDK-en for nett, lastet inn på siden din
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Kjøpt på nett");
});
En merkevaretilpasset tilbudsreise, på noen få linjer
Tilgang til sandkasse starter med en demo.
Vi gir hvert team et sandkasseselskap fullt av eksempeldata på skadesaker, poliser og poster, slik at dere kan kalle hvert endepunkt før dere kobler til et faktisk system.
Bestill en demo
Fortell oss hva dere vil koble til: et skadesystem, en partner, en salgsflate eller revisorens verktøy.
Få en sandkasse
Et eksempelforsikringsselskap med egne skadesaker, rom, avvisninger og forseglede poster, samt nøkler som gjør én jobb hver.
Bygg mot det
Samme API, hendelser og webhooks som i produksjon, med eksempeldata dere kan eksperimentere med.
Flytt til eget selskap
Nye nøkler for eget selskap, i vår EU-sky eller i deres eget datasenter. Koden endres ikke.
For utviklere.
Er det ett API for alt?
Ja. Hvert skjermbilde i HONESTAS er bygget på det samme API-et som systemene deres bruker, med de samme tilgangene, sperrene og postene. HONESTAS kjører på Adverant Nexus, vår plattform for KI-orkestrering, og derfor er API-et helt likt i vår EU-sky og i deres eget datasenter.
Hvordan fungerer nøkler?
Hver nøkkel tilhører ett skript eller system, kan kun utføre oppgavene du gir den, når kun enhetene du velger, og utløper på en dato du setter. Hvert kall den gjør blir loggført, og den kan roteres uten nedetid.
Kan API-et skrive til skadesystemet vårt?
HONESTAS leser polise-, skade- og modellsystemene deres og erstatter dem aldri. Når en beslutning skal skrives tilbake, skjer det gjennom et kontrollert trinn som loggføres, aldri som en direkte oppdatering.
Hvordan ser avvisninger ut gjennom API-et?
De samme kodene som brukerne ser, som AUTHORITY_EXCEEDED eller SCOPE_REFUSED, med en klar begrunnelse og neste trinn. Se hva som avvises.
Hvilke programmeringsspråk støttes?
API-et bruker ren HTTP og JSON, så alle språk fungerer. Storefront-SDK-en leveres for web, iOS og Android, og verifiseringsbiblioteket finnes for de vanligste serverspråkene.
Gå dypere
Koble til det første systemet ditt.
Ta med systemet som trenger å vite når en skadesak er forseglet. Vi setter opp sandkassen din og kobler opp den første webhooken sammen med deg.