

記録を基盤に構築する。自社システムから検証する。
HONESTAS上で人が行うすべての操作は、同じ権限、情報隔壁、記録を保ったまま、API経由で貴社のシステムからも実行できます。封印された記録の読み取りと検証、リアルタイムでのイベント受信、パートナー企業のエージェントとの連携、自社サイトへの見積もりプロセスの組み込みが可能です。
POST ‹検証エンドポイント›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}1つの記録を、判読可能なオープンフォーマットで。
封印された各意思決定は1つのJSONドキュメントであり、Decision Passportはそれらをまとめたファイルです。フォーマットは公開されているため、貴社のシステム、監査人、パートナー企業は、当社とまったく同じ内容を読み取ることができます。
- 誰が、どの権限とバージョンの下で決定したか
- 固有のフィンガープリントを持つすべての証跡
- 固定(ピン留め)された参照テーブルと約款(ワーディング)
- 封印、外部タイムスタンプ、および副署
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
封印された損害査定記録(抜粋)
当社を介さずに、記録を検証する。
検証エンドポイントにファイルを送信するか、HONESTASに一切通信を行わずに公開されている検証ライブラリを自社マシン上で実行します。どちらの方法でも、同じ3つの判定結果が得られます。サンドボックス環境にアクセスすると、正確なエンドポイントのアドレスと、ご使用の言語向けのライブラリが提供されます。
- holds
すべてのフィンガープリントが封印と一致し、タイムスタンプが検証され、副署が存在しています。
- changed
ファイル内の一部が、封印時の内容と異なっています。応答には該当する記録と箇所の名前、および次のコードが含まれます:
HASH_MISMATCH. - 有効、新バージョンあり
記録は完全な状態ですが、紐付けられていた料率表や約款文言はその後更新されています。
// ご自身のマシンにインストールされた公開検証ライブラリ
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// 外部には一切送信されません
console.log(result.verdict);   // "holds"
オフラインの検証ライブラリ
発生するすべての事象を、前回の続きから順番に。
前回の位置から順番に、種類で絞り込んでイベントを読み取ります。各イベントには所属する記録の情報が含まれているため、システムは必要な時に完全な記録を取得できます。
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹イベントエンドポイント›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}記録が封印された瞬間に、貴社のシステムへ通知されます。
エンドポイントごとに受信するイベントを選択できます。すべての配信には署名が付与されるためシステムで信頼性を確認でき、配信に失敗した場合は再試行され、その詳細がエンドポイントの専用ページに記録されます。
- 貴社のエンドポイントのみが保持するシークレットで署名
- エンドポイントが応答するまで順番に再試行
- 各配信の送信内容と応答結果を表示
const sig = req.headers[SIGNATURE_HEADER];   // エンドポイントのページで指定された名称
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // 貴社のシステム
}
最初に署名を検証
パートナーのエージェントと貴社のエージェントが、書面による合意のもとで対話します。
ブローカー、カバーホルダー、再保険会社は、オープンなAgent2Agentプロトコルを通じて各自のAIエージェントを貴社のエージェントに接続します。各リンクには、準拠する契約と双方が要求できる内容が明記されます。
- すべてのリクエストに送信元エージェントが署名
- 契約で許可されたスキルのみを実行し、それ以外は不可
- 契約外のリクエストは拒否し、その事実を記録
- 各やり取りを双方の企業の記録として保持
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "署名付きリクエスト、パートナーごとに1つのキー"
}
パートナーごとに公開されるエージェントカード
貴社サイト上の見積もりプロセスに、重要事項の説明を確実に組み込みます。
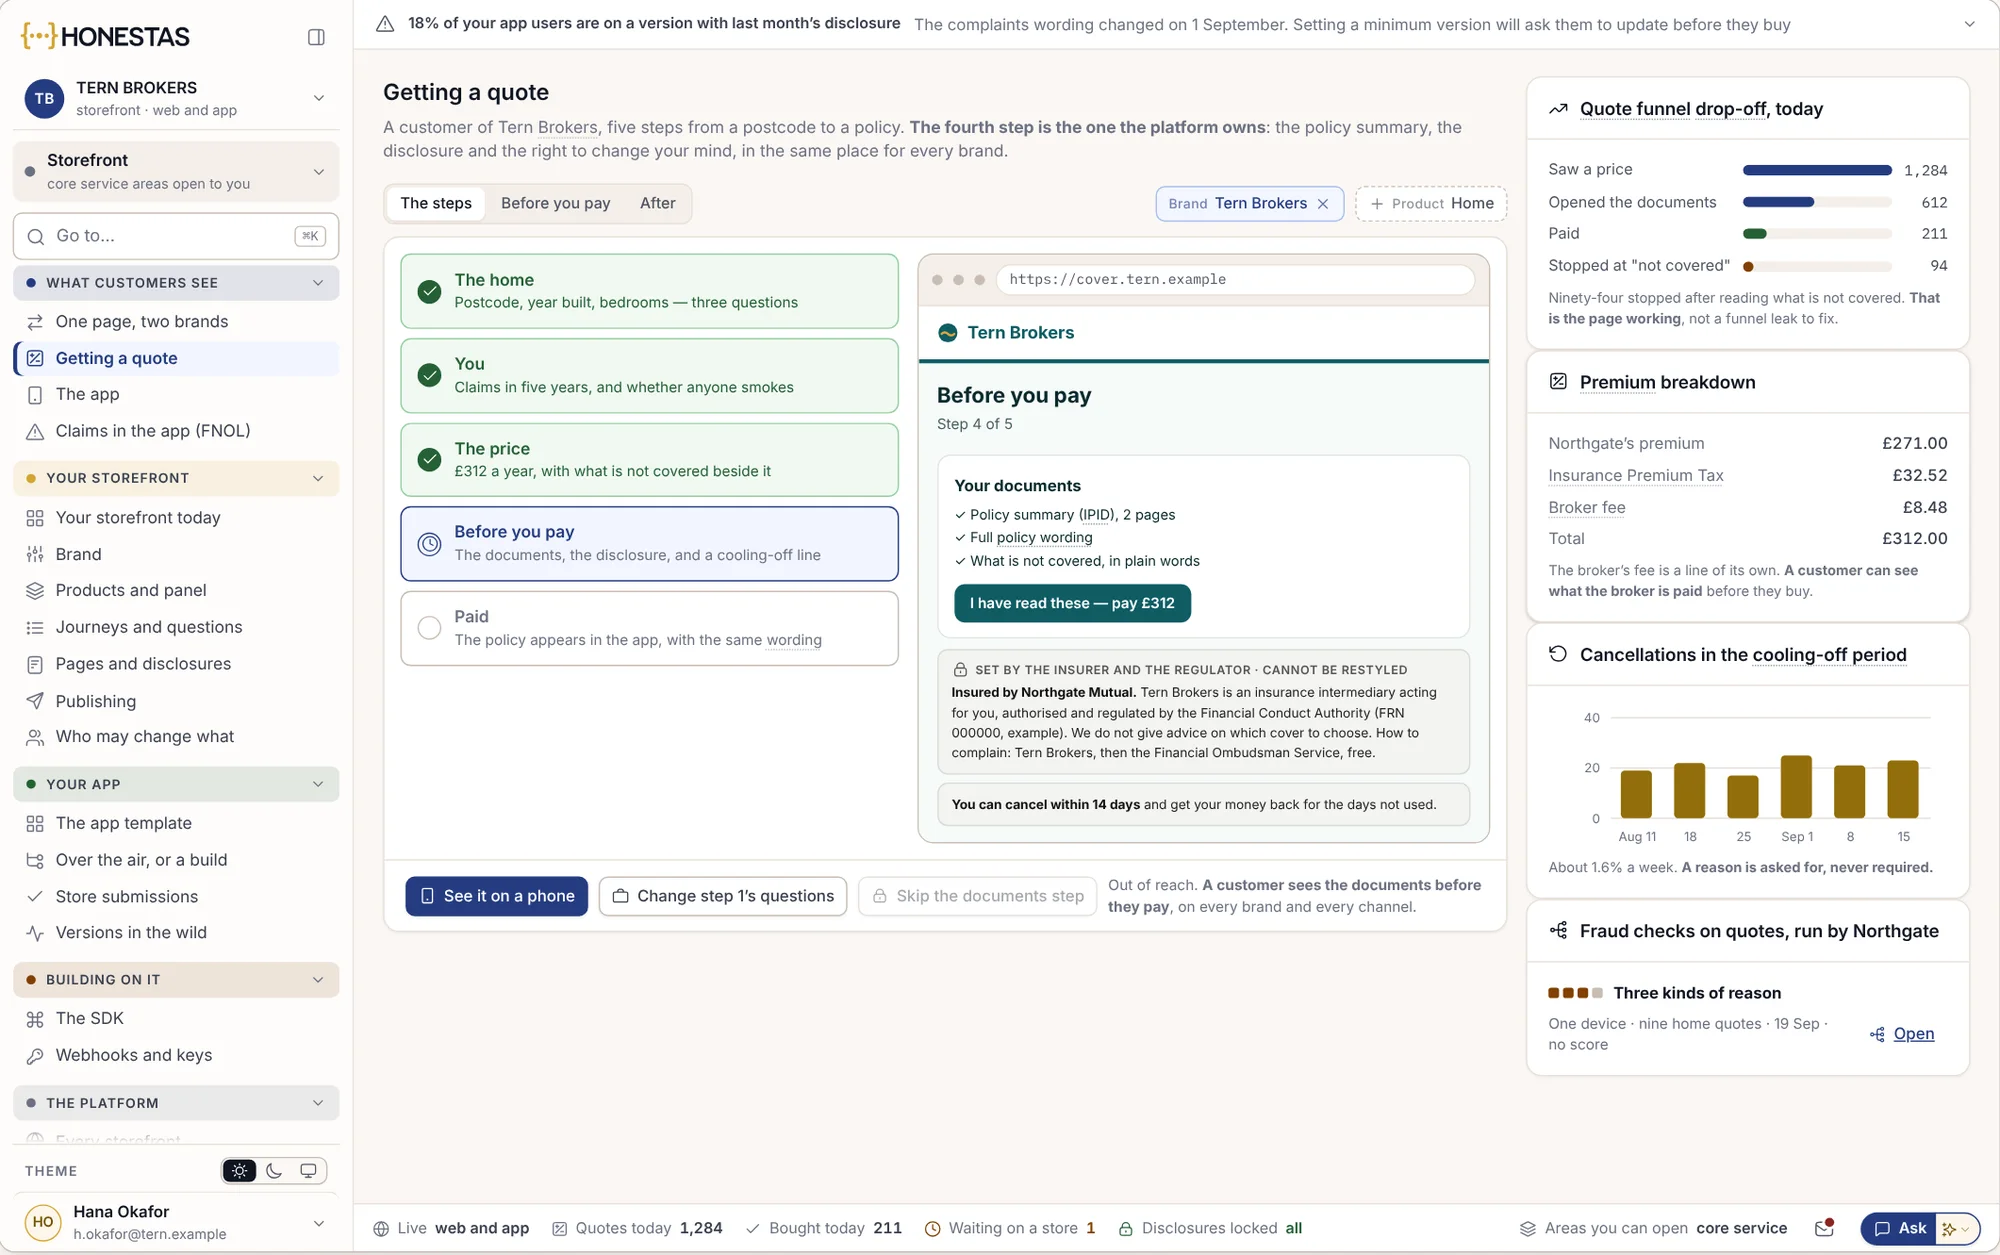
ストアフロントSDKにより、ブローカーや保険会社の自社ウェブサイトおよびiOS・Androidアプリに、HONESTASの見積もり・契約・請求プロセスを組み込めます。ブランド表示は貴社のまま維持され、顧客が支払い前に確認すべき書類をスキップできない仕組みになっています。
// ページに読み込まれたウェブ用ストアフロントSDK
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "オンライン契約");
});
数行のコードで自社ブランドの見積もりプロセスを実装
サンドボックス環境のご利用は、デモから始まります。
各チームにサンプルの保険金請求、保険証券、記録が揃ったサンドボックス用の仮想企業環境を提供しますので、本番システムを接続する前にすべてのエンドポイントをお試しいただけます。
デモを予約
接続したい対象(損害サービスシステム、パートナー、ストアフロント、または監査人のツール)をお知らせください。
サンドボックスを取得
独自の保険金請求、ルーム、拒否履歴、封印済み記録、および単一用途のキーを備えたサンプル保険会社環境。
開発とテスト
本番環境と同じAPI、イベント、Webhookを、自由にテストできるサンプルデータとともに提供。
自社環境への移行
当社のEUクラウドまたは貴社データセンター内の本番環境向けに新しいキーを発行。コードの変更は不要です。
開発者向け情報。
すべてに対応する単一のAPIがありますか?
はい。HONESTASのすべての画面は、貴社のシステムが使用するのと同じAPI上に構築されており、同じ権限、分離壁、記録の仕組みが適用されます。HONESTASは当社のAIオーケストレーションプラットフォームであるAdverant Nexus上で動作するため、当社のEUクラウドでも貴社のデータセンターでもAPIは同一です。
キーはどのように機能しますか?
各キーは1つのスクリプトまたはシステムに紐付けられ、付与されたタスクのみを実行し、選択された部門のみにアクセスでき、設定された期日に失効します。すべての呼び出しが記録され、ダウンタイムなしでローテーションが可能です。
APIから自社の損害サービスシステムに書き込みはできますか?
HONESTASは貴社の契約管理、損害サービス、モデルの各システムからデータを読み取りますが、それらを置き換えることは決してありません。判断結果を書き戻す必要がある場合は、直接更新するのではなく、記録が残る確認ステップを経由します。
API経由では、拒否はどのように見えますか?
画面上で人が見るのと同じコード(AUTHORITY_EXCEEDED や SCOPE_REFUSED など)に加え、平易な理由と次のステップが返されます。詳細は 拒否されるケース.
どのプログラミング言語に対応していますか?
APIは標準的なHTTPとJSONを使用するため、どの言語でも利用可能です。ストアフロントSDKはWeb、iOS、Android向けに、検証ライブラリは主要なサーバー言語向けに提供されています。
詳しく見る
最初のシステムを接続する。
クレームの封印タイミングを検知したいシステムをお持ちください。サンドボックスを構築し、最初のWebhookの接続まで一緒に進めます。