

Bygg vidare på akten. Kontrollera den från era egna system.
Allt användare gör i HONESTAS kan era system göra via API:et, med samma behörigheter, spärrar och akter. Läs och verifiera förseglade akter, ta emot händelser i realtid, koppla ihop era partners agenter och lägg en offertflödesresa på er egen webbplats.
POST ‹verifierings-endpointen›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}En akt, i ett öppet format som ni kan läsa.
Varje förseglat beslut är ett JSON-dokument, och ett Decision Passport är en fil med sådana dokument. Formatet är publicerat, så era system, er revisor och era partners läser exakt samma sak som vi.
- Vem som fattade beslutet, med vilken fullmakt och i vilken version
- Varje underlag med sitt eget fingeravtryck
- De tabeller och försäkringsvillkor som beslutet låstes mot
- Förseglingen, den externa tidsstämpeln och kontrasigneringarna
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
En förseglad skadeakt, förkortad
Kontrollera en akt utan att fråga oss.
Skicka filen till verifierings-endpointen, eller kör det publicerade verifieringsbiblioteket på era egna servrar helt utan anrop till HONESTAS. Båda ger samma tre utfall. Med tillgång till sandbox får ni de exakta adresserna och biblioteket för ert programmeringsspråk.
- holds
Varje fingeravtryck matchar sin försegling, tidsstämpeln stämmer och kontrasigneringarna finns på plats.
- changed
Något i filen avviker från det som förseglades. Svaret anger vilken akt och vilken del det gäller, med koden
HASH_MISMATCH. - håller, nyare version
Posten är intakt, och en tabell eller ett försäkringsvillkor som den var knuten till har ersatts sedan dess.
// det publicerade verifieringsbiblioteket, installerat på er egen maskin
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// inget skickas någonstans
console.log(result.verdict);   // "holds"
Verifieringsbiblioteket, offline
Allt som händer, i rätt ordning, från där ni slutade.
Läs händelser i ordning från er senaste position, filtrerade efter typ. Varje händelse bär med sig posten den tillhör, så att era system kan hämta hela posten när det behövs.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹händelse-endpointen›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Era system får besked i samma ögonblick som en post förseglas.
Välj händelser för varje endpoint. Varje leverans signeras så att era system kan lita på den, och en misslyckad leverans försöks på nytt och förklaras på endpointens egen sida.
- Signerad med en hemlig nyckel som bara er endpoint har
- Nytt försök görs, i ordning, tills er endpoint svarar
- Varje leverans visar vad som skickades och vad som kom tillbaka
const sig = req.headers[SIGNATURE_HEADER];   // namngiven på endpointens sida
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // ert eget system
}
Kontrollera signaturen först
Era partners agenter pratar med era, under ett skriftligt avtal.
Förmedlare, coverholders och återförsäkrare kopplar sina AI-agenter till era via det öppna protokollet Agent2Agent. Varje länk anger vilket avtal den lyder under och vad respektive part får efterfråga.
- Varje förfrågan signeras av den agent som skickade den
- Endast de färdigheter som avtalet tillåter, inget annat
- En förfrågan utanför avtalet nekas och dokumenteras
- Varje utbyte sparas i båda bolagens register
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "signed request, one key per partner"
}
Ett agentkort, publicerat per partner
Ett offertflöde på er webbplats, med förköpsinformationen inbyggd.
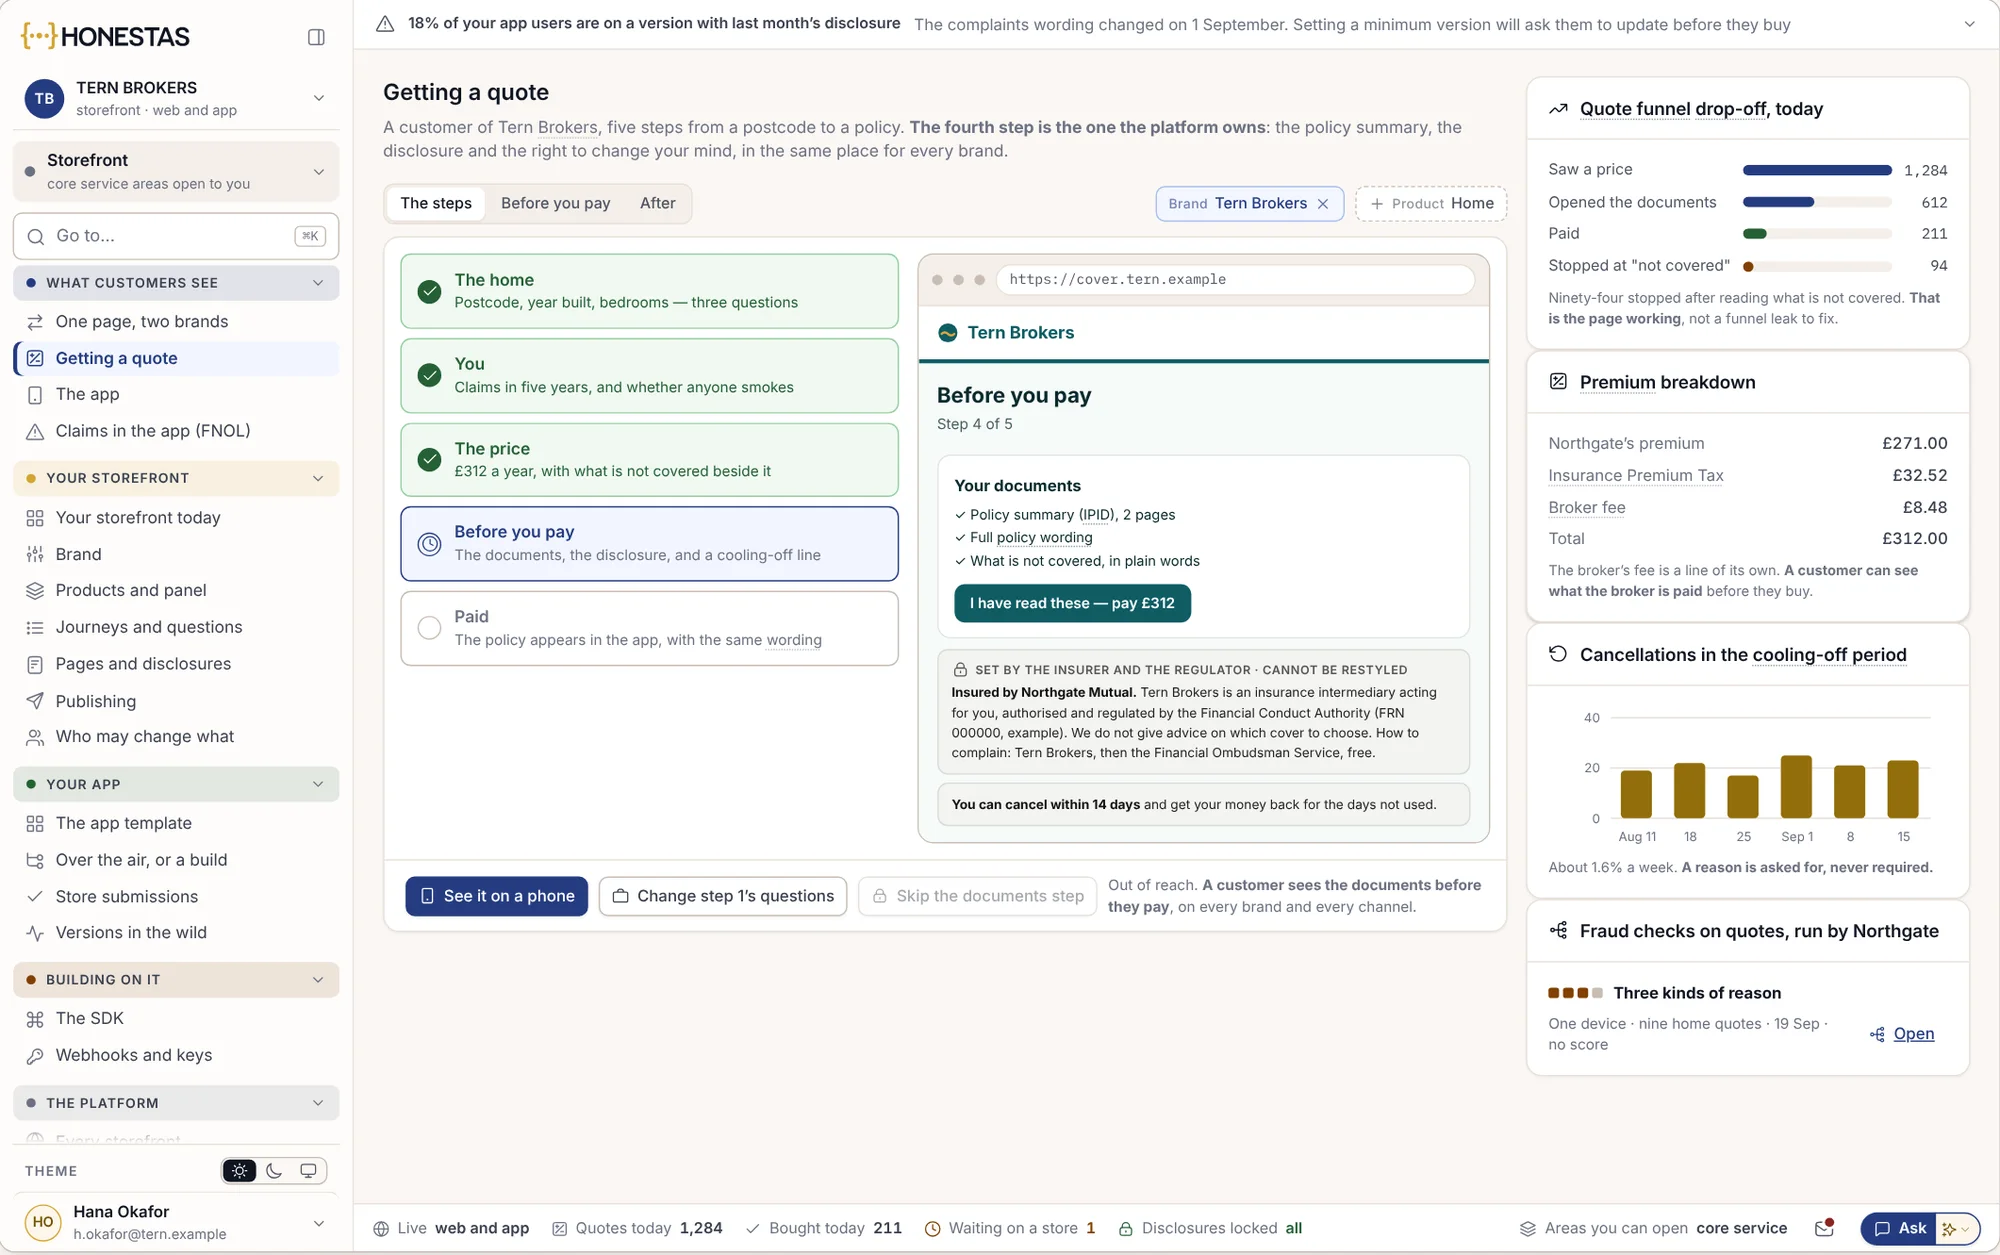
Storefront-SDK:et lägger in HONESTAS flöden för offert, köp och skadeanmälan på en förmedlares eller ett försäkringsbolags egen webbplats samt i deras egna iOS- och Android-appar. Varumärket är ert. De dokument en kund måste se före betalning går inte att hoppa över.
// storefront-SDK:et för webben, inläst på er sida
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Bought online");
});
Ett offertflöde under eget varumärke, på några få rader
Tillgång till sandlådan börjar med en demo.
Vi ger varje team ett sandlådebolag fullt med exempelskador, försäkringsbrev och poster, så att ni kan anropa varje endpoint innan ni kopplar in ett skarpt system.
Boka en demo
Berätta vad ni vill ansluta: ett skadesystem, en partner, en kundportal eller er revisors verktyg.
Få en sandlåda
Ett exempelförsäkringsbolag med egna skador, rum, avvisningar och förseglade poster, samt nycklar som har en enda uppgift var.
Bygg mot den
Samma API, händelser och webhooks som i produktion, med exempeldata ni kan testa gränserna med.
Flytta till ert bolag
Nya nycklar för ert eget bolag, i vårt EU-moln eller i ert eget datacenter. Er kod behöver inte ändras.
För utvecklare.
Finns det ett enda API för allt?
Ja. Varje vy i HONESTAS bygger på samma API som era system använder, med samma behörigheter, vattentäta skott och poster. HONESTAS körs på Adverant Nexus, vår plattform för AI-orkestrering, vilket gör att API:et är detsamma i vårt EU-moln som i ert eget datacenter.
Hur fungerar nycklar?
Varje nyckel tillhör ett skript eller system, får bara utföra de uppgifter ni ger den, når bara de enheter ni väljer och slutar gälla på ett datum ni anger. Varje anrop den gör registreras, och den kan roteras utan driftstopp.
Kan API:et skriva till vårt skadesystem?
HONESTAS läser era försäkrings-, skade- och modellsystem och ersätter dem aldrig. När ett beslut behöver skrivas tillbaka går det via ett kontrollerat steg som dokumenteras, aldrig som en direkt uppdatering.
Hur ser avvisningar ut via API:et?
Samma koder som användarna ser, såsom AUTHORITY_EXCEEDED eller SCOPE_REFUSED, med en tydlig orsak och nästa steg. Se vad det avvisar.
Vilka språk stöds?
API:et är vanlig HTTP och JSON, så vilket programmeringsspråk som helst fungerar. Storefront-SDK:et finns för webb, iOS och Android, och verifieringsbiblioteket finns för de vanligaste serverspråken.
Fördjupa dig
Anslut ert första system.
Ta med det system som behöver veta när en skada har förseglats. Vi sätter upp er sandlådemiljö och kopplar in den första webhooken tillsammans med er.