

Byg videre på protokollen. Kontrollér den fra jeres egne systemer.
Alt, hvad medarbejdere gør i HONESTAS, kan jeres systemer gøre via API'et med de samme rettigheder, skodder og protokoller. Læs og verificér forseglede protokoller, modtag hændelser i realtid, tilkobl jeres partneres agenter, og læg et tilbudsforløb ind på jeres eget website.
POST ‹verificerings-endpointet›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}Én protokol, i et åbent format, I kan læse.
Hver forseglet beslutning er ét JSON-dokument, og et Decision Passport er en fil bestående af dem. Formatet er offentligt tilgængeligt, så jeres systemer, jeres revisor og jeres partnere læser præcis det samme, som vi gør.
- Hvem der traf beslutningen, under hvilken fuldmagt og version
- Hvert enkelt bevis med sit eget digitale fingeraftryk
- De tabeller og forsikringsbetingelser, den var låst til
- Forseglingen, det eksterne tidsstempel og medunderskrifterne
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
En forseglet skadeprotokol, forkortet
Kontrollér en protokol uden at spørge os.
Send filen til verificerings-endpointet, eller kør det offentliggjorte verificeringsbibliotek på jeres egne servere helt uden kald til HONESTAS. Begge metoder giver de samme tre udfald. Sandbox-adgang indeholder de præcise adresser og biblioteket til jeres programmeringssprog.
- holds
Hvert fingeraftryk svarer til forseglingen, tidsstemplet stemmer, og medunderskrifterne er til stede.
- changed
Noget i filen afviger fra det, der blev forseglet. Svaret angiver protokollen og den berørte del med koden
HASH_MISMATCH. - holder, nyere version
Registreringen er intakt, og en tabel eller policeformulering, som den var knyttet til, er blevet udskiftet siden.
// det udgivne verificeringsbibliotek, installeret på jeres egen maskine
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// intet sendes nogen steder hen
console.log(result.verdict);   // "holds"
Verificeringsbiblioteket, offline
Alt, hvad der sker, i rækkefølge, fra hvor I slap.
Læs hændelser i rækkefølge fra jeres seneste position, filtreret efter type. Hver hændelse indeholder den registrering, den hører til, så jeres systemer kan hente hele registreringen, når de har brug for den.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹hændelses-endpointet›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Jeres systemer får besked i samme øjeblik en registrering forsegles.
Vælg hændelserne for hvert endpoint. Hver levering er signeret, så jeres systemer kan stole på den, og en mislykket levering forsøges igen og forklares på endpointets egen side.
- Signeret med en hemmelighed, som kun jeres endpoint har
- Forsøges igen, i rækkefølge, indtil jeres endpoint svarer
- Hver levering viser, hvad der blev sendt, og hvad der kom retur
const sig = req.headers[SIGNATURE_HEADER];   // angivet på endpointets side
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // jeres eget system
}
Kontrollér signaturen først
Jeres partneres agenter taler med jeres, i henhold til en skriftlig aftale.
Mæglere, coverholders og genforsikringsselskaber forbinder deres AI-agenter til jeres via den åbne Agent2Agent-protokol. Hver forbindelse angiver den aftale, den fungerer under, og hvad hver part må forespørge om.
- Hver forespørgsel er signeret af den agent, der sendte den
- Kun de funktioner, aftalen tillader, intet andet
- En forespørgsel uden for aftalen afvises og registreres
- Hver udveksling gemmes i begge virksomheders registreringer
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "signed request, one key per partner"
}
Et agentkort, udgivet pr. partner
Et tilbudsforløb på jeres hjemmeside, med den lovpligtige information låst fast.
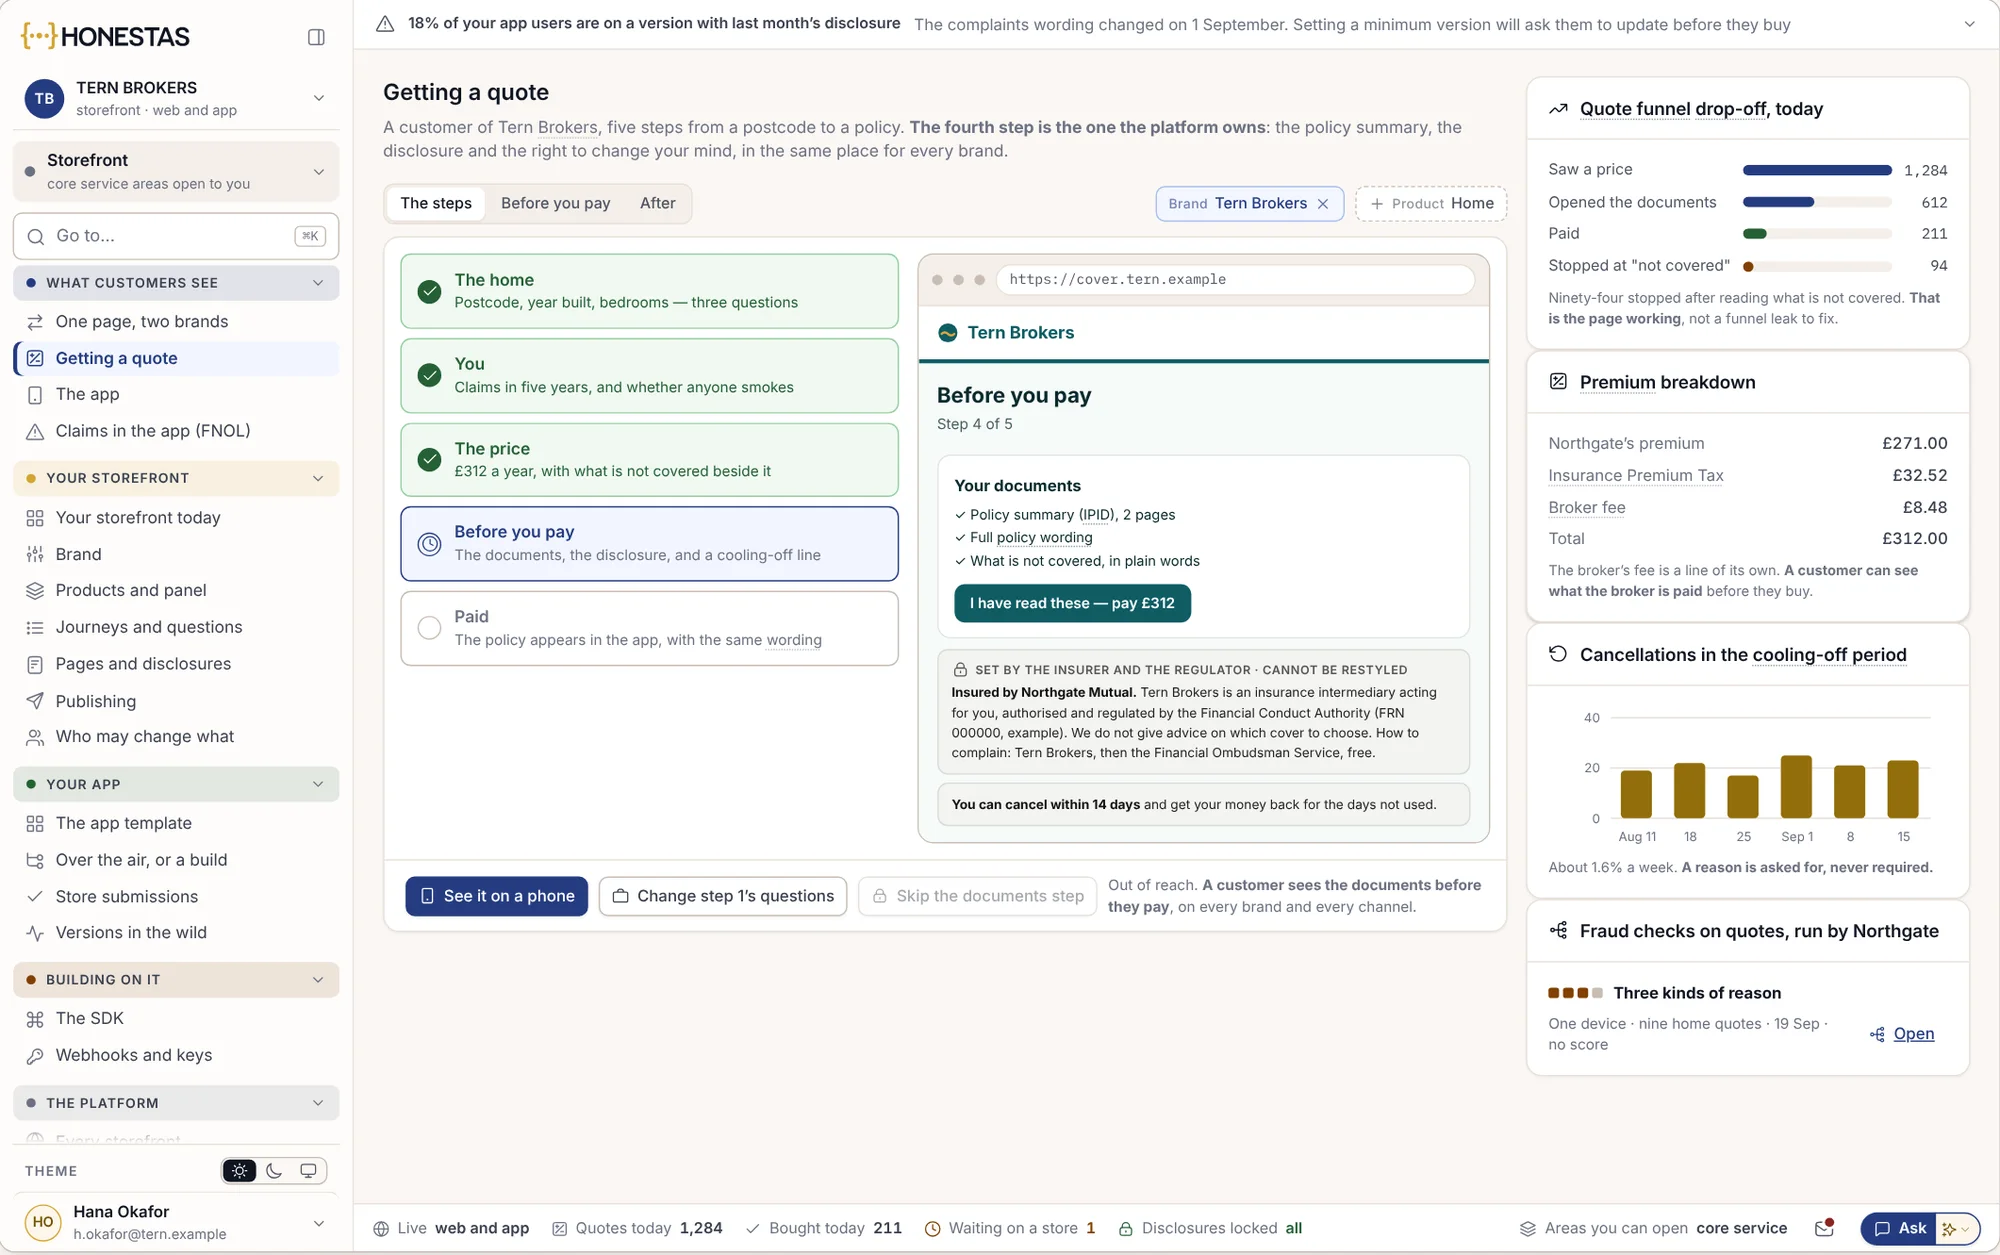
Storefront-SDK'et lægger tilbuds-, købs- og skadeforløb fra HONESTAS ind på en mæglers eller et forsikringsselskabs egen hjemmeside samt i deres egne iOS- og Android-apps. Brandet er jeres. De dokumenter, en kunde skal se før betaling, kan ikke springes over.
// storefront-SDK'et til web, indlæst på jeres side
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Bought online");
});
Et tilbudsforløb i eget brand, på få linjer
Adgang til sandbox starter med en demo.
Vi giver hvert team en sandbox-virksomhed fyldt med eksempler på skader, policer og registreringer, så I kan kalde hvert endpoint, før I tilslutter et rigtigt system.
Book en demo
Fortæl os, hvad I vil tilslutte: et skadesystem, en partner, en storefront eller jeres revisors værktøjer.
Få en sandbox
Et fiktivt forsikringsselskab med egne skader, rum, afvisninger og forseglede registreringer samt nøgler, der hver især kun har én opgave.
Byg op imod det
Samme API, hændelser og webhooks som i produktion, med eksempeldata, I frit kan teste på.
Flyt til jeres virksomhed
Nye nøgler til jeres egen virksomhed, i vores EU-cloud eller jeres eget datacenter. Jeres kode ændrer sig ikke.
Til udviklere.
Er der ét samlet API til alt?
Ja. Hvert skærmbillede i HONESTAS er bygget på det samme API, som jeres systemer bruger, med de samme rettigheder, skodder og registreringer. HONESTAS kører på Adverant Nexus, vores platform til AI-orkestrering, og derfor er API'et det samme i vores EU-cloud og i jeres eget datacenter.
Hvordan fungerer nøgler?
Hver nøgle tilhører ét script eller system, må kun udføre de opgaver, I giver den, rækker kun ud til de enheder, I vælger, og udløber på en dato, I fastsætter. Hvert kald, den foretager, registreres, og den kan roteres uden nedetid.
Kan API'et skrive til vores skadesystem?
HONESTAS læser jeres police-, skade- og modelsystemer og erstatter dem aldrig. Når en beslutning skal skrives tilbage, sker det gennem et kontrolleret trin, der registreres – aldrig som en direkte opdatering.
Hvordan ser afvisninger ud via API'et?
De samme koder, som brugerne ser, såsom AUTHORITY_EXCEEDED eller SCOPE_REFUSED, med en klar begrundelse og det næste trin. Se hvad det afviser.
Hvilke programmeringssprog understøttes?
API'et er ren HTTP og JSON, så ethvert sprog fungerer. Storefront-SDK'et findes til web, iOS og Android, og verificeringsbiblioteket findes til de mest almindelige serversprog.
Gå i dybden
Forbind jeres første system.
Medbring det system, der skal have besked, når en skadessag forsegles. Vi sætter jeres sandbox op og opsætter den første webhook sammen med jer.