

Construiți pe baza înregistrării. Verificați-o din propriile sisteme.
Tot ceea ce fac oamenii în HONESTAS, sistemele dumneavoastră pot face prin API, cu aceleași permisiuni, bariere și înregistrări. Citiți și verificați înregistrări sigilate, primiți evenimente în timp real, conectați agenții partenerilor și integrați un flux de ofertare pe propriul site.
POST ‹endpoint-ul de verificare›
Content-Type: application/json

{ "file": "2026-1020-7741.json" }

// 200 OK
{
  "verdict": "holds",
  "records": [
    { "id": "2026-1009-7741", "seal": "matches" },
    { "id": "2026-1015-7741", "seal": "matches" }
  ],
  "timestamp": "checks",
  "countersigned": "2 of 2",
  "newer_versions": ["starting-table"]
}O singură înregistrare, într-un format deschis pe care îl puteți citi.
Fiecare decizie sigilată este un document JSON, iar un Pașaport de Decizie este un fișier care le grupează. Formatul este public, astfel încât sistemele dumneavoastră, auditorul și partenerii citesc exact același lucru ca și noi.
- Cine a decis, în baza cărei limite de competență și versiuni
- Fiecare probă cu propria sa amprentă digitală
- Tabelele și condițiile de asigurare la care a fost raportată
- Sigiliul, marca temporală externă și contrasemnăturile
{
  "record": "2026-1015-7741",
  "kind": "claim.settlement",
  "owner": { "firm": "northgate", "unit": "claims" },
  "decision": { "outcome": "settle", "amount": 930000, "currency": "GBP" },
  "signed_by": "sara.lindqvist",
  "authority": { "instrument": "CA-ASH-01", "version": 2 },
  "checks": { "second_model": "agree", "passed": 27 },
  "evidence": [
    { "item": "roof-photographs", "fingerprint": "sha256:7c1e04a9…" }
  ],
  "pins": [{ "table": "starting-table", "version": 3 }],
  "seal": { "fingerprint": "sha256:f0f668bf…", "countersigned": 2 }
}
O înregistrare sigilată a unei daune, prescurtată
Verificați o înregistrare fără să ne întrebați pe noi.
Trimiteți fișierul către endpoint-ul de verificare sau rulați biblioteca publică de verificare pe propriile servere, fără niciun apel către HONESTAS. Ambele metode oferă aceleași trei verdicte. Accesul la sandbox include adresele exacte și biblioteca pentru limbajul dumneavoastră de programare.
- holds
Fiecare amprentă digitală corespunde sigiliului său, marca temporală se confirmă, iar contrasemnăturile sunt prezente.
- changed
Ceva din fișier diferă față de ceea ce a fost sigilat. Răspunsul indică înregistrarea și secțiunea afectată, împreună cu codul
HASH_MISMATCH. - valid, versiune mai nouă
Înregistrarea este intactă, iar un tabel sau o clauză la care făcea referire a fost înlocuit(ă) între timp.
// biblioteca publicată de verificare, instalată pe propria mașină
const file = await readFile("2026-1020-7741.json");
const result = await verifier.verify(file);

// nimic nu este trimis nicăieri
console.log(result.verdict);   // "holds"
Biblioteca de verificare, offline
Tot ce se întâmplă, în ordine, de unde ați rămas.
Citiți evenimentele în ordine de la ultima poziție, filtrate după tip. Fiecare eveniment conține referința înregistrării căreia îi aparține, astfel încât sistemele dvs. să poată prelua înregistrarea completă atunci când au nevoie de ea.
record.sealedrefusal.recordedroom.openedruling.signedpayment.heldpassport.issuedrecord.supersededcall.handed_over
GET ‹endpoint-ul de evenimente›
    after: evt_8841
    types: record.sealed, refusal.recorded

// 200 OK
{
  "events": [
    { "id": "evt_8842", "type": "refusal.recorded",
      "code": "GATE_DISAGREEMENT", "case": "CLM-2026-5120" },
    { "id": "evt_8843", "type": "record.sealed",
      "record": "2026-1015-7741" }
  ],
  "next": "evt_8843"
}Sistemele dvs. află în momentul în care o înregistrare este sigilată.
Alegeți evenimentele pentru fiecare endpoint. Fiecare livrare este semnată, astfel încât sistemele dvs. să poată avea încredere în ea, iar o livrare eșuată este reîncercată și explicată pe pagina proprie a endpoint-ului.
- Semnat cu o cheie secretă deținută doar de endpoint-ul dvs.
- Reîncercat, în ordine, până când endpoint-ul dvs. răspunde
- Fiecare livrare arată ce s-a trimis și ce s-a primit înapoi
const sig = req.headers[SIGNATURE_HEADER];   // numit pe pagina endpoint-ului
const ok = checkHmac(rawBody, sig, ENDPOINT_SECRET);
if (!ok) return res.status(401).end();

const event = JSON.parse(rawBody);
if (event.type === "record.sealed") {
  await claims.attachRecord(event.record);   // propriul dvs. sistem
}
Verificați mai întâi semnătura
Agenții partenerilor dvs. comunică cu ai dvs., în baza unui acord scris.
Brokerii, coverholderii și reasigurătorii își conectează agenții AI la ai dvs. prin protocolul deschis Agent2Agent. Fiecare conexiune indică acordul în baza căruia funcționează și ce poate solicita fiecare parte.
- Fiecare cerere este semnată de agentul care a trimis-o
- Doar acțiunile permise de acord, nimic altceva
- O cerere în afara acordului este refuzată și înregistrată
- Fiecare schimb este păstrat în evidențele ambelor companii
{
  "name": "Northgate Mutual · bordereaux",
  "url": "https://agents.northgate.example/bordereaux",
  "agreement": "CA-118",
  "skills": [
    { "id": "bordereau.submit" },
    { "id": "claim.status" }
  ],
  "auth": "signed request, one key per partner"
}
O fișă de agent, publicată pentru fiecare partener
Un flux de ofertare pe site-ul dvs., cu informările obligatorii incluse.
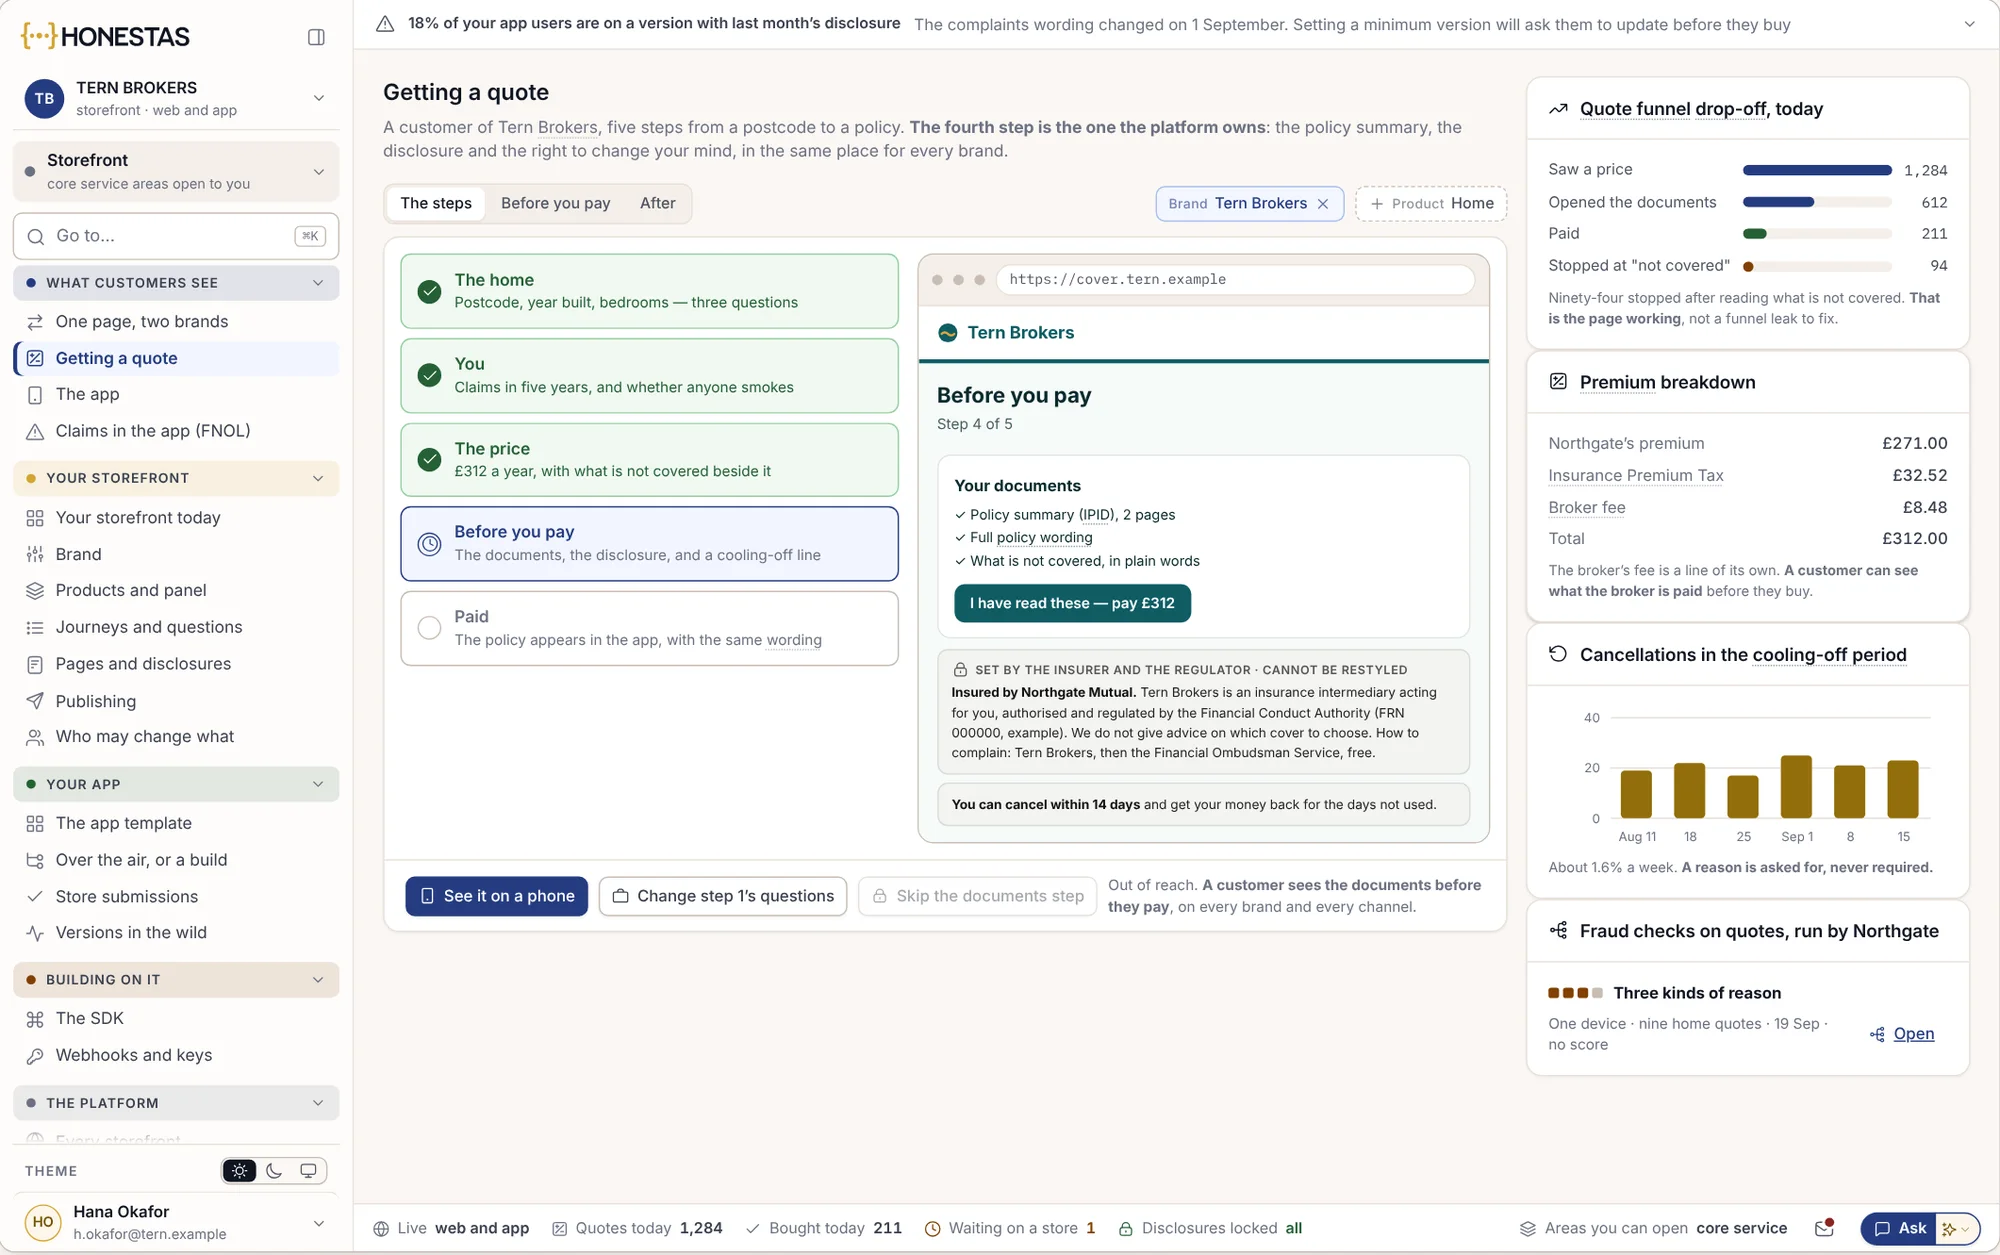
SDK-ul de storefront integrează fluxurile HONESTAS de ofertare, achiziție și daună pe site-ul propriu al brokerului sau asigurătorului și în aplicațiile lor iOS și Android. Brandul vă aparține. Documentele pe care clientul trebuie să le vadă înainte de plată nu pot fi omise.
// SDK-ul de storefront pentru web, încărcat pe pagina dvs.
const quote = storefront.mount("#quote", {
  brand: "tern-brokers",
  product: "home",
  language: "en-IE"
});

quote.on("bound", (policy) => {
  crm.note(policy.id, "Bought online");
});
Un flux de ofertare sub brand propriu, în câteva linii de cod
Accesul la sandbox începe cu un demo.
Oferim fiecărei echipe o companie de test (sandbox) completă, cu exemple de daune, polițe și înregistrări, astfel încât să puteți apela fiecare endpoint înainte de a conecta un sistem real.
Programați un demo
Spuneți-ne ce doriți să conectați: un sistem de daune, un partener, un storefront sau instrumentele auditorului dvs.
Obțineți un sandbox
Un asigurător de test cu propriile daune, spații de lucru, refuzuri și înregistrări sigilate, precum și chei dedicate pentru câte o singură operațiune.
Construiți pe baza lui
Aceleași API, evenimente și webhook-uri ca în producție, cu date de test pe care le puteți modifica fără riscuri.
Treceți pe compania dvs.
Chei noi pentru propria companie, în cloud-ul nostru din UE sau în centrul dvs. de date. Codul dvs. rămâne neschimbat.
Pentru dezvoltatori.
Există un singur API pentru tot?
Da. Fiecare ecran din HONESTAS este construit pe același API pe care îl folosesc sistemele dvs., cu aceleași permisiuni, separări și înregistrări. HONESTAS rulează pe Adverant Nexus, platforma noastră de orchestrare AI, motiv pentru care API-ul este identic în cloud-ul nostru din UE și în propriul dvs. centru de date.
Cum funcționează cheile?
Fiecare cheie aparține unui singur script sau sistem, poate executa doar sarcinile pe care i le alocați, accesează doar structurile pe care le alegeți și expiră la o dată stabilită de dvs. Fiecare apel efectuat este înregistrat, iar cheia poate fi rotită fără întreruperi.
Poate API-ul să scrie în sistemul nostru de daune?
HONESTAS citește sistemele dvs. de polițe, daune și modele, fără a le înlocui vreodată. Când o decizie trebuie transmisă înapoi, aceasta trece printr-un pas verificat și înregistrat, niciodată printr-o actualizare directă.
Cum arată refuzurile prin API?
Aceleași coduri pe care le văd și utilizatorii, cum ar fi AUTHORITY_EXCEEDED sau SCOPE_REFUSED, însoțite de un motiv clar și de pasul următor. Vedeți ce refuză sistemul.
Ce limbaje de programare sunt suportate?
API-ul folosește HTTP și JSON standard, deci funcționează cu orice limbaj. SDK-ul de storefront este disponibil pentru web, iOS și Android, iar biblioteca de verificare pentru cele mai uzuale limbaje de server.
Aflați mai multe
Conectați primul sistem.
Aduceți sistemul care trebuie să știe când o daună este sigilată. Vă vom configura mediul sandbox și vom conecta primul webhook împreună cu dumneavoastră.